Ciberseguridad industrial para infraestructuras frigoríficas

F10 OT Secure: Ciberseguridad industrial para proteger las infraestructuras frigoríficas frente a ciberataques

Protege tus instalaciones frigoríficas, tus sistemas industriales y la continuidad de tu negocio frente a las amenazas digitales.

La digitalización y la conectividad han transformado el funcionamiento de las empresas del sector frigorífico, alimentario y logístico. Hoy en día, las instalaciones de frío industrial dependen de sistemas informáticos, equipos de automatización, redes de comunicaciones y dispositivos conectados que permiten controlar y supervisar procesos esenciales para su actividad.

Pero esta evolución también ha traído nuevos riesgos: los ciberataques pueden comprometer los sistemas de control, interrumpir la monitorización de temperaturas, paralizar operaciones y poner en peligro mercancías de alto valor económico.

Ante este escenario, F10 Informática pone en marcha F10 OT Secure, un programa especializado de evaluación y protección de infraestructuras frigoríficas e industriales frente a ciberataques.

¿Por qué las instalaciones frigoríficas necesitan protección frente a ciberataques?

Las empresas dedicadas al frío industrial, almacenamiento refrigerado, congelación y distribución alimentaria tienen una particularidad: dependen de que sus instalaciones funcionen correctamente y, en muchos casos, de forma ininterrumpida durante las 24 horas del día.

Una incidencia de ciberseguridad puede tener consecuencias que van mucho más allá de los sistemas informáticos:

  • Pérdida de mercancía: una alteración de los sistemas de refrigeración o de su monitorización puede comprometer la conservación de los productos.
  • Paralización de la actividad: los sistemas de producción, almacenamiento y expedición pueden verse afectados.
  • Interrupción del control de temperatura: la pérdida de supervisión puede dificultar la detección de incidencias en las instalaciones.
  • Pérdidas económicas: recuperación de sistemas, deterioro de productos, retrasos y posibles penalizaciones contractuales.
  • Daño reputacional: incumplimientos con clientes y pérdida de confianza.

Además, el uso de conexiones remotas para el mantenimiento de instalaciones, la integración entre redes informáticas e industriales y la incorporación de dispositivos conectados amplían los posibles puntos de entrada para los ciberdelincuentes.

¿Qué riesgos puede tener tu infraestructura industrial?

En muchas instalaciones conviven sistemas informáticos tradicionales (IT) con sistemas de tecnología operacional (OT), encargados de controlar procesos físicos e industriales.

Entre los riesgos más habituales que conviene evaluar se encuentran:

Accesos remotos inseguros

Conexiones VPN mal configuradas, escritorios remotos expuestos a Internet o herramientas de acceso remoto sin las medidas de protección adecuadas pueden facilitar accesos no autorizados.

Sistemas industriales obsoletos

Controladores PLC, sistemas SCADA, equipos de supervisión y sistemas operativos antiguos pueden presentar vulnerabilidades o carecer de soporte y actualizaciones de seguridad.

Redes industriales sin segmentación

Cuando los equipos industriales comparten red con ordenadores, servidores, cámaras IP o redes WiFi corporativas, un incidente en un dispositivo puede facilitar su propagación a otros sistemas.

Falta de visibilidad sobre los dispositivos conectados

No conocer todos los equipos, conexiones y servicios presentes en una instalación dificulta identificar vulnerabilidades y anticiparse a posibles amenazas.

F10 OT Secure: evaluación y protección de infraestructuras frigoríficas e industriales

En F10 Informática hemos desarrollado F10 OT Secure, un servicio especializado para ayudar a las empresas a conocer su nivel real de exposición frente a ciberataques y establecer medidas concretas para mejorar su seguridad.

El programa no consiste simplemente en instalar una solución de protección. Su finalidad es analizar el conjunto de la infraestructura, identificar los riesgos y proporcionar una hoja de ruta adaptada a las necesidades de cada organización.

1. Auditoría y evaluación de seguridad

Analizamos la infraestructura informática e industrial para conocer su estado de seguridad e identificar posibles puntos vulnerables.

La evaluación puede incluir:

  • Inventario de equipos informáticos e industriales.
  • Revisión de PLC, SCADA, HMI y sistemas de automatización.
  • Análisis de servidores, redes y comunicaciones.
  • Identificación de accesos remotos y dispositivos expuestos.
  • Revisión de configuraciones, software y firmware.
  • Detección y clasificación de vulnerabilidades.
  • Evaluación de riesgos para la continuidad operativa.

2. Informes y plan de actuación

Una vez realizada la evaluación, entregamos documentación que permite conocer la situación de la empresa y tomar decisiones sobre las mejoras necesarias.

El cliente recibe:

  • Informe ejecutivo: visión general del estado de seguridad y principales riesgos para la actividad.
  • Informe técnico: inventario de activos, vulnerabilidades detectadas y evidencias técnicas.
  • Mapa de riesgos: clasificación de los hallazgos según su nivel de criticidad.
  • Plan de acción: recomendaciones priorizadas para corregir las deficiencias identificadas.

3. Corrección y mejora de la seguridad

Una vez identificadas las necesidades, F10 Informática puede encargarse de ejecutar las medidas de mejora, de forma parcial o integral, según las características de cada instalación.

Entre las actuaciones posibles se encuentran:

  • Protección de accesos mediante autenticación multifactor (MFA) y VPN seguras.
  • Mejora de la seguridad perimetral mediante firewalls.
  • Protección de servidores y equipos de usuario.
  • Segmentación de redes industriales y corporativas.
  • Protección de sistemas y dispositivos industriales.
  • Implantación de copias de seguridad protegidas e inmutables.
  • Soluciones de recuperación ante desastres.
  • Monitorización y detección de amenazas.

Un servicio adaptado a cada instalación

Cada infraestructura frigorífica tiene unas características, necesidades y niveles de criticidad diferentes. Por eso, F10 OT Secure contempla tres modalidades de servicio:

Nivel Básico

Orientado a instalaciones de menor complejidad. Incluye revisión documental, inventario básico y elaboración de un informe ejecutivo.

Nivel Avanzado

Dirigido a instalaciones industriales con sistemas críticos. Incorpora descubrimiento de activos, revisión de infraestructura OT, análisis de vulnerabilidades, informe técnico y plan de remediación.

Nivel Premium

Diseñado para organizaciones con una elevada dependencia operativa. Incluye auditoría avanzada, evaluación OT detallada, revisión de continuidad de negocio, simulación de escenarios y planificación estratégica de ciberseguridad.

¿A qué empresas va dirigido F10 OT Secure?

Este servicio está especialmente pensado para organizaciones cuya actividad depende de instalaciones frigoríficas y sistemas industriales conectados:

  • Empresas de frío industrial.
  • Almacenes y cámaras frigoríficas.
  • Empresas de congelación industrial.
  • Industria pesquera.
  • Procesado y conservación de alimentos.
  • Empresas de distribución alimentaria.
  • Centros de logística refrigerada.
  • Almacenamiento de productos perecederos.

Protege tus instalaciones antes de que se produzca una incidencia

Un ciberataque contra una infraestructura frigorífica no afecta únicamente a los ordenadores o servidores. Puede poner en riesgo procesos esenciales para la actividad de la empresa y comprometer la conservación de los productos almacenados.

Con F10 OT Secure, en F10 Informática ayudamos a las empresas a identificar sus puntos vulnerables, priorizar las mejoras necesarias y reforzar la protección de sus sistemas informáticos e industriales.

Porque proteger la tecnología también significa proteger la mercancía, las instalaciones y la continuidad del negocio.

¿Quieres conocer el nivel de seguridad de tu infraestructura frigorífica?

Contacta con F10 Informática y estudiaremos las necesidades de tu instalación para proponerte una evaluación adaptada a tu actividad.

F10 Informática | Ciberseguridad industrial para proteger lo que realmente importa.
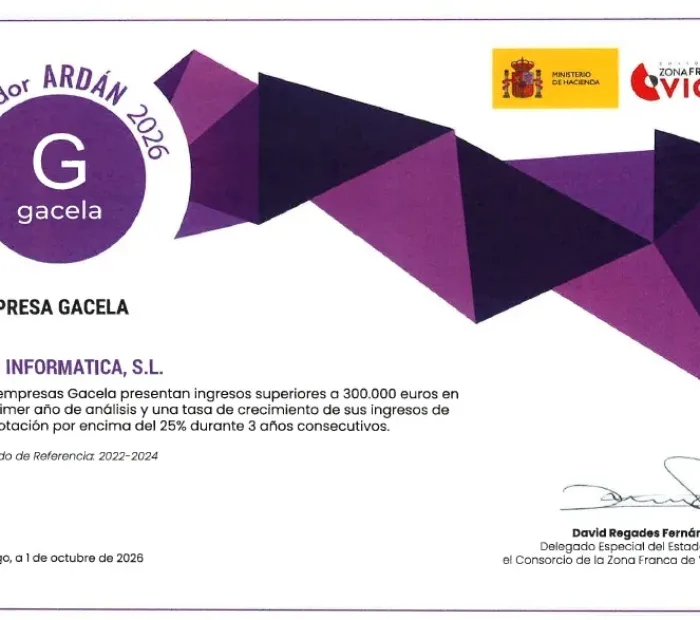
Recibimos el Indicador ARDÁN

F10 Informática recibe el Indicador ARDÁN de Empresa Gacela

En F10 Informática estamos de enhorabuena. Hemos sido reconocidos con el Indicador ARDÁN de Empresa Gacela, una distinción otorgada por el Consorcio de la Zona Franca de Vigo que reconoce a las empresas que destacan por su elevado crecimiento y evolución empresarial.

Este reconocimiento supone un importante motivo de orgullo para todo nuestro equipo y un impulso para continuar trabajando con la misma ilusión, compromiso y orientación al cliente que nos han acompañado desde nuestros inicios.

¿Qué significa ser una Empresa Gacela?

El Indicador ARDÁN de Empresa Gacela identifica a compañías que experimentan un crecimiento significativo de su actividad en un periodo determinado, destacando por su capacidad de expansión y evolución.

Formar parte de este grupo de empresas supone un reconocimiento al esfuerzo realizado, a la capacidad de adaptación y a la apuesta constante por seguir creciendo en un entorno empresarial cada vez más exigente.

Crecer para ofrecer mejores soluciones tecnológicas

En F10 Informática entendemos el crecimiento como una oportunidad para seguir mejorando y ofrecer a nuestros clientes soluciones tecnológicas cada vez más completas y adaptadas a sus necesidades.

Trabajamos cada día para ayudar a las empresas a optimizar sus procesos, mejorar su gestión y aprovechar las oportunidades que ofrece la transformación digital.

A través de nuestros servicios de consultoría informática, mantenimiento de sistemas, ciberseguridad, Business Intelligence y nuestras soluciones de gestión empresarial SED ERP, acompañamos a las organizaciones en sus retos tecnológicos y empresariales.

Un reconocimiento que compartimos

Este logro no sería posible sin el compromiso y la implicación de nuestro equipo, ni sin la confianza que nuestros clientes depositan en nosotros día tras día.

Queremos agradecer también al Consorcio de la Zona Franca de Vigo este reconocimiento, que nos anima a continuar avanzando y afrontando nuevos retos.

En F10 Informática seguimos creciendo, evolucionando y transformando desafíos en soluciones.

¡Gracias por formar parte de nuestro camino!

Reconstrucción de lotes en distribución: el coste oculto de la trazabilidad manual

Reconstrucción de lotes en distribución: el coste oculto de la trazabilidad manual

En el sector de la distribución, la agilidad operativa es un requisito indispensable para mantener la competitividad. Sin embargo, existe un punto ciego que suele pasar desapercibido hasta que se produce una crisis: la capacidad de reconstruir con precisión qué lote específico se asignó a cada cliente tras una incidencia. Cuando surge un problema, ya sea por caducidad, defecto de fabricación o error en la preparación, la urgencia por localizar la información choca frecuentemente con la realidad de los procesos manuales.

La pregunta clave no es si ocurrirá una incidencia, sino cómo reaccionará tu empresa ante ella. ¿Podéis localizar el lote exacto sin revisar hojas sueltas, correos electrónicos y mensajes de chat? La respuesta a esta interrogante define la robustez de vuestra cadena de suministro y la confianza que podéis ofrecer a vuestros clientes en momentos críticos.

El impacto real de la dispersión de datos

La creencia de que la información está “en el sistema” es peligrosa si no se verifica su integridad. En muchas empresas distribuidoras, los detalles críticos sobre los lotes se registran en canales externos al ERP principal. Los comerciales anotan observaciones en aplicaciones de mensajería, los almaceneros usan hojas de papel para el picking y la administración gestiona las incidencias por correo electrónico.

Esta fragmentación genera un desfase crítico entre lo que ocurre en el terreno y lo que refleja el sistema de gestión. Cuando se necesita reconstruir qué lote se entregó a cada cliente, el responsable no puede hacer una consulta directa. Debe iniciar una investigación forense manual, cruzando datos dispersos que a menudo están desactualizados o son inaccesibles para quien tiene la urgencia.

El coste de esta ineficiencia no es solo el tiempo perdido en la búsqueda. Es el riesgo de enviar un reemplazo incorrecto, la pérdida de confianza del cliente y la exposición a sanciones regulatorias si se trata de productos sujetos a estrictos controles de trazabilidad, como alimentos o bebidas.

Señales de alerta en tu operativa diaria

Antes de que una incidencia grave obligue a una reconstrucción masiva, existen señales habituales que indican que la trazabilidad manual está generando fricción. Una de las más claras es la dependencia de personas específicas para localizar información básica. Si solo un empleado sabe dónde se guardan los registros físicos o cómo interpretar los apuntes en los canales informales, tu empresa tiene una fragilidad operativa significativa.

Otra señal es la discrepancia entre lo que el cliente recuerda haber recibido y lo que el sistema indica. Esto suele ocurrir cuando las versiones del pedido no se validan correctamente en tiempo real. La falta de un registro único y accesible para todos los departamentos implica que cada parte trabaja con una verdad parcial, lo que complica enormemente la resolución de conflictos.

Si tu equipo pierde más tiempo buscando información sobre lotes que resolviendo el problema en sí mismo, es momento de reconsiderar cómo se captura y almacena ese dato. La eficiencia no reside en trabajar más rápido con procesos manuales, sino en eliminar la necesidad de buscar datos dispersos.

La reconstrucción manual: un proceso insostenible

Cuando ocurre una incidencia que afecta a un lote específico, el proceso de reconstrucción manual implica revisar cada canal de comunicación utilizado durante la venta y la entrega. Esto significa escanear correos electrónicos antiguos, revisar chats grupales, consultar hojas de ruta físicas y contactar con múltiples empleados para confirmar detalles.

Este enfoque no solo es lento, sino que es propenso a errores humanos. La fatiga visual al revisar documentos, la interpretación subjetiva de apuntes breves y la dificultad para correlacionar fechas y números de pedido aumentan la probabilidad de identificar el lote incorrecto. En un entorno donde la precisión es vital, estos riesgos son inaceptables.

Además, la reconstrucción manual no deja rastro auditables claros. Si se comete un error en la identificación del lote, es difícil determinar dónde falló el proceso original, lo que impide mejorar y prevenir recurrencias. La falta de un registro centralizado y automatizado convierte cada incidencia en un evento aislado, sin aprendizaje organizacional.

Centralización como estrategia de mitigación

La solución a la dispersión de datos no reside en añadir más herramientas, sino en consolidar la información en una plataforma única que sirva como fuente de verdad. Un ERP diseñado para la distribución permite registrar los detalles del lote directamente en el flujo de pedido, vinculándolos al cliente, la fecha de entrega y el responsable.

Esta centralización elimina la necesidad de buscar información en canales externos. Cuando surge una incidencia, el sistema puede generar un reporte instantáneo que muestra exactamente qué lote se asignó a cada cliente, sin intervención manual. Esto no solo acelera la respuesta, sino que garantiza la precisión de los datos.

La validación automática de versiones del pedido también juega un papel crucial. Al asegurar que la información registrada en el sistema coincide con la realidad operativa en tiempo real, se minimizan los errores administrativos y se fortalece la trazabilidad. La tecnología debe servir para reducir la fricción, no para añadirla.

Checklist para evaluar tu trazabilidad actual

Para determinar si tu empresa está preparada para gestionar incidencias de lotes sin depender de procesos manuales, puedes utilizar esta lista de verificación. Evalúa cada punto con honestidad y observa dónde se generan los cuellos de botella.

  • Registro único: ¿Se registran los detalles del lote directamente en el ERP o en canales externos?
  • Acceso inmediato: ¿Puede cualquier departamento relevante consultar la trazabilidad de un lote en menos de cinco minutos?
  • Validación automática: ¿El sistema valida las versiones del pedido en tiempo real para evitar desfases?
  • Dependencia humana: ¿La localización de información depende de una sola persona o es accesible para todos?
  • Rastreabilidad completa: ¿Se puede reconstruir el historial completo de un lote desde la recepción hasta la entrega final?

Si la respuesta a alguna de estas preguntas es negativa, tu empresa está expuesta a riesgos operativos y financieros evitables. La trazabilidad no es un lujo, es una necesidad operativa.

El papel de F10 Informática en la optimización

F10 Informática aborda estos desafíos desde una perspectiva centrada en el negocio. Nuestro proceso comercial comienza con una reunión de análisis para comprender la actividad, organización y procesos de tu empresa. No asumimos que el problema es el software; primero descubrimos qué tareas son repetitivas, qué información falta y qué errores aparecen con frecuencia.

Una vez identificadas las necesidades, proponemos soluciones que responden únicamente a los problemas detectados. En el caso de la trazabilidad de lotes, esto puede implicar la integración de módulos específicos en tu ERP que centralicen la gestión de pedidos y validen las versiones del pedido en tiempo real.

Nuestro objetivo es reducir los riesgos operativos y mejorar la eficiencia de tu cadena de suministro. No vendemos tecnología por venderla; proponemos mejoras organizativas y automatizaciones que aporten valor tangible a tu negocio. La seguridad y la disponibilidad de tus datos son pilares fundamentales en esta propuesta.

Conclusión: hacia una trazabilidad proactiva

La capacidad de reconstruir qué lote se entregó a cada cliente sin depender de procesos manuales es un indicador clave de la madurez operativa de una empresa distribuidora. La dispersión de datos y la falta de trazabilidad automatizada generan fricción, errores y riesgos innecesarios que pueden comprometer la continuidad del negocio.

La centralización de la información en un sistema ERP robusto no es solo una mejora tecnológica; es una estrategia de mitigación de riesgos. Al eliminar la dependencia de canales externos y validar las versiones del pedido en tiempo real, tu empresa puede responder con rapidez y precisión a cualquier incidencia.

Invitamos a los responsables de operaciones y logística a evaluar su situación actual utilizando el checklist proporcionado. Si identificas áreas de mejora, estamos disponibles para analizar tu caso específico y proponer soluciones que se ajusten a tus necesidades reales. La trazabilidad precisa es la base de una distribución eficiente y confiable.

Gestión de vulnerabilidades en FortiManager: impacto real y validación técnica

Gestión de vulnerabilidades en FortiManager: impacto real y validación técnica

Gestión de vulnerabilidades en FortiManager: impacto real y validación técnica

En el ecosistema tecnológico empresarial, la aparición constante de avisos de seguridad puede generar una sensación de alerta generalizada. Sin embargo, no todas las vulnerabilidades presentan el mismo nivel de riesgo para cada organización. La reciente publicación del aviso FG-IR-26-177 por parte de Fortinet sobre la ejecución arbitraria de comandos en FortiManager (CVE-2026-106171) es un ejemplo claro donde la precisión técnica es fundamental para evitar alarmismos innecesarios y, al mismo tiempo, reforzar la postura de seguridad.

Comprender el alcance real de estas alertas permite a los responsables IT tomar decisiones informadas sobre sus infraestructuras. En lugar de reaccionar ante cualquier novedad, es crucial analizar los requisitos de explotación, las versiones afectadas y las medidas preventivas que ya deberían estar en marcha como parte de una gestión proactiva.

1. El detalle técnico: CWE-78 y la barrera de autenticación

La vulnerabilidad CVE-2026-106171 se clasifica bajo el estándar CWE-78, que hace referencia a la inyección de comandos del sistema operativo. En términos prácticos, esto significa que un atacante podría intentar ejecutar código no autorizado en el servidor de gestión.

No obstante, el componente más importante de esta alerta es la barrera de seguridad inherente al diseño de FortiManager. Para explotar esta vulnerabilidad, no basta con tener acceso a la red; se requiere una autenticación previa y, específicamente, la capacidad de impersonar a un nodo del clúster. Esto implica poseer el certificado digital y la clave privada correspondiente a ese nodo.

2. Versiones afectadas vs. no afectadas: el mapa de exposición

Una de las primeras acciones ante cualquier alerta de seguridad es verificar si la tecnología en uso está dentro del rango de riesgo. En el caso de FortiManager, la distribución de versiones afectadas y no afectadas es bastante específica.

  • Versión 8.0: La versión inicial (8.0.0) es vulnerable. Se recomienda actualizar a 8.0.1 o superior.
  • Versión 7.6: Las versiones desde la 7.6.0 hasta la 7.6.6 son vulnerables. La solución es actualizar a 7.6.7 o superior.
  • Versión 7.4 y 7.2: Estas líneas de producto no están afectadas.
  • FortiManager Cloud: Las versiones 8.0, 7.4 y 7.2 no están afectadas. Solo las versiones 7.6.2 a 7.6.6 requieren actualización.

Este detalle es vital para la tranquilidad de muchas empresas que operan con versiones más antiguas pero estables, o con entornos en la nube que ya han sido parcheados por el proveedor. La clave está en identificar exactamente qué versión se está ejecutando en producción.

3. Mitigación: la importancia del parcheo proactivo

La mitigación recomendada por Fortinet es clara y directa: actualizar a las versiones parcheadas indicadas para las líneas de producto afectadas. Sin embargo, más allá de la acción inmediata, esta alerta refuerza un principio fundamental de la higiene digital: la gestión proactiva de actualizaciones.

Mantener los sistemas operativos y las herramientas de gestión al día no es solo una cuestión de cumplir con recomendaciones externas; es una práctica básica para garantizar la integridad del ecosistema tecnológico. En F10 creemos que ‘La evolución tecnológica debe ser continua’. La actualización de las versiones afectadas debe seguir las soluciones indicadas en el aviso oficial.

Un plan de mantenimiento preventivo incluye la validación periódica de las versiones instaladas y la aplicación ordenada de las actualizaciones críticas, asegurando así que la infraestructura permanezca resiliente frente a nuevas amenazas.

4. El impacto real en la continuidad del negocio

Aunque el CVSSv3 Score de esta vulnerabilidad es de 5.3 (Gravedad Media), su impacto potencial en la continuidad operativa depende directamente de la configuración y los controles de acceso implementados por cada empresa.

En la fuente oficial conservada consta “Known Exploited: No”. La exposición de cada entorno debe verificarse por separado.

Lo más importante es asegurar que, en caso de cualquier incidencia, la empresa tenga la capacidad de responder rápidamente. Esto incluye tener un inventario actualizado de activos y procedimientos claros para aplicar parches sin interrumpir los servicios críticos.

5. Checklist de validación técnica

Para los responsables IT que deseen verificar el estado de su infraestructura frente a esta alerta, recomendamos seguir estos pasos:

  1. Identificar la versión: Acceder a la consola de administración de FortiManager y verificar la versión exacta instalada.
  2. Comparar con la lista de afectadas: Consultar si la versión se encuentra en los rangos 8.0.0 o 7.6.x (hasta 7.6.6).
  3. Verificar el entorno: Confirmar si se trata de una instalación on-premise o de FortiManager Cloud, ya que las reglas de parcheo pueden variar.
  4. Planificar la actualización: Si se está en una versión vulnerable, programar una ventana de mantenimiento para aplicar el parche correspondiente.
  5. Validar la integridad: Tras la actualización, comprobar que todos los nodos del clúster funcionan correctamente y que las políticas de seguridad se mantienen.

6. La visión de F10: conocimiento compartido y seguridad

En F10 Informática, entendemos que la ciberseguridad no es un producto aislado, sino una consecuencia directa de una buena gestión tecnológica. El aviso sobre CVE-2026-106171 nos recuerda que ‘El conocimiento compartido multiplica el valor de una organización’. Al comprender los detalles técnicos de las vulnerabilidades, podemos tomar decisiones más acertadas y menos reactivas.

Nuestro enfoque se basa en acompañar a las empresas en la evolución continua de sus sistemas. No se trata solo de parchear un software, sino de asegurar que toda la infraestructura esté alineada con las mejores prácticas de seguridad y disponibilidad. La tecnología debe adaptarse a la empresa, no al revés.

Conclusión

La vulnerabilidad CVE-2026-106171 en FortiManager es un recordatorio útil sobre la importancia de mantener una vigilancia activa sobre las alertas de seguridad. Sin embargo, su impacto real está muy condicionado por los requisitos de explotación y las versiones afectadas.

El riesgo debe evaluarse según la versión instalada y los requisitos de explotación del aviso, sin dar por conocida la exposición de cada entorno. La mejor defensa sigue siendo una gestión proactiva del mantenimiento y la seguridad, asegurando que cada componente tecnológico cumpla con los estándares más recientes. Si tienes dudas sobre la seguridad de tus sistemas o necesitas validar tu infraestructura, contacta con F10 para una revisión de estado.

Después de cambiar un ordenador: qué comprobar antes de volver al trabajo

Después de cambiar un ordenador: qué comprobar antes de volver al trabajo

Que un ordenador arranque y muestre el escritorio no basta para comprobar que el puesto está preparado para sus tareas habituales. Sin embargo, para el responsable de una pyme o para el técnico de soporte, ese instante es solo el comienzo. Un ordenador nuevo puede encenderse perfectamente y, al mismo tiempo, dejar a un empleado bloqueado ante sus tareas habituales por falta de permisos, impresoras no detectadas o aplicaciones que no se abren.

La continuidad operativa no depende únicamente de la disponibilidad del hardware, sino de la capacidad real del usuario para ejecutar su flujo de trabajo. Antes de dar por terminado el proceso de cambio y cerrar el ticket de soporte, es fundamental validar que el puesto sustituido ofrece las mismas capacidades productivas que el anterior. Esta validación no busca detectar fallos técnicos generales, sino asegurar la funcionalidad específica del rol.

1. Definir dos o tres tareas habituales antes de dar el cambio por cerrado

El error más común es asumir que “todo funciona” basándose en una navegación web básica o en abrir un procesador de textos genérico. Para validar correctamente el puesto, se deben seleccionar entre dos y tres tareas críticas que la persona usuaria realiza a diario. Estas no son pruebas técnicas abstractas, sino acciones reales del negocio.

Por ejemplo, si el empleado trabaja en distribución, una tarea habitual podría ser “abrir la lista de clientes activos” o “imprimir un albarán de entrega”. Si es administrativo, podría ser “enviar un correo con un archivo adjunto grande” o “acceder a la carpeta compartida del departamento”. Al centrarse en estas acciones concretas, se transforma una verificación técnica vaga en una prueba de productividad real.

Estas tareas deben elegirse antes de que el usuario intente trabajar, no como respuesta a un problema encontrado durante la sesión. Esto permite al técnico preparar el entorno con anticipación y al usuario enfocarse en confirmar que su rutina se ha restablecido sin fricciones.

2. Relacionar cada tarea con sus recursos y accesos autorizados

Cada tarea habitual depende de un conjunto específico de recursos: aplicaciones instaladas, servidores de red, impresoras físicas o servicios en la nube. Es crucial mapear estas dependencias antes de iniciar la comprobación. No se trata solo de que el software esté instalado, sino de que el usuario tenga los permisos adecuados para ejecutarlo.

Por ejemplo, una aplicación de gestión puede estar instalada en el nuevo ordenador, pero si el perfil de red del usuario no tiene permisos de lectura sobre la base de datos correspondiente, la tarea fallará. Del mismo modo, una impresora puede estar conectada a la red, pero si no se ha asignado al grupo de trabajo correcto, el usuario no podrá imprimirla.

Esta relación entre tarea y recurso debe ser explícita. Si la tarea es “consultar facturas pendientes”, el recurso es el módulo de contabilidad del ERP; si la tarea es “enviar pedidos”, el recurso es el servidor de correo o la plataforma web. Identificar estos elementos permite verificar que la infraestructura de red y los perfiles de usuario están correctamente configurados para ese rol específico.

3. Comprobar apertura y consulta con datos de prueba autorizados

Una vez definidas las tareas y sus recursos, se procede a la ejecución práctica. El objetivo es comprobar que la aplicación se abre, carga los datos necesarios y permite realizar la acción esperada. Es fundamental utilizar datos de prueba o registros visibles que no comprometan la seguridad de la información.

Por ejemplo, en lugar de intentar modificar un registro real de un cliente (lo cual podría alterar datos sensibles), se puede comprobar si el sistema permite abrir el detalle de ese cliente y visualizar su información básica. Si la tarea implica imprimir, se debe verificar que el documento se envía a la impresora correcta y que el formato es legible.

Esta fase distingue claramente entre la configuración del software y la disponibilidad de los datos. Un programa puede abrirse sin errores, pero si no carga los datos por falta de conexión al servidor o permisos insuficientes, la tarea sigue siendo inválida. La comprobación debe ser observable: el usuario confirma que ve lo que necesita ver y puede interactuar con él.

4. Distinguir configuración de usuario, recurso no disponible y dato pendiente

Durante las pruebas, pueden surgir tres tipos de situaciones distintas que requieren respuestas diferentes. Es vital saber distinguirlas para no confundir un problema de instalación con una falta de autorización o un retraso en la carga de datos.

La configuración de usuario se refiere a ajustes personales del escritorio, firmas de correo o preferencias de visualización que deben restaurarse desde una copia de seguridad o perfil. El recurso no disponible indica que el hardware o software está presente, pero la red o los permisos de acceso lo bloquean; esto requiere intervención técnica inmediata. El dato pendiente ocurre cuando la aplicación funciona, pero la información específica aún se está sincronizando desde la nube o el servidor central.

Clasificar correctamente el problema evita frustraciones. Si es un dato pendiente, el usuario puede esperar; si es un recurso no disponible, el técnico debe actuar; si es configuración de usuario, se puede resolver en minutos sin afectar a la infraestructura general.

5. Registrar resultado, limitaciones y responsable en una ficha de aceptación

Para garantizar la trazabilidad y evitar malentendidos, se recomienda utilizar una ficha de aceptación simple. Este documento no es un informe técnico complejo, sino un registro claro del estado del puesto al momento de la entrega. Debe incluir la tarea probada, el resultado esperado (por ejemplo, “abrir lista de clientes”), el resultado observable (“lista cargada correctamente”) y si hay alguna limitación pendiente.

Es crucial no registrar contraseñas, secretos comerciales ni datos de clientes en esta ficha. Solo se anota el éxito o fallo de la funcionalidad. Además, debe asignarse un responsable final de la aceptación, ya sea el técnico que realizó el cambio o el propio usuario que confirma su productividad.

Este registro sirve como referencia para futuras incidencias y demuestra que el proceso de cambio ha sido validado operativamente. Si surge un problema días después, se puede consultar si la tarea estaba funcionando al momento de la entrega, lo que ayuda a aislar si fue un fallo posterior o una omisión en la validación inicial.

6. Cuándo mantener una tarea pendiente y consultar al soporte

No todas las tareas pueden completarse inmediatamente. A veces, la sincronización de grandes volúmenes de datos tarda horas, o ciertos permisos requieren aprobación de un administrador central. En estos casos, no se debe dar por terminado el cambio si la tarea crítica está bloqueada.

Si una tarea esencial no funciona, se debe marcar como “pendiente” en la ficha y establecer un plazo claro para su resolución. El usuario debe ser informado de que su puesto no está completamente operativo hasta que esa tarea específica se valide. Esto evita que el empleado intente trabajar con herramientas incompletas y genere errores operativos.

Consultar al soporte técnico o al responsable de TI antes de cerrar la sesión es la mejor práctica. Si hay dudas sobre si una funcionalidad es crítica o no, es preferible mantenerla pendiente a asumir que todo está correcto. La seguridad operativa se basa en la verificación exhaustiva, no en la confianza ciega.

Conclusión

Cambiar un ordenador de empresa es más que instalar un nuevo hardware; es restablecer la capacidad productiva de una persona. Validar que el equipo arranca es solo el primer paso. La verdadera garantía de continuidad operativa reside en comprobar que las tareas habituales, con sus recursos y accesos correspondientes, funcionan como se espera.

Utilizar una ficha de aceptación estructurada permite separar lo técnico de lo operativo, identificar rápidamente las dependencias críticas y evitar que los empleados trabajen con herramientas incompletas. Esta práctica no solo mejora la eficiencia del soporte técnico, sino que también reduce el estrés del usuario y asegura que la empresa mantenga su ritmo de trabajo sin interrupciones innecesarias.

Si necesitas revisar qué dependencias específicas de tu puesto conviene comprobar antes de cerrar una sustitución, podemos ayudarte a estructurar este proceso de validación.

Entrega parcial en reparto: qué registrar para revisar la diferencia

Entrega parcial en reparto: qué registrar para revisar la diferencia

Cuando un vehículo llega a destino y se constata que el pedido no está completo, surge una disyuntiva operativa inmediata. La oficina de administración recibe la noticia de la entrega parcial y debe reconstruir la diferencia por línea sin confundir lo observado con su causa o con la decisión pendiente. Este proceso ocurre después de la entrega; no se trata de preparar versiones de pedidos antes de que salgan del almacén, sino de gestionar el hecho consumado.

El riesgo principal radica en actuar sobre una discrepancia sin tener claros los hechos verificables. Una diferencia de cantidad no acredita por sí sola una devolución ni autoriza un cambio de factura. Los datos no confirmados deben registrarse como pendientes, nunca como cero, para evitar que la oficina pierda el rastro de lo que realmente falta o sobra en la operación.

Distinguir el hecho de la decisión

El primer paso para gestionar una entrega parcial es separar estrictamente el hecho administrativo de la resolución comercial. El hecho es observable: se ha entregado un número menor de unidades del previsto en el documento original. La decisión es posterior y requiere análisis: ¿se trata de un error de preparación, de una falta de stock real o de una devolución tácita?

Confundir ambos conceptos genera caos en la administración. Si la oficina asume que la diferencia implica automáticamente una baja en facturación, comete un error contable y comercial. La diferencia es solo un dato crudo que necesita ser procesado. El responsable debe entender que registrar la discrepancia no es resolverla; es el punto de partida para una revisión estructurada.

Esta separación permite que el equipo de reparto se centre en la logística del momento, mientras la oficina prepara el terreno para la validación. No se trata de detener la operación por falta de certeza, sino de documentar con rigor lo que ha ocurrido para que la decisión posterior sea técnica y no intuitiva.

Comparar cantidades por línea y en la misma unidad

La precisión matemática es la base de cualquier conciliación. Al revisar una entrega parcial, es imperativo comparar las cantidades por línea de pedido y asegurarse de que se utilizan las mismas unidades de medida. Un error común es mezclar cajas con unidades sueltas o confundir referencias similares.

La matriz de conciliación debe reflejar, para cada artículo, la cantidad prevista frente a la efectivamente entregada. Esta comparación debe ser granular: línea por línea. No basta con saber que el pedido está incompleto; hay que identificar exactamente qué líneas han fallado y en qué magnitud.

Esta verificación previa evita discusiones posteriores sobre si se ha entregado la cantidad correcta en una unidad diferente a la registrada. La claridad en las unidades de medida es fundamental para que la oficina pueda procesar la diferencia sin ambigüedades técnicas.

Vincular cada diferencia al documento, momento y fuente

Una diferencia aislada carece de valor probatorio. Para que sea útil en la revisión administrativa, debe estar vinculada inequívocamente al documento original, al momento exacto de la observación y a la fuente que la reporta.

Esto significa registrar el número de pedido o albarán de referencia, la hora aproximada de la entrega parcial y quién ha constatado la falta. Esta trazabilidad permite a la oficina reconstruir la secuencia de eventos y validar si la información proviene del conductor, del cliente receptor o de una verificación interna.

Sin esta vinculación, la diferencia se convierte en un dato flotante que puede atribuirse erróneamente a otra operación. La estructura documental es lo que transforma una queja informal en un registro administrativo válido para su procesamiento posterior.

Separar causa confirmada, hipótesis y dato pendiente

Uno de los errores más frecuentes en la gestión de incidencias es mezclar causas confirmadas con hipótesis. Al revisar una diferencia, es crucial clasificar la información en tres categorías claras: causa confirmada, hipótesis no validada y dato pendiente.

Una causa confirmada es aquella que ha sido verificada por múltiples fuentes o evidencias directas. Una hipótesis es una suposición razonable que requiere investigación. Un dato pendiente es simplemente la ausencia de información necesaria para tomar una decisión.

Registrar esta distinción evita que la oficina tome decisiones basadas en suposiciones. Si una causa sigue siendo una hipótesis, la diferencia debe mantenerse como pendiente hasta que se pueda confirmar o refutar. Esta disciplina analítica protege a la empresa de errores de facturación y devoluciones injustificadas.

Qué puede revisar oficina antes de decidir el siguiente paso

Antes de emitir una decisión sobre cómo resolver la diferencia, la oficina debe realizar una revisión exhaustiva de los datos registrados. Esto implica verificar si la falta coincide con alertas de stock, si hay notas previas del cliente o si existen incidencias similares en rutas recientes.

La revisión también debe incluir la validación de las versiones del pedido. Es posible que la diferencia se deba a un cambio no registrado correctamente antes de la salida. Consultar el historial de modificaciones ayuda a descartar errores administrativos previos.

Solo después de esta auditoría interna, la oficina puede decidir si procede una baja en facturación, una reprogramación de entrega o una compensación comercial. La decisión debe estar respaldada por la evidencia recopilada en la matriz de conciliación.

Cómo analizar incidencias repetidas sin convertir correlación en causa

Si las entregas parciales se repiten, es tentador atribuir la causa a un único factor, como la falta de formación del conductor o un problema de stock. Sin embargo, la correlación no implica causalidad. Es necesario analizar los patrones sin precipitarse.

El análisis debe centrarse en identificar variables comunes: ¿ocurren siempre con el mismo cliente? ¿En las mismas líneas de producto? ¿A determinadas horas? Solo identificando estos patrones se puede determinar la causa raíz real.

Este enfoque analítico permite implementar soluciones efectivas y no parches temporales. Al evitar la atribución prematura de causas, la empresa mejora su proceso de forma sostenible y reduce el impacto financiero de las diferencias recurrentes.

Conclusión

Gestionar una entrega parcial requiere disciplina administrativa y rigor en el registro de datos. La oficina no debe actuar sobre la diferencia como un hecho consumado, sino como un dato pendiente de validación. Utilizar una matriz de conciliación por línea permite separar los hechos de las decisiones, asegurando que cada paso posterior esté respaldado por evidencia verificable.

La clave está en no confundir la observación con la causa, y en mantener los datos no confirmados como pendientes hasta que sean debidamente validados. Este enfoque protege a la empresa de errores contables y mejora la eficiencia operativa general.

Para revisar cómo llega a oficina la información de una diferencia de entrega y asegurar que se registra correctamente, es fundamental contar con herramientas que faciliten este proceso de conciliación.

Mantenimiento, continuidad y ciberseguridad en Galicia: el coste oculto de la inacción

Mantenimiento, continuidad y ciberseguridad en Galicia: el coste oculto de la inacción

En el tejido empresarial de Galicia, la resiliencia no es un concepto abstracto; es una necesidad operativa diaria. Muchas empresas han crecido basándose en la capacidad de sus equipos humanos y la calidad de sus productos o servicios. Sin embargo, existe un pilar invisible que sostiene esa actividad: la infraestructura tecnológica.

Con frecuencia, se observa un patrón recurrente en las organizaciones gallegas: el mantenimiento informático se aborda como un gasto necesario pero diferible, y la ciberseguridad se percibe como una medida reactiva. Esta postura, aunque comprensible desde una perspectiva de flujo de caja a corto plazo, introduce una fragilidad estructural que puede comprometer la viabilidad del negocio ante cualquier incidencia crítica.

El problema no radica únicamente en la tecnología en sí, sino en cómo su gestión (o falta de ella) impacta en la continuidad operativa. Cuando un sistema falla, o cuando se produce una brecha de seguridad, el coste real no es solo el técnico; es la paralización de la actividad, la pérdida de confianza del cliente y la erosión de la productividad acumulada durante meses.

La trampa del mantenimiento reactivo

Gestionar la tecnología bajo un modelo de “cuando se rompe, lo arreglamos” es una estrategia de alto riesgo. En este escenario, el equipo técnico o el proveedor externo actúan como bomberos, apagando fuegos en lugar de prevenir incendios.

Los síntomas de esta fragilidad son comunes y a menudo normalizados:

  • Lentitud progresiva: Los equipos tardan más en iniciar tareas simples, afectando la agilidad del día a día.
  • Errores administrativos: La falta de mantenimiento en el software y las bases de datos deriva en duplicidad de información y pérdida de trazabilidad.
  • Dependencia de personas clave: Cuando el conocimiento técnico no está documentado ni sistematizado, la ausencia de un único empleado puede paralizar operaciones críticas.

La alternativa es el mantenimiento preventivo e integral. Este enfoque implica una revisión constante del estado de los sistemas, actualizaciones planificadas y monitorización proactiva que permite anticiparse a las incidencias antes de que afecten al usuario final. No se trata solo de evitar averías, sino de garantizar que la infraestructura soporte el ritmo de crecimiento de la empresa.

Ciberseguridad: más allá del firewall

La ciberseguridad en las empresas gallegas ha dejado de ser una opción para convertirse en un requisito de supervivencia. Sin embargo, existe una confusión frecuente entre “tener antivirus” y “estar protegido”. La seguridad moderna es un ecosistema que abarca desde la gestión de accesos hasta la protección de los datos en movimiento.

Las amenazas actuales son sofisticadas y automatizadas. Un ataque no requiere necesariamente un experto humano detrás; a menudo son bots que buscan vulnerabilidades conocidas en sistemas desactualizados. Por ello, una estrategia de ciberseguridad efectiva debe incluir:

  1. Auditoría continua: Identificar puntos débiles antes de que sean explotados.
  2. Gestión de identidades: Asegurar que solo el personal autorizado acceda a la información crítica.
  3. Plan de respuesta ante incidentes: Saber qué hacer cuando ocurre un evento, minimizando el tiempo de impacto.

La protección de la información no es solo una medida técnica; es una garantía de cumplimiento normativo y de preservación de la reputación corporativa. Una brecha de seguridad puede generar daños financieros directos e indirectos que superan con creces la inversión en prevención.

Continuidad operativa: el activo intangible

La continuidad del negocio va más allá de tener copias de seguridad. Se refiere a la capacidad de la empresa para mantener sus operaciones esenciales durante y después de un evento disruptivo. Esto implica una arquitectura tecnológica diseñada para la resiliencia, donde los datos están protegidos, accesibles y consistentes.

En Galicia, donde muchas empresas dependen de procesos logísticos, comerciales o industriales específicos, una parada prolongada puede tener consecuencias irreversibles. La integración de soluciones de gestión robustas, como SED ERP, juega un papel crucial aquí al centralizar la información y eliminar los silos de datos que suelen ser el punto de fallo en muchas organizaciones.

Un sistema integrado permite:

  • Trazabilidad completa: Saber qué ha pasado, cuándo y quién lo hizo.
  • Acceso en tiempo real: Tomar decisiones basadas en datos actualizados, no en informes antiguos.
  • Escalabilidad: Crecer sin que la tecnología se convierta en un cuello de botella.

El rol de F10 Informática: Aliado estratégico, no solo proveedor

F10 Informática aborda el mantenimiento y la seguridad desde una perspectiva holística. No vendemos herramientas aisladas; ofrecemos soluciones adaptadas a la realidad específica de cada empresa gallega. Nuestra filosofía se basa en entender el negocio del cliente para diseñar una arquitectura tecnológica que lo soporte, proteja y potencie.

Trabajamos con empresas que buscan:

  • Estabilidad operativa: Reducir las interrupciones no planificadas.
  • Seguridad integral: Proteger sus activos digitales con soluciones personalizadas, como se detalla en nuestra guía de ciberseguridad para empresas.
  • Eficiencia a largo plazo: Optimizar recursos mediante la automatización y la integración.

Nuestro servicio incluye un análisis exhaustivo del estado actual de la infraestructura, la identificación de riesgos potenciales y el diseño de una hoja de ruta para mejorar la madurez tecnológica de la organización. No asumimos que todas las empresas necesitan lo mismo; adaptamos nuestras recomendaciones a la etapa de crecimiento y a los objetivos estratégicos de cada cliente.

Checklist: ¿Está tu empresa preparada?

Para evaluar el nivel de exposición de tu negocio, considera estos puntos clave:

  • Mantenimiento: ¿Se realizan actualizaciones y revisiones de forma planificada o solo ante fallos?
  • Ciberseguridad: ¿Existe un plan documentado para responder a un incidente de seguridad?
  • Datos: ¿La información está centralizada en un sistema integrado o dispersa en múltiples herramientas?
  • Accesos: ¿Se revisan periódicamente los permisos de usuario y se eliminan los inactivos?
  • Respaldo: ¿Se prueban regularmente las copias de seguridad para garantizar su restaurabilidad?

Si la respuesta a alguna de estas preguntas es “no” o “no estamos seguros”, es probable que tu empresa esté operando con un nivel de riesgo superior al necesario.

Hacia una gestión proactiva del riesgo tecnológico

La tecnología no debe ser un centro de costes, sino un habilitador de negocio. Al integrar el mantenimiento preventivo, la ciberseguridad robusta y soluciones de gestión adaptadas, las empresas gallegas pueden transformar su infraestructura IT en una ventaja competitiva.

No se trata de evitar la tecnología, sino de gestionarla con criterio. La inacción tiene un precio, y a menudo es más alto de lo que se anticipa. Dar el paso hacia una gestión proactiva no solo protege el presente, sino que asegura la capacidad de crecer en el futuro.

Si tu empresa busca mejorar su resiliencia operativa y proteger sus activos digitales, analiza cómo nuestros servicios IT pueden adaptarse a tus necesidades. El primer paso es entender tu situación actual y diseñar una estrategia a medida.

Prueba piloto de SED Web: una ficha para decidir qué validar

Prueba piloto de SED Web: una ficha para decidir qué validar

No todas las empresas necesitan los mismos procesos móviles. La filosofía de implantación debe centrarse en aportar valor donde realmente existe movilidad, analizando previamente quién trabaja fuera de la oficina, qué información necesita consultar y qué datos debe registrar.

Es fundamental evitar la tentación de digitalizar procesos ineficientes. La tecnología debe servir para mejorar el flujo de trabajo, no para automatizar el caos. Por ello, antes de proponer una solución, se recomienda analizar la organización, los departamentos implicados y el flujo de información existente.

Ese análisis puede concretarse en una ficha de prueba: una operación delimitada, las personas que intervienen, los datos que necesitan y una forma acordada de comprobar el resultado. Aquí el objetivo no es volver a enumerar los beneficios de la movilidad, sino preparar una decisión: qué está comprobado, qué sigue pendiente y qué impide ampliar el uso a otro proceso.

1. Delimita un solo proceso antes de probar

Las áreas de utilización más comunes incluyen la gestión de pedidos, hojas de carga, reparto, inventarios y recogida de información en campo. Sin embargo, la clave está en adaptar la herramienta a la realidad específica de cada empresa. Para una primera comprobación, conviene escoger una sola operación de ese conjunto, con un principio y un final reconocibles.

Por ejemplo, la ficha puede centrarse en registrar una incidencia de reparto y comprobar su recepción en oficina. Registrar la incidencia y darla por resuelta son cosas distintas: la prueba debe precisar hasta dónde llega. No hace falta incorporar a la vez pedidos, inventario y expediciones para valorar ese recorrido concreto.

Anota quién realizará la operación fuera de la oficina y quién contrastará el resultado. Acuerda un momento de prueba y utiliza únicamente datos autorizados para ese fin. Si todavía no hay un entorno o un permiso adecuado, deja esa preparación como pendiente; una prueba no debe modificar una entrega real por accidente.

2. Prepara la ficha con datos y criterios observables

Su propósito fundamental es acercar los procesos de negocio al lugar donde realmente se realizan. SED Web representa la movilidad del ecosistema SED ERP y permite trabajar con información integrada con el ERP. Esto puede ayudar a reducir retrasos de registro, pero no garantiza que desaparezcan todas las esperas de un circuito empresarial.

Antes de abrir la herramienta, prepara estos campos en la ficha:

  • Operación y alcance: qué acción se probará y qué queda expresamente fuera.
  • Participantes: persona que introduce la información y persona que comprueba su llegada.
  • Datos de entrada: referencia autorizada, información necesaria y origen con el que se contrastará.
  • Resultado esperado: qué debe poder comprobar el receptor para considerar completada esa operación.
  • Evidencia: observación autorizada que se conservará y momento en que se realizó.
  • Resultado observado: qué ocurrió realmente, qué quedó pendiente y quién lo revisará.

Estos campos organizan la comprobación; no presuponen que exista una pantalla, un informe o una función con esos nombres. La evidencia podrá recogerse por el medio permitido en el entorno. Si no puede conservarse una captura por confidencialidad, habrá que acordar otra forma de contraste antes de realizar la prueba.

3. Separa lo que se consulta de lo que se registra

La ficha debe distinguir dos recorridos. En la consulta, identifica qué información necesita ver la persona desplazada y con qué fuente autorizada la comparará. En el registro, describe qué información va a introducir y dónde la comprobará el receptor. Una consulta correcta no demuestra, por sí sola, que el registro posterior también lo sea.

SED Web trabaja de forma integrada con SED ERP. La información registrada desde movilidad pasa a formar parte del sistema de gestión. Esa descripción del servicio no sustituye la comprobación de la operación elegida: hay que observar el resultado en el entorno y con la configuración que realmente se van a utilizar.

Si para terminar la prueba alguien debe completar un dato en oficina, anótalo. El recorrido puede incluir una intervención humana legítima. Lo que interesa es que esa intervención esté identificada y no se confunda con una automatización acreditada. Tampoco debe darse por disponible una consulta concreta sin comprobar previamente su alcance y sus permisos.

4. Contrasta el resultado antes de dar la prueba por válida

Al terminar el registro, el receptor debe contrastar la referencia y los datos acordados en la ficha. Después podrá registrar si la operación llegó completa, llegó con una diferencia o no pudo verificarse. La ausencia de un mensaje de error en el dispositivo no acredita por sí sola que el destinatario disponga del resultado esperado.

Si se quiere valorar una posible mejora de tiempo, primero hay que acordar qué momentos se van a observar. No es lo mismo el inicio del registro, su finalización o la comprobación por el receptor. Una única medición tampoco permite prometer un ahorro estable para toda la empresa: describe lo observado y las condiciones de esa comprobación.

La integración puede ayudar a reducir errores administrativos y tareas repetitivas. Sin embargo, no permite deducir que el personal vaya a dedicar el tiempo a atención al cliente, a incidencias complejas o a cualquier otra actividad concreta. La distribución del trabajo requiere una decisión de la empresa; no es un resultado que esta prueba pueda garantizar.

5. Registra las limitaciones sin convertirlas en éxitos

Una ficha útil también admite resultados pendientes. Si una persona no tiene acceso, si una referencia no puede contrastarse o si la operación no se completa, conserva esa circunstancia. No la sustituyas por una conclusión favorable porque otra parte del recorrido haya funcionado.

La conectividad merece una comprobación separada cuando resulte relevante para el proceso. No presupongas funcionamiento sin conexión ni recuperación automática de un registro: esas capacidades deben estar documentadas y verificadas en la solución concreta. Si la prueba necesita contemplar un corte, su alcance y sus condiciones deberán acordarse antes, sin intervenir sobre operaciones reales.

Cuando haya una diferencia, registra qué se esperaba, qué se observó y quién la revisará. Evita repetir envíos o registros cuyo resultado sea incierto hasta comprobar qué ocurrió. La finalidad de la ficha es conservar una decisión fundamentada, no acumular pruebas hasta obtener un resultado favorable.

6. Decide el siguiente paso con la ficha completa

Al cerrar la revisión, separa las operaciones comprobadas de las no verificadas. Si queda un dato sin contrastar, señala la condición necesaria para continuar. Si el alcance inicial era únicamente registrar una incidencia, no extiendas la conclusión a todo el reparto ni a la gestión completa de pedidos.

SED Web complementa al ERP; no se plantea como un producto independiente. Una decisión sobre su uso debe mantener esa integración y el proceso real de la empresa como referencia. La ficha ayuda a concretar una conversación de implantación: qué se necesita, qué se ha observado y qué falta por validar.

Los artículos sobre centralización de la gestión de pedidos y errores en la gestión de pedidos ofrecen el contexto general. Esta ficha se centra en la comprobación acotada de una operación, no en sustituir ese diagnóstico.

Revisa con F10 Informática un proceso móvil concreto y los criterios que necesitas comprobar antes de ampliar su uso.

PHP en Windows: vulnerabilidad Brotli y el riesgo oculto de la descompresión automática

PHP en Windows: vulnerabilidad Brotli y el riesgo oculto de la descompresión automática

La seguridad de una infraestructura tecnológica no depende únicamente de los perímetros externos, sino también de la integridad de cada componente interno. Recientemente, el equipo oficial de PHP ha emitido un aviso crítico sobre builds actualizados para entornos Windows que corrigen una vulnerabilidad significativa en el motor de descompresión Brotli. Este anuncio pone de manifiesto un aspecto fundamental del mantenimiento informático: las dependencias del software pueden convertirse en puntos ciegos si no se monitorizan con la misma rigurosidad que los firewalls o los antivirus.

Para cualquier responsable IT en Galicia, entender el alcance real de este aviso es crucial. No se trata de un problema genérico, sino de una interacción técnica muy específica entre PHP, cURL y Brotli. Ignorar estas actualizaciones puede dejar a la empresa expuesta a riesgos que, sin que el aviso consultado confirme explotación activa, representan una brecha potencial en la continuidad operativa. La prevención exige conocer el estado exacto de las versiones instaladas.

El origen técnico: vulnerabilidad en Brotli y su impacto

La vulnerabilidad identificada como CVE-2026-111497 afecta directamente al componente Brotli utilizado por PHP. Se trata de un fallo de “escritura fuera de límites” (out-of-bounds write) que ocurre durante el proceso de descompresión de datos. En términos prácticos, este error permite que una entrada maliciosa o manipulada pueda alterar la memoria del sistema de formas no previstas.

El impacto real de este fallo depende enteramente de cómo se configure la aplicación. La extensión cURL de PHP es la puerta de entrada para esta vulnerabilidad, pero solo bajo una condición específica: cuando está habilitada la descompresión automática de respuestas HTTP. Esta función permite que PHP descomprima automáticamente el contenido recibido de servidores externos sin intervención manual del código.

Es vital destacar que esta capacidad de descompresión automática está desactivada por defecto en las configuraciones estándar. Sin embargo, las aplicaciones y las bibliotecas HTTP pueden habilitar esta opción; conviene comprobar su configuración efectiva. Si tu entorno Windows tiene esta configuración modificada, el riesgo es tangible.

Versiones afectadas y disponibilidad del parche

La respuesta oficial ha sido rápida y concreta. El equipo de PHP ha liberado nuevas builds para Windows que integran la versión 1.2.1 de Brotli, la cual corrige definitivamente el fallo de seguridad. Estas actualizaciones no modifican el código fuente ni el tiempo de ejecución de PHP, sino que se centran en reconstruir los paquetes con las dependencias actualizadas.

Las versiones específicas que deben ser verificadas y actualizadas son:

  • PHP 8.5.12-1
  • PHP 8.4.27-1
  • PHP 8.3.36-1
  • PHP 8.2.35-1

El sufijo “-1” indica que se trata de una reconstrucción del paquete para Windows con las dependencias actualizadas. Estas builds están disponibles en la página oficial de descargas de PHP. La prioridad debe ser identificar si tu infraestructura utiliza alguna de estas ramas y, de ser así, planificar la migración a la versión correspondiente lo antes posible.

La configuración de cURL: el factor determinante

Uno de los errores más comunes en la gestión de servidores es asumir que una vulnerabilidad afecta a todos los usuarios por igual. En este caso, la exposición depende casi exclusivamente de la configuración de la extensión cURL. Si tu aplicación web no utiliza cURL para descargar contenido externo, o si utiliza esta extensión con la descompresión automática desactivada (el estado predeterminado), esa vía concreta de acceso al decodificador no está habilitada; esto no acredita la ausencia de otros riesgos.

No obstante, en entornos empresariales complejos, es difícil garantizar que todas las aplicaciones internas cumplan este criterio. Las librerías de terceros, los módulos personalizados y las integraciones con proveedores externos pueden haber modificado estos parámetros sin que el equipo de mantenimiento lo haya detectado. Por ello, la verificación activa es indispensable.

La ciberseguridad no consiste solo en instalar soluciones defensivas, sino en validar que cada componente se comporta según lo esperado. Revisar las configuraciones de cURL es una tarea técnica específica que requiere acceso al código o a los archivos de configuración del servidor, algo que suele pasar desapercibido en gestiones reactivas.

Guía práctica para verificar y actualizar tu entorno

Para asegurar la continuidad de tu negocio, es necesario implementar un proceso sistemático de revisión. A continuación, se detalla el procedimiento recomendado para gestionar esta actualización en entornos Windows:

  1. Identificación de versiones: Accede a los servidores web y verifica la versión exacta de PHP instalada mediante scripts de información o paneles de control.
  2. Auditoría de dependencias: Revisa la configuración de las extensiones cURL en cada aplicación crítica. Comprueba en el código y en las opciones de la biblioteca HTTP si se habilita la descompresión automática de respuestas.
  3. Evaluación de riesgo: Si se detecta la función activada y un paquete con la dependencia afectada, existe la vía de exposición descrita en el aviso y debe priorizarse su actualización. Si está desactivada, el riesgo es bajo pero la actualización sigue siendo recomendable.
  4. Aplicación del parche: Descarga las builds actualizadas desde la fuente oficial de PHP y despliega las versiones 8.5.12-1, 8.4.27-1, 8.3.36-1 o 8.2.35-1 según corresponda.
  5. Validación post-instalación: Comprueba que el paquete desplegado incluye el sufijo «-1» de la reconstrucción corregida y reinicia los procesos correspondientes para cargarlo. Después realiza pruebas funcionales de las peticiones HTTP de tu aplicación; las pruebas de carga sirven para evaluar rendimiento y no demuestran por sí solas que la actualización esté instalada.

Este proceso debe integrarse en tu ciclo normal de mantenimiento. No se trata de una acción aislada, sino de un ejemplo más de por qué la gestión proactiva de las actualizaciones es clave para la seguridad empresarial.

Mantenimiento preventivo: la mejor defensa ante vulnerabilidades

La aparición de avisos como este refuerza la necesidad de contar con un servicio de mantenimiento informático que no se limite a resolver incidencias cuando ocurren. El verdadero valor del mantenimiento reside en la prevención: anticipar fallos, actualizar dependencias y validar configuraciones antes de que sean explotadas.

En F10 Informática, entendemos que cada empresa tiene una infraestructura única. Por eso, nuestro enfoque se basa en conocer tu entorno tecnológico para detectar riesgos específicos como el descrito. La monitorización continua y las revisiones periódicas permiten aplicar parches de forma ordenada, minimizando el impacto en la actividad diaria.

La seguridad no es un producto que se compra, sino un proceso continuo de adaptación. Mantener tus sistemas actualizados frente a vulnerabilidades como CVE-2026-111497 es una muestra clara de compromiso con la estabilidad y protección de tu negocio.

Conclusión

La vulnerabilidad en el componente Brotli de PHP para Windows es un recordatorio técnico de que la seguridad depende de detalles específicos. Aunque no hay evidencia de explotación activa, la posibilidad de que configuraciones personalizadas de cURL expongan tu infraestructura justifica una acción inmediata.

Verificar tus versiones y aplicar las actualizaciones oficiales es el primer paso para blindar tu entorno. Si necesitas ayuda para auditar tu servidor o implementar un plan de mantenimiento preventivo, estamos a tu disposición para analizar tu caso concreto y proteger la continuidad de tu empresa.

Gestión de distribución con SED ERP: el reto de la trazabilidad y los procesos manuales

Gestión de distribución con SED ERP: el reto de la trazabilidad y los procesos manuales

En el sector de la distribución, la eficiencia no se mide únicamente por la velocidad de entrega, sino por la precisión con la que se gestiona cada paso intermedio. Muchas empresas gallegas operan correctamente en su día a día, pero a medida que el volumen de pedidos y la complejidad logística aumentan, aparecen síntomas sutiles que reducen drásticamente la productividad general.

El problema no suele ser una falta de esfuerzo por parte del equipo, sino la estructura operativa. Cuando los procesos no se revisan durante años o cuando el software utilizado no está diseñado para el flujo específico de distribución, la empresa comienza a sufrir lo que en F10 Informática identificamos como dispersión de datos y pérdida de control.

La trampa de la información dispersa

Uno de los mayores enemigos de una gestión de distribución eficiente es la falta de integración. Es habitual encontrar situaciones donde varios departamentos utilizan herramientas independientes para gestionar aspectos relacionados del mismo pedido. El resultado es una duplicidad de información que genera confusión y errores administrativos.

La dirección tarda en obtener información económica real porque los datos están fragmentados. Cada departamento mantiene su propia versión de la verdad, a menudo respaldada por hojas Excel paralelas que se actualizan con retraso. Esta desconexión provoca que la empresa dependa de personas concretas para localizar información crítica, lo cual representa un riesgo operativo significativo ante cualquier baja o cambio de responsabilidades.

La solución no reside en añadir más herramientas, sino en centralizar la información. Un sistema de gestión empresarial debe permitir que todos los departamentos trabajen sobre una única fuente de datos, eliminando la necesidad de introducir la misma información varias veces y asegurando que las decisiones se tomen con visibilidad total.

Trazabilidad desde el almacén hasta la entrega

En distribución, la trazabilidad es fundamental. No basta con saber qué ha salido del almacén; es necesario conocer en todo momento el estado del pedido, la ubicación de los productos y la confirmación de la entrega. Los procesos manuales, como el uso de papel para las hojas de carga o la comunicación telefónica para confirmar incidencias, introducen fricción y margen de error.

La movilidad empresarial juega un papel crucial aquí. SED Web extiende la funcionalidad de SED ERP fuera de la oficina, permitiendo que los operarios de almacén, los comerciales y los conductores trabajen con la misma información integrada. Esto significa que cuando un producto se recoge o se entrega, la información se registra inmediatamente en el sistema.

Este enfoque elimina los retrasos en la introducción de datos y reduce drásticamente los errores por transcripción manual. La trazabilidad deja de ser un registro histórico para convertirse en una herramienta de control en tiempo real, permitiendo a la gerencia monitorizar el estado de las operaciones sin necesidad de intermediarios.

Automatización y reducción de tareas repetitivas

La productividad se ve afectada negativamente por la existencia de tareas repetitivas que consumen tiempo valioso. En muchas empresas de distribución, procesos como la generación de albaranes, la actualización de stocks o la emisión de facturas se realizan manualmente o mediante copiar y pegar entre diferentes aplicaciones.

La automatización de estos procesos no busca reemplazar al personal, sino liberarlo para que se centre en actividades de mayor valor. SED ERP está diseñado para adaptarse a la forma de trabajar de cada empresa, lo que permite identificar oportunidades de automatización específicas para el flujo de distribución.

Al reducir las tareas manuales, se minimiza la probabilidad de errores y se acelera el ciclo completo del pedido. La mejora de la productividad no es una característica intrínseca del software, sino el resultado directo de eliminar los cuellos de botella operativos y permitir que la información fluya sin obstáculos entre el área comercial, el almacén y la logística.

Personalización frente a soluciones estándar

Una de las claves para una implantación exitosa en distribución es entender que cada empresa tiene un proceso único. Las soluciones ERP estándar suelen obligar a la empresa a adaptarse a la herramienta, lo que puede generar fricciones y resistencia al cambio.

F10 Informática aborda la implantación de SED ERP con una filosofía diferente: la plataforma evoluciona junto con el negocio. Antes de proponer cualquier solución, se analiza la organización, los procesos actuales, los departamentos implicados y el flujo de información existente. Esto permite diseñar una configuración que aporte valor real desde el primer momento.

La personalización no significa crear un producto nuevo cada vez, sino configurar y adaptar las funcionalidades existentes para que encajen perfectamente con la operativa diaria de la empresa distribuidora. Este acompañamiento a largo plazo garantiza que el sistema siga siendo útil y eficiente a medida que la empresa crece o modifica sus estrategias comerciales.

Checklist: Señales de alerta en tu gestión de distribución

Para evaluar si tu empresa necesita revisar su sistema de gestión, considera los siguientes puntos:

  • Duplicidad de datos: ¿Existen diferentes versiones del mismo documento o pedido?
  • Tareas manuales excesivas: ¿Se pierden horas cada semana en introducir o copiar información?
  • Falta de tiempo real: ¿La dirección puede obtener un informe de ventas y stock al instante?
  • Dependencia de personas: ¿Es difícil localizar información si la persona encargada no está disponible?
  • Herramientas desconectadas: ¿Se utilizan aplicaciones o hojas de cálculo que no se comunican entre sí?

Si respondes afirmativamente a varias de estas preguntas, es probable que tu empresa esté perdiendo productividad y control operativo sin ser plenamente consciente de ello.

Conclusión: Hacia una distribución integrada y eficiente

La gestión de distribución con SED ERP representa un paso hacia la madurez operativa. Al centralizar la información, automatizar procesos repetitivos y habilitar la movilidad en tiempo real, las empresas distribuidoras pueden eliminar los errores administrativos y mejorar significativamente el control de su negocio.

No se trata simplemente de cambiar de software, sino de replantear cómo fluye la información dentro de la organización. F10 Informática acompaña a estas empresas en ese proceso, asegurando que la tecnología se adapte a sus necesidades reales y no al revés.

Si tu empresa distribuidora enfrenta desafíos de trazabilidad o eficiencia operativa, es el momento de analizar tus procesos actuales. Conoce cómo integrar la gestión empresarial con SED ERP y descubre cómo podemos ayudarte a optimizar tu distribución.

La IA acelera el ciclo de vulnerabilidades: por qué tu parcheo ya no es suficiente

La IA acelera el ciclo de vulnerabilidades: por qué tu parcheo ya no es suficiente

El panorama de la ciberseguridad empresarial está experimentando un cambio estructural que trasciende la simple aparición de nuevos fallos técnicos. En su comunicado de endurecimiento, Fortinet describe el uso de IA en su programa de pruebas de seguridad y advierte de que herramientas similares pueden facilitar el desarrollo de exploits. Según ese comunicado de Fortinet, estas herramientas pueden permitir desarrollar exploits en horas o días, en lugar de semanas; no es una medición de todas las amenazas ni de la exposición de una empresa concreta.

Este fenómeno no es teórico; es una realidad operativa que afecta directamente a la continuidad del negocio. Las empresas que confían en ciclos de mantenimiento tradicionales y actualizaciones rutinarias se encuentran en una posición de desventaja crítica. La ventana entre el descubrimiento de un fallo y su posible explotación activa se ha reducido drásticamente, obligando a los responsables tecnológicos a replantear sus estrategias de gestión de parches.

La urgencia no reside únicamente en la existencia de la vulnerabilidad, sino en la capacidad de los atacantes para utilizar herramientas similares a las de los fabricantes para desarrollar exploits funcionales. En este contexto, la inacción o la demora en la respuesta se convierte en el mayor riesgo para la infraestructura tecnológica de cualquier organización.

La nueva realidad del ciclo de vida de las vulnerabilidades

Tradicionalmente, el proceso de gestión de vulnerabilidades seguía un ritmo predecible: descubrimiento, divulgencia pública con asignación de CVE, y posterior parcheo. Sin embargo, la introducción de modelos de inteligencia artificial fronteriza en los procesos de desarrollo y prueba de software ha roto esta linealidad. Los fabricantes ahora pueden identificar debilidades en el código, el manejo de protocolos y la lógica de configuración a una profundidad y velocidad que el fuzzing manual o automático no puede igualar.

Esta capacidad proactiva permite cerrar brechas de seguridad antes de que sean conocidas públicamente, lo cual es un avance positivo para la industria. No obstante, tiene una implicación directa y preocupante: la misma clase de capacidades de IA se está volviendo accesible para los actores maliciosos. Fortinet advierte de que herramientas similares pueden acelerar el análisis de actualizaciones y el desarrollo de exploits; el comunicado no cuantifica una evolución exponencial del mercado.

El resultado es un entorno donde el tiempo de exposición es extremadamente reducido. Una vulnerabilidad crítica puede pasar de ser un dato técnico en un boletín interno a una amenaza activa en la red de una empresa en un periodo de tiempo que ya no permite esperar a las ventanas de mantenimiento habituales. La seguridad ya no se trata solo de tener soluciones implementadas, sino de la velocidad y precisión con la que se responden a las amenazas emergentes.

Por qué las actualizaciones rutinarias ya no bastan

Muchas organizaciones siguen operando bajo la premisa de que aplicar actualizaciones mensuales o trimestrales es suficiente para mantenerse seguras. Esta creencia es peligrosa en el contexto actual. La integración de IA en las pruebas de seguridad significa que las vulnerabilidades se descubren más rápido, pero también que los atacantes pueden weaponizarlas con una eficiencia sin precedentes.

Uno de los riesgos más sutiles y graves es el llamado “patch diffing”. Cuando un fabricante publica una actualización, los detalles técnicos de lo que ha cambiado están disponibles para cualquiera. Los atacantes utilizan herramientas automatizadas para analizar estas diferencias y deducir exactamente dónde estaba la debilidad en el sistema anterior. Esto convierte a los dispositivos no parcheados en blancos fáciles y conocidos, incluso antes de que se haya divulgado un CVE oficial.

Además, la IA permite a los atacantes encadenar vulnerabilidades de menor severidad que, por separado, podrían parecer inofensivas. Al combinarlas mediante análisis automatizado, es posible lograr ejecuciones de código remoto o escaladas de privilegios críticas. Las actualizaciones rutinarias, si no se priorizan correctamente y con la debida urgencia, dejan a las empresas expuestas a este tipo de ataques complejos y rápidos.

La importancia de la gestión proactiva del parcheo

Frente a esta nueva dinámica, la gestión reactiva de incidencias es insuficiente. Se requiere un enfoque proactivo que priorice la exposición real de los activos y la criticidad de las actualizaciones, independientemente de su estatus oficial en términos de divulgación pública. La prioridad debe ser proteger los dispositivos que están expuestos a internet y aquellos que manejan datos críticos.

La gestión proactiva implica identificar rápidamente qué sistemas están afectados por nuevas vulnerabilidades, evaluar el riesgo específico para la infraestructura local y actuar con rapidez. Esto no significa necesariamente aplicar parches en caliente sin planificación, sino tener procesos ágiles que permitan implementar mitigaciones temporales o programar actualizaciones prioritarias fuera de los ciclos normales.

Las organizaciones deben tratar las alertas de seguridad como cambios críticos en lugar de mantenimiento rutinario. Esto incluye la capacidad de validar rápidamente las versiones instaladas, verificar la exposición de los dispositivos y ejecutar planes de actualización acelerados cuando sea necesario. La flexibilidad operativa es clave para responder a amenazas que evolucionan a velocidad de IA.

Mitigación temporal: qué hacer mientras se espera el parche

En situaciones donde no es posible aplicar una actualización inmediata, existen medidas de mitigación temporales que pueden reducir significativamente el riesgo. La recomendación principal es limitar la exposición de los dispositivos afectados. Esto implica gestionar estos equipos fuera de banda si es posible, o mover los recursos detrás de soluciones VPN o SASE para ocultarlos del acceso directo a internet.

Otra medida efectiva es aplicar parches virtuales, que permiten bloquear las rutas de explotación conocidas sin necesidad de modificar el software base. Además, se recomienda restringir estrictamente el acceso a las interfaces administrativas (HTTPS, SSH) a direcciones IP de confianza y deshabilitarlas en interfaces externas. La implementación de autenticación multifactor (MFA) para todas las cuentas de administrador es también una barrera esencial.

Estas medidas no reemplazan la necesidad de un parcheo definitivo, pero pueden ayudar a reducir la exposición, según la configuración y el producto mientras se prepara la actualización completa. Es fundamental monitorear los registros de acceso y configuración para detectar cualquier intento de manipulación no autorizada durante este periodo de vulnerabilidad.

El papel del mantenimiento preventivo en la ciberseguridad moderna

El mantenimiento informático deja de ser una tarea administrativa para convertirse en un pilar estratégico de la seguridad empresarial. Un servicio de mantenimiento preventivo bien estructurado incluye la monitorización continua, la gestión ágil de parches y la validación regular de configuraciones. Esta aproximación permite detectar y responder a amenazas antes de que afecten a la actividad operativa.

La planificación tecnológica debe incorporar la velocidad de respuesta como un KPI crítico. Las empresas deben evaluar periódicamente su capacidad para implementar actualizaciones críticas en plazos reducidos. Esto implica tener inventarios actualizados, procesos de prueba ágiles y equipos preparados para actuar con rapidez.

Externalizar o complementar estas capacidades con expertos especializados permite a las organizaciones mantenerse al día con la evolución de las amenazas sin sobrecargar a sus equipos internos. El objetivo es reducir los riesgos para la continuidad del negocio, sin garantizar la ausencia de incidentes.

Cómo F10 Informática puede ayudarte

En F10 Informática, entendemos que la velocidad de las amenazas actuales requiere una respuesta igualmente ágil. Nuestro servicio de Mantenimiento Informático está diseñado para ofrecer esa capacidad de reacción proactiva. Nos encargamos de la monitorización continua, la gestión de parches y la validación de configuraciones, para ayudar a reducir los riesgos de tu infraestructura, sin garantizar una protección absoluta.

Nuestro enfoque se centra en prevenir problemas antes de que afecten a tu actividad. Realizamos revisiones periódicas de tus activos tecnológicos, identificamos vulnerabilidades potenciales y te asesoramos sobre las acciones correctivas prioritarias. No nos limitamos a resolver incidencias; trabajamos para reducir su frecuencia e impacto.

Si necesitas revisar la exposición de tus dispositivos o priorizar actualizaciones críticas, estamos a tu disposición para analizar tu situación específica y proponerte un plan de acción adaptado a tus necesidades. La seguridad de tu negocio depende de la rapidez y precisión de tus respuestas.

Conclusión

La integración de IA en las pruebas de seguridad ha cambiado las reglas del juego. Las ventanas de exposición se han reducido, y la capacidad de los atacantes para desarrollar exploits rápidos es mayor que nunca. Para las empresas, esto significa que las estrategias de mantenimiento tradicionales ya no son suficientes.

Es imperativo adoptar una gestión proactiva del parcheo, priorizando la exposición real de los activos y actuando con rapidez ante alertas críticas. Las mitigaciones temporales y la limitación de exposición son herramientas esenciales mientras se implementan las actualizaciones definitivas.

La continuidad del negocio depende de esta capacidad de adaptación. F10 Informática está comprometida con acompañar a las empresas gallegas en este nuevo escenario, ofreciendo soluciones de mantenimiento preventivo orientadas a reducir riesgos y revisar el rendimiento de su infraestructura tecnológica.

PHP en entornos empresariales: cómo validar la versión y mitigar riesgos de ejecución remota

PHP en entornos empresariales: cómo validar la versión y mitigar riesgos de ejecución remota

La seguridad de la infraestructura tecnológica no es un concepto abstracto; es el cimiento sobre el que se sostiene la actividad diaria de cualquier empresa. Cuando un componente base como PHP presenta vulnerabilidades críticas, el riesgo deja de ser teórico para convertirse en una amenaza operativa inmediata. El proyecto PHP ha confirmado la existencia de fallos graves que permiten la ejecución remota de código sin autenticación, lo que significa que un atacante podría interactuar con el servidor antes incluso de que las aplicaciones empresariales se inicien.

Para los responsables IT y gerentes en Galicia, la prioridad no es el pánico, sino la acción informada. La capacidad de verificar qué versión se está ejecutando en producción y aplicar las correcciones adecuadas es una competencia esencial para garantizar la continuidad del negocio. Este artículo proporciona los criterios técnicos y operativos necesarios para evaluar la situación actual de tu infraestructura y tomar decisiones basadas en evidencia oficial.

1. Entender la gravedad técnica: ejecución remota sin credenciales

Las vulnerabilidades publicadas (CVE-2026-109618 y CVE-2026-109619) no son fallos menores de rendimiento o compatibilidad. Se trata de defectos en el manejo de la memoria y el estado global del servidor que permiten a un atacante ejecutar código arbitrario en el entorno del servidor web. La gravedad se ve agravada por el hecho de que no se requiere autenticación previa; una petición maliciosa puede desencadenar el ataque antes de que cualquier aplicación web (como un ERP o un CRM) tenga la oportunidad de validar al usuario.

Esto implica que la seguridad perimetral tradicional, como firewalls o listas de control de acceso, puede ser insuficiente si el servidor PHP no está parcheado. El riesgo es especialmente alto en configuraciones que utilizan mod_php o PHP-FPM atendiendo peticiones directamente desde Internet. La capacidad de un atacante para corromper la memoria del proceso PHP puede llevar a la ejecución de comandos del sistema operativo, comprometiendo toda la infraestructura subyacente.

2. Verificar la versión actual en tu infraestructura

El primer paso crítico es determinar qué versiones de PHP están ejecutando tus servidores en producción. Muchas empresas operan con instalaciones heredadas o no tienen un inventario tecnológico actualizado, lo que dificulta la respuesta rápida ante alertas de seguridad. La verificación debe realizarse en todos los entornos donde PHP esté activo: servidores web principales, entornos de staging y aplicaciones móviles que consuman APIs basadas en PHP.

Para realizar esta comprobación, se recomienda consultar la documentación técnica del proveedor de alojamiento o acceder directamente a la consola del servidor. En entornos Linux, el comando `php -v` proporciona información detallada sobre la versión instalada. Si tu empresa utiliza servicios de hosting gestionado, debes solicitar un informe oficial que especifique la versión exacta y si se han aplicado parches backporteados por el proveedor.

3. Aplicar las versiones corregidas oficiales

El proyecto PHP ha publicado versiones específicas que corrigen estas vulnerabilidades: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. La actualización a cualquiera de estas versiones es la única solución completa para eliminar el riesgo de ejecución remota de código. Es fundamental evitar la tentación de aplicar parches parciales o configuraciones temporales como medida definitiva.

Si tu infraestructura utiliza PHP 8.1 o versiones anteriores, ten en cuenta que ya no reciben actualizaciones oficiales del proyecto PHP. Algunos proveedores de distribución Linux ofrecen parches backporteados para estas versiones, pero debes verificar con tu proveedor si estos parches cubren específicamente las vulnerabilidades CVE-2026-109618 y CVE-2026-109619. En caso contrario, la migración a una versión soportada es obligatoria para garantizar la seguridad.

4. Mitigaciones temporales: reducción de exposición

En situaciones donde la actualización inmediata no es posible debido a validaciones de compatibilidad con aplicaciones críticas, se pueden aplicar mitigaciones temporales para reducir la superficie de ataque. Estas medidas no garantizan la seguridad completa, pero dificultan la explotación de las vulnerabilidades específicas.

  • Ajustar límites de memoria: El aviso oficial contempla configurar `memory_limit=-1` mediante una configuración de servidor o pool que la aplicación no pueda sobrescribir. Esto retira el fallo provocado por el límite de memoria de PHP, pero un fallo subyacente de asignación aún puede alcanzar la ruta vulnerable. Debe acompañarse de un límite de contenedor o cgroup como barrera de disponibilidad; no debe sustituirse por RLIMIT_AS ni RLIMIT_DATA.
  • Limitar tamaño de peticiones: El aviso propone `post_max_size = 8M` si la aplicación no necesita subir archivos y `post_max_size = 32M` si los necesita, manteniendo `upload_max_filesize` por debajo de `post_max_size`. También plantea límites en el servidor web o proxy para las peticiones, incluidos los casos sin un Content-Length utilizable. Estas medidas reducen exposición a rutas concretas; no sustituyen la actualización.
  • Deshabilitar progreso de sesión: Configurar `session.upload_progress.enabled=0` y reiniciar los workers bloquea una vía de explotación confirmada.

Estas configuraciones deben aplicarse a nivel de servidor o pool, no dentro de la aplicación, para evitar que el código malicioso las sobrescriba. Sin embargo, se insiste en que estas son medidas temporales; la actualización sigue siendo la única solución definitiva.

5. Validar compatibilidad antes de actualizar

La actualización de PHP no debe realizarse en producción sin una validación previa de compatibilidad. Las aplicaciones empresariales, como sistemas ERP o CRM, pueden depender de funciones específicas de versiones anteriores que han sido eliminadas o modificadas en las nuevas versiones. Saltar directamente a la versión más reciente (8.5.12) puede causar interrupciones graves en la operativa diaria.

Se recomienda seguir un proceso escalonado: primero actualizar a la versión más cercana a la actual que esté corregida (por ejemplo, de 8.3.x a 8.3.36), validar el funcionamiento de todas las aplicaciones críticas, y luego planificar una migración progresiva hacia versiones más recientes si es necesario. Utilizar entornos de staging idénticos a producción es esencial para detectar conflictos antes de que afecten al negocio.

6. Integrar la gestión de parches en el mantenimiento preventivo

La vulnerabilidad actual subraya la importancia de integrar la gestión de parches de componentes base dentro del servicio de mantenimiento informático preventivo. Un enfoque reactivo, donde se actúa solo tras una incidencia o una alerta pública, deja a la empresa expuesta durante ventanas de tiempo críticas. El mantenimiento preventivo debe incluir revisiones periódicas de versiones de software, validación de configuraciones de seguridad y planificación de actualizaciones.

F10 Informática apuesta por un modelo de mantenimiento que previene problemas antes de que afecten a la actividad empresarial. Esto implica no solo resolver incidencias, sino monitorizar el estado de la infraestructura, anticipar necesidades de actualización y acompañar a la empresa en su evolución tecnológica segura. La continuidad del negocio depende de esta proactividad.

Conclusión: actuar con rigor técnico para proteger el negocio

Las vulnerabilidades críticas en PHP son un recordatorio de que la seguridad no es un producto, sino un proceso continuo. Para las empresas gallegas, la capacidad de verificar versiones, aplicar parches oficiales y validar compatibilidad es una competencia técnica esencial que impacta directamente en la continuidad operativa. No se trata de reaccionar ante el miedo, sino de gestionar el riesgo con rigor y planificación.

Si tu empresa utiliza infraestructura basada en PHP, es momento de verificar qué versión ejecuta en producción y planificar la actualización a las versiones corregidas (8.5.12, 8.4.27, 8.3.36 o 8.2.35). La inacción tiene un coste oculto que puede superar con creces el esfuerzo de la actualización. Para evaluar tu situación actual y diseñar un plan de acción seguro, contacta con F10 Informática.

Quedamos a tu disposición para cualquier consulta técnica o comercial. Estaremos encantados de ayudarte a proteger tu infraestructura.

Continuidad operativa: por qué tu empresa no sobreviviría a una parada crítica hoy

Continuidad operativa: por qué tu empresa no sobreviviría a una parada crítica hoy

En el entorno empresarial actual, la disponibilidad de la información y la operatividad de los sistemas son tan vitales como el flujo de caja. Sin embargo, existe una brecha peligrosa entre la percepción de seguridad y la realidad operativa. Muchas organizaciones asumen que su infraestructura está protegida porque disponen de copias de seguridad, pero esta confianza puede resultar fatal cuando ocurre una incidencia crítica.

El verdadero desafío no es solo tener los datos guardados, sino garantizar que la empresa pueda seguir funcionando o recuperarse en el menor tiempo posible. Una parada prolongada no solo detiene la facturación y los pedidos, sino que compromete la reputación de la marca y la confianza de los clientes. En este artículo, analizaremos por qué la simple existencia de una copia no es suficiente y cómo identificar si tu organización está realmente preparada para enfrentar un escenario de disrupción.

La trampa de la copia de seguridad como única protección

Muchas empresas creen que disponer de una copia de seguridad significa estar protegidas. Sin embargo, cuando ocurre una incidencia crítica descubren que recuperar la actividad no resulta tan sencillo. Una copia de seguridad no garantiza por sí sola la continuidad del negocio. Es fundamental distinguir entre tener los datos y poder utilizarlos para mantener la operación.

La complejidad reside en que los sistemas informáticos actuales son interdependientes. Restaurar un servidor puede no ser suficiente si las aplicaciones, las bases de datos o las configuraciones de red no están alineadas. Además, el tiempo que se tarda en restaurar una copia puede ser mayor que el tiempo máximo que la empresa puede permitirse estar parada sin sufrir daños irreparables.

Por ello, es necesario adoptar una visión integral que vaya más allá del almacenamiento de datos. La protección debe abarcar la capacidad de respuesta, la recuperación de servicios críticos y la minimización del impacto en las operaciones diarias. Sin este enfoque, la empresa queda expuesta a riesgos que pueden comprometer su supervivencia a largo plazo.

Señales de alerta: ¿Está tu empresa realmente preparada?

Para determinar si una organización tiene una base sólida para la continuidad, es necesario observar ciertos indicadores. Algunas señales habituales son claras y no deben ignorarse. Si en tu empresa no existe un plan documentado de recuperación, es probable que se esté actuando bajo la suposición de que todo funcionará siempre.

Otra señal crítica es que nunca se hayan realizado pruebas de restauración. Sin estas pruebas, no hay forma de validar que los datos recuperados sean íntegros y utilizables. Asimismo, si las copias de seguridad se almacenan en el mismo lugar físico que los servidores, ambas podrían perderse simultáneamente ante un siniestro local.

También es preocupante cuando se desconoce cuánto tiempo tardaría la empresa en volver a operar o no existe un procedimiento ante un incidente grave. En estos casos, la recuperación depende únicamente de una persona, lo que crea un punto único de fallo. Si el conocimiento está concentrado y no está documentado, cualquier ausencia del responsable puede paralizar la operación.

Causas habituales de la fragilidad operativa

Las causas más frecuentes de problemas en la recuperación son variadas y suelen estar relacionadas con la gestión del cambio y la planificación. Confiar exclusivamente en las copias de seguridad es una de las principales razones por las que las empresas fracasan al intentar recuperarse. Esta confianza excesiva lleva a descuidar otros aspectos esenciales de la continuidad.

La ausencia de planificación es otra causa raíz. Sin un plan, no hay objetivos claros ni recursos asignados para la recuperación. El crecimiento de la infraestructura sin revisar la estrategia de recuperación también aumenta el riesgo, ya que los nuevos sistemas pueden no ser compatibles con los procedimientos existentes.

La falta de pruebas periódicas y el desconocimiento de los riesgos reales completan este escenario de vulnerabilidad. Muchas empresas no identifican sus servicios críticos para el negocio, lo que dificulta priorizar la recuperación cuando ocurre una incidencia. Sin esta identificación, se pierde tiempo valioso intentando restaurar sistemas que no son esenciales, mientras los críticos permanecen caídos.

El papel de la revisión inicial en la estrategia de continuidad

Antes de diseñar una estrategia robusta, es necesario realizar un análisis exhaustivo. F10 Informática trabaja bajo este principio: antes de proponer soluciones, comprendemos el negocio del cliente. Esto implica analizar qué servicios son críticos y cuánto tiempo puede permanecer parada la empresa sin sufrir daños irreparables.

Esta revisión inicial permite identificar las dependencias entre sistemas y procesos. No se trata solo de proteger datos, sino de asegurar que las operaciones clave puedan reanudarse en el menor tiempo posible. Al comprender la actividad, la organización, los procesos y los sistemas actuales, es posible diseñar una estrategia adaptada a las necesidades reales.

El objetivo no consiste en vender productos, sino en determinar si F10 puede ayudar realmente a la empresa a mitigar sus riesgos. Una reunión de análisis permite descubrir qué procesos generan más trabajo, qué tareas son repetitivas y qué información falta. Solo después de comprender estos aspectos se pueden proponer medidas efectivas.

Checklist para validar tu preparación ante incidentes

Para evaluar el nivel de madurez de tu empresa en materia de continuidad, puedes utilizar la siguiente lista de verificación. Este checklist te ayudará a identificar áreas de mejora y a tomar decisiones informadas sobre cómo fortalecer tu posición.

  • Plan documentado: ¿Existe un documento escrito que detalle los pasos a seguir ante una incidencia crítica?
  • Pruebas regulares: ¿Se han realizado pruebas de restauración en los últimos seis meses?
  • Almacenamiento separado: ¿Las copias de seguridad se almacenan en un lugar físico distinto al de los servidores?
  • Tiempos definidos: ¿Conoces el tiempo máximo que tu empresa puede estar parada sin daños irreparables?
  • Procedimientos claros: ¿Existe un procedimiento ante un incidente grave y está conocido por todo el equipo?
  • Distribución del conocimiento: ¿La recuperación depende de una sola persona o está distribuida entre varios miembros?

Si la respuesta a alguna de estas preguntas es negativa, es probable que tu empresa esté expuesta a riesgos significativos. La revisión inicial puede ayudarte a abordar estas lagunas y a construir una base sólida para la continuidad.

Conclusión: hacia una gestión proactiva del riesgo

La continuidad operativa no es un lujo, sino una necesidad estratégica para cualquier empresa que aspire a crecer y mantenerse competitiva. Confir en las copias de seguridad sin un plan integral es como tener un paracaídas sin saber cómo abrirlo. Es fundamental adoptar una visión proactiva que identifique los riesgos, defina los procesos de recuperación y valide la preparación mediante pruebas regulares.

F10 Informática acompaña a las empresas en este proceso, ofreciendo una revisión inicial que permite comprender el negocio y diseñar estrategias adaptadas. No se trata solo de proteger datos, sino de asegurar que la operación pueda continuar o recuperarse rápidamente. Si tu empresa aún no ha realizado esta evaluación, es el momento de actuar.

La inversión en continuidad no es un gasto, sino una protección del valor de la empresa. Al identificar y mitigar los riesgos, se garantiza la estabilidad operativa y se fortalece la confianza de los clientes. No esperes a que ocurra una incidencia para darte cuenta de las debilidades de tu sistema. La prevención es siempre más eficiente que la reacción.

Qué registrar en una incidencia informática para preparar una revisión útil

Qué registrar en una incidencia informática para preparar una revisión útil

En el entorno empresarial gallego, donde la operatividad diaria depende de sistemas estables, la forma en que gestionamos los fallos tecnológicos define la calidad del mantenimiento. Existe una creencia extendida de que cerrar un ticket técnico es suficiente cuando el equipo vuelve a funcionar. Sin embargo, para F10 Informática, el verdadero valor no reside únicamente en la reparación inmediata, sino en la capacidad de aprender de cada incidente para prevenir futuros problemas.

La diferencia entre un mantenimiento reactivo y uno verdaderamente preventivo radica en la información disponible. Si una incidencia se cierra sin registrar los detalles clave, esa oportunidad de mejora se pierde. En esta entrega, analizamos cómo estructurar el registro de incidencias para que cada revisión técnica cuente con la evidencia necesaria para mejorar la continuidad del negocio.

La importancia de documentar síntomas y contexto

El primer paso hacia una revisión útil es reconocer que un fallo no ocurre en el vacío. Cuando un usuario reporta un problema, a menudo se centra en la consecuencia visible: “el programa no abre” o “la impresora no imprime”. Sin embargo, para preparar una auditoría técnica precisa, es necesario registrar los síntomas previos y el contexto operativo.

¿Se produjo algún error antes de que fallara el sistema? ¿Coincidió con una actualización o un cambio en la red? ¿El problema afecta a un solo puesto o se extiende a varios departamentos? Registrar estos detalles permite al equipo técnico distinguir entre un fallo aislado y una señal de alerta temprana. La filosofía de F10 Informática se basa en evitar incidencias antes de que afecten a la actividad, y eso requiere datos precisos sobre el estado del sistema antes de que ocurra la interrupción.

Al documentar el contexto, transformamos un simple reporte de avería en una pieza de información valiosa para la planificación tecnológica. Esto permite identificar si el problema es estructural o puntual, facilitando decisiones más acertadas durante las revisiones periódicas.

Identificar el alcance y los procesos afectados

No todas las incidencias tienen el mismo impacto empresarial. Un fallo en un equipo de diseño puede detener la producción de materiales críticos, mientras que una incidencia en una impresora secundaria puede tener menor relevancia operativa. Para preparar una revisión útil, es esencial registrar qué puesto o proceso quedó afectado y cuál fue el alcance real del problema.

Al identificar los procesos impactados, podemos priorizar las acciones futuras y asignar recursos de manera más eficiente. Si un fallo recurrente afecta a la gestión de pedidos o a la comunicación interna, su resolución debe ser prioritaria en el plan de mantenimiento. Esta aproximación alineada con el negocio permite que el soporte técnico no solo repare equipos, sino que contribuya directamente a la continuidad operativa.

Además, registrar el alcance ayuda a detectar vulnerabilidades en la infraestructura. Si múltiples procesos dependen de un mismo servidor o componente, un fallo allí podría tener consecuencias mayores de las aparentes. La documentación precisa de estos alcances es fundamental para reforzar la seguridad y evitar paradas sistémicas.

Checklist: Qué observar antes de cerrar el ticket

  • ¿Se registraron los síntomas iniciales y su cronología?
  • ¿Se identificó claramente qué proceso o departamento se vio afectado?
  • ¿Se verificó si el problema era aislado o sistémico?
  • ¿Se documentó el impacto en la productividad del usuario?

Detallar la actuación técnica y su validación

Una vez que el equipo técnico interviene, es crucial registrar no solo la solución aplicada, sino también los pasos realizados y quién validó el resultado. Un registro vago como “se reinició el equipo” o “se actualizó el software” carece de valor para futuras revisiones. Es necesario especificar qué configuración se modificó, si se aplicó un parche específico o si se reemplazó algún componente físico.

La validación es el paso que cierra el ciclo de calidad. Debe quedar constancia de quién confirmó que la solución funcionaba y bajo qué condiciones. Esta trazabilidad permite distinguir entre una reparación temporal, que alivia el síntoma momentáneamente, y una solución definitiva que aborda la causa raíz. En un servicio de mantenimiento preventivo, esta distinción es vital para evitar la repetición de incidencias.

La documentación detallada de las actuaciones técnicas también facilita la transferencia de conocimiento dentro del equipo de soporte. Si un técnico ausente deja un registro claro, otro profesional puede continuar el análisis sin perder tiempo en reprobar soluciones ya descartadas, optimizando así los tiempos de respuesta y la eficiencia operativa.

La comprobación final y los pendientes

Cerrar una incidencia implica confirmar que el servicio está operativo y que el usuario puede retomar su actividad con normalidad. Sin embargo, una revisión útil va más allá del funcionamiento inmediato. Es necesario registrar si quedan aspectos pendientes o recomendaciones para el usuario. ¿Se requiere un cambio de hardware a medio plazo? ¿Es necesario ajustar los permisos de acceso?

Estos pendientes no son fallos del servicio, sino oportunidades de mejora que deben ser tenidas en cuenta en la próxima revisión programada. Al documentarlos, se crea una hoja de ruta clara para el mantenimiento futuro, permitiendo anticipar necesidades y planificar inversiones tecnológicas de manera informada.

La comprobación final también debe incluir la satisfacción del usuario. Si el problema se ha resuelto pero la experiencia de uso sigue siendo deficiente, puede haber un indicador de una configuración subóptima que merece atención en una auditoría posterior. La tranquilidad para la empresa es uno de los beneficios principales del mantenimiento, y esto se logra cuando el usuario confía en que su entorno tecnológico es estable.

Cómo preparar la siguiente revisión con ese registro

El objetivo final de registrar incidencias es alimentar el ciclo de mejora continua. Cuando llega el momento de la próxima revisión programada, el equipo técnico debe revisar el historial de incidencias para identificar patrones. Si un mismo síntoma aparece repetidamente en diferentes puestos o momentos, es una señal clara de que existe un problema estructural no resuelto.

La planificación tecnológica se basa en estos datos. En lugar de actuar por intuición o urgencia, las revisiones se centran en los puntos débiles identificados a través de los registros. Esto permite aplicar medidas correctivas proactivas, como actualizar versiones, reforzar configuraciones o reemplazar equipos obsoletos antes de que causen una parada crítica.

Al integrar el registro de incidencias en la estrategia de mantenimiento, las empresas gallegas transforman la gestión de fallos en una herramienta estratégica. Esto no solo reduce el número de incidencias, sino que también mejora la disponibilidad y el rendimiento general de la infraestructura IT, alineando la tecnología con los objetivos de negocio.

La cultura del registro como pilar de la seguridad

Más allá de la eficiencia operativa, un registro riguroso es un componente esencial de la ciberseguridad. Las incidencias mal documentadas pueden ocultar intentos de intrusión o configuraciones inseguras que quedan expuestas. Al registrar cada evento con detalle, se facilita la detección temprana de anomalías y se refuerza la postura de seguridad de la empresa.

La validación de configuraciones y el control de versiones dependen de una trazabilidad clara. Si no se sabe qué se cambió, cuándo y por qué, es imposible auditar la exposición de la red o aplicar las medidas correctivas necesarias ante una vulnerabilidad conocida.

Por tanto, fomentar una cultura de registro preciso no es solo una buena práctica administrativa, sino una medida de protección. Contribuye a reducir riesgos, mejora la respuesta ante incidentes y asegura que la empresa cuente con la información necesaria para tomar decisiones informadas sobre su infraestructura tecnológica.

Conclusión

La calidad del mantenimiento informático no se mide solo por la rapidez en resolver fallos, sino por la capacidad de aprender de ellos. Registrar síntomas, alcance, actuaciones y comprobaciones es el primer paso para transformar incidencias aisladas en oportunidades de mejora continua.

En F10 Informática, creemos que la prevención se construye con datos precisos y una documentación rigurosa. Al estructurar correctamente el registro de incidencias, las empresas gallegas no solo evitan paradas recurrentes, sino que fortalecen su continuidad operativa y su postura de seguridad.

Si deseas optimizar tu gestión de incidencias y preparar revisiones más útiles, contáctanos para analizar cómo podemos ayudarte a estructurar un mantenimiento verdaderamente preventivo.

¿Quién valida la última versión del pedido en tu distribución?

¿Quién valida la última versión del pedido en tu distribución?

Un pedido llega por WhatsApp, cambia por correo y termina escrito otra vez en el ERP. ¿Quién comprueba que preparáis la última versión? En la distribución de alimentación y bebidas, este escenario no es una excepción, sino la norma operativa diaria. La fricción entre la agilidad del campo y la estructura de la oficina genera un vacío donde se pierden datos, se duplican esfuerzos y se compromete la fiabilidad de la gestión.

La pregunta clave no es si usas tecnología móvil, sino si esa tecnología habla el mismo idioma que tu sistema central. Si la validación del pedido depende de una captura posterior en oficina, existe un riesgo inherente de que el comercial haya trabajado con información desactualizada. Analizamos cómo cerrar esta brecha sin sacrificar la velocidad.

El desfase entre el campo y la oficina

Muchas empresas distribuidoras operan con dos velocidades distintas: una rápida en el exterior y otra lenta en la administración. El comercial toma un pedido, lo anota o lo envía por un canal informal, y espera que alguien en la oficina lo introduzca en el sistema. Este proceso manual crea un desfase temporal crítico.

Durante ese intervalo, el stock puede cambiar, los precios pueden actualizarse o el cliente puede modificar su solicitud. Cuando la información finalmente llega a la oficina, ya no refleja la realidad del momento de la venta. Esto provoca que se preparen pedidos basados en datos obsoletos, generando insatisfacción en el cliente y trabajo extra para corregir errores.

La raíz del problema no es la falta de esfuerzo del equipo, sino la arquitectura de la información. Si los canales de comunicación (WhatsApp, teléfono, papel) no están integrados con el ERP, se genera una duplicidad de datos inevitable. Cada vez que un dato entra por un canal externo y debe ser replicado en el interno, aumenta la probabilidad de error humano.

Señales de alerta en la gestión de pedidos

Para detectar si tu empresa sufre este desfase, observa estos síntomas operativos. Si varias personas introducen la misma información desde diferentes fuentes, tienes un problema de centralización. La existencia de diferentes versiones del mismo documento es otra señal clara: el comercial tiene una versión en su móvil, el administrativo otra en el Excel y la oficina una tercera en el ERP.

Otra señal habitual es que cada departamento utilice herramientas independientes. El almacén gestiona salidas con un sistema, el reparto con otro y ventas con un tercero. Esta fragmentación dificulta obtener información económica en tiempo real y hace que la dirección tarde en tomar decisiones basadas en datos fiables.

También es indicativo cuando la empresa depende de personas concretas para localizar información. Si solo una persona sabe dónde está el estado actual de un pedido porque el resto trabaja con copias locales, la movilidad no es real, es una ilusión de acceso a datos que no están sincronizados.

La trampa de los procesos manuales y el papel

El uso de papel o la transcripción manual de pedidos son causas frecuentes de ineficiencia. Aunque parezca un método sencillo, introduce múltiples puntos de fallo: pérdida de documentos, ilegibilidad de la escritura y retrasos en la digitalización. Además, no ofrece trazabilidad inmediata.

Cuando un pedido se registra en papel, la información queda aislada hasta que alguien la introduce manualmente. Esto no solo ralentiza el proceso, sino que aumenta el coste operativo al requerir horas de trabajo administrativo dedicado exclusivamente a la transcripción. En un entorno donde la velocidad de entrega es competitiva, este retraso interno es una desventaja estratégica.

La movilidad empresarial bien implementada elimina esta etapa intermedia. Al permitir que los usuarios trabajen desde cualquier ubicación utilizando la misma información integrada con el ERP, se asegura que lo que se registra en el campo es exactamente lo que llega a la oficina, sin intermediarios ni duplicidades.

Movilidad como extensión del ERP, no como sustituto

Es fundamental entender que la movilidad no pretende sustituir al ERP. Su valor reside en permitir que la información se registre en el momento en que ocurre. SED Web extiende el ecosistema SED ERP fuera de la oficina, acercando los procesos de negocio al lugar donde realmente se realizan.

La información registrada desde movilidad pasa a formar parte del sistema de gestión de forma inmediata. No deben existir procesos duplicados. Esto significa que cuando un comercial valida un pedido en su dispositivo, el almacén ya puede estar preparando la salida y la oficina ya tiene los datos para facturar, todo en tiempo real.

Esta integración permite beneficios como información inmediata, reducción de errores, ahorro de tiempo y mayor productividad. La implantación debe centrarse en aportar valor donde realmente existe movilidad, adaptándose a los procesos de cada empresa y no imponiendo una solución genérica.

Criterios para validar la integración real

Antes de considerar cualquier solución móvil, evalúa si cumple estos criterios prácticos. Primero, verifica que la información registrada en el campo se refleje instantáneamente en el ERP central. Si hay un retraso o una intervención manual, no es integración real.

Segundo, comprueba si los usuarios tienen acceso a la misma información actualizada que la oficina. Un comercial debe poder consultar stock, precios y estado de pedidos al momento, sin necesidad de llamar a la oficina para confirmar datos. Tercero, asegúrate de que no existan procesos paralelos. Si hay un Excel o una hoja de papel que complementa al sistema móvil, la trazabilidad está rota.

Finalmente, evalúa si la solución se adapta a los flujos de trabajo reales de tu equipo. La movilidad debe facilitar el trabajo, no complicarlo con interfaces rígidas. F10 Informática analiza antes de proponer: organización, procesos, departamentos y flujo de información para asegurar que la tecnología aporta valor real.

Checklist de validación operativa

  • ¿Se registran pedidos en múltiples canales no integrados?
  • ¿Existe duplicidad de datos entre el campo y la oficina?
  • ¿El stock mostrado al comercial es el mismo que el del almacén?
  • ¿Se requiere transcripción manual para digitalizar la información?
  • ¿La dirección tiene acceso a datos económicos en tiempo real?

Si respondes afirmativamente a más de dos preguntas, tu empresa está operando con un desfase crítico. La solución no es trabajar más rápido, sino integrar mejor. SED Web y SED ERP trabajan juntos para eliminar la fricción entre el campo y la oficina.

Conclusión

La validación de la última versión del pedido no debe ser una tarea administrativa posterior, sino un proceso integrado en el momento de la venta. Al eliminar los canales informales y centralizar la información en un ecosistema único, se reduce la duplicidad, se mejora la productividad y se garantiza la fiabilidad de los datos.

La movilidad empresarial es una herramienta poderosa solo cuando está alineada con la gestión central. Si tu empresa distribuye productos y depende de la precisión de sus pedidos, es hora de revisar si tu tecnología actual está facilitando el trabajo o creando más trabajo para corregir errores. La integración real empieza por reconocer que el campo y la oficina son una sola unidad operativa.

Mantenimiento IT y ciberseguridad en Galicia: el coste oculto de la inacción

Mantenimiento IT y ciberseguridad en Galicia: el coste oculto de la inacción

En el entorno empresarial actual, la tecnología es el motor que impulsa la productividad. Sin embargo, muchos directores en Galicia siguen viendo el mantenimiento informático como un gasto administrativo inevitable, algo que se hace “cuando algo falla”. Esta perspectiva reactiva es uno de los mayores riesgos para la continuidad del negocio.

La realidad es que la tecnología, al igual que cualquier otra infraestructura física, requiere cuidado constante. Un sistema desatendido no solo pierde eficiencia con el tiempo; se convierte en un punto vulnerable. En este artículo, analizaremos por qué el mantenimiento preventivo y la ciberseguridad son pilares estratégicos, no opcionales, para garantizar que tu empresa siga operando con normalidad ante cualquier imprevisto.

El problema invisible: cuando la tecnología se convierte en un riesgo

Muchas empresas gallegas han crecido basándose en procesos manuales o herramientas dispersas. Con el paso del tiempo, aparecen síntomas que reducen la productividad: duplicidad de información, errores administrativos y falta de datos en tiempo real. Estos problemas no surgen de la noche a la mañana; son el resultado de una evolución tecnológica desatendida.

El verdadero problema no es la tecnología en sí, sino la falta de una estrategia de mantenimiento que acompañe al crecimiento del negocio. Cuando los sistemas se vuelven lentos, inseguros o incompatibles, la empresa pierde agilidad. Los departamentos trabajan de forma aislada, la información se fragmenta y la toma de decisiones se retrasa.

Además, la ciberseguridad no es un tema exclusivo de grandes corporaciones. Las pymes gallegas son objetivos frecuentes de ataques cibernéticos precisamente porque suelen subestimar su exposición digital. Un simple error de configuración o una falta de actualización puede abrir la puerta a amenazas que paralizan la actividad diaria.

La solución: mantenimiento proactivo y seguridad integrada

La clave para evitar estos escenarios radica en cambiar el enfoque: pasar de reaccionar ante los fallos a anticiparse a ellos. El mantenimiento IT preventivo no se trata solo de reparar lo que está roto, sino de optimizar lo que funciona para que siga haciéndolo mejor.

Un servicio de mantenimiento integral incluye:

  • Monitorización proactiva: Detección temprana de incidencias en servidores, aplicaciones y bases de datos antes de que afecten al usuario final.
  • Actualizaciones y parches: Mantenimiento del software y el hardware al día para cerrar vulnerabilidades de seguridad.
  • Optimización del rendimiento: Ajuste continuo de los sistemas para garantizar la máxima eficiencia.
  • Copias de seguridad verificadas: Garantía de que los datos críticos pueden ser recuperados en caso de fallo.

La ciberseguridad, por su parte, debe integrarse en esta estrategia desde el primer día. No se trata solo de instalar un antivirus, sino de implementar una política de seguridad completa que incluya formación del personal, control de accesos y protección perimetral.

Por qué F10 Informática es tu aliado estratégico

En F10 Informática, entendemos que cada empresa es única. Por eso, no ofrecemos soluciones genéricas, sino servicios adaptados a las necesidades reales de tu negocio. Nuestro enfoque se basa en tres pilares fundamentales:

1. Conocimiento profundo del negocio

Antes de proponer cualquier solución, analizamos tu organización, tus procesos y tus flujos de información. Entendemos que la tecnología debe adaptarse a la empresa, no al revés. Esta filosofía nos permite diseñar estrategias de mantenimiento y seguridad que realmente aporten valor.

2. Tecnología integrada y escalable

Nuestras soluciones están diseñadas para crecer contigo. Ya sea mediante la implantación de SED ERP para centralizar la gestión, o la integración de herramientas de ciberseguridad avanzadas, garantizamos que todos los sistemas trabajen en armonía.

3. Acompañamiento continuo

No somos solo proveedores de tecnología; somos socios estratégicos. Te acompañamos en cada etapa, desde el análisis inicial hasta la implementación y el mantenimiento posterior, asegurando que tu inversión tecnológica rinda frutos a largo plazo.

Checklist: ¿Está tu empresa preparada para los retos de 2026?

Antes de tomar cualquier decisión, evalúa si tu empresa cumple con estos criterios básicos de madurez tecnológica:

  1. Monitorización activa: ¿Sabes qué está ocurriendo en tus sistemas en tiempo real, o solo te enteras cuando algo falla?
  2. Copias de seguridad verificadas: ¿Has probado recientemente la recuperación de tus datos? Una copia sin verificar no es una garantía.
  3. Política de ciberseguridad actualizada: ¿Tus empleados reciben formación regular sobre riesgos digitales?
  4. Mantenimiento preventivo programado: ¿Existen revisiones periódicas para optimizar el rendimiento y cerrar vulnerabilidades?
  5. Plan de continuidad del negocio: ¿Sabrías cómo operar si tus sistemas principales dejaran de funcionar mañana?

Si la respuesta a alguna de estas preguntas es “no” o “no estoy seguro”, es momento de actuar. La prevención siempre es más económica y menos disruptiva que la corrección.

Preguntas frecuentes sobre mantenimiento y ciberseguridad

¿Qué incluye realmente un servicio de mantenimiento IT preventivo?

Un servicio de mantenimiento preventivo incluye revisiones periódicas, actualizaciones de software, monitorización proactiva y optimización del rendimiento para evitar fallos antes de que ocurran. El objetivo es mantener los sistemas en óptimas condiciones y reducir el riesgo de interrupciones.

¿Por qué es importante la ciberseguridad para una PYME en Galicia?

La ciberseguridad protege los datos sensibles de la empresa, asegura la continuidad operativa y mantiene la confianza de los clientes frente a amenazas como el phishing o el ransomware. En un entorno digital cada vez más peligroso, es una necesidad básica.

¿Cómo puede F10 Informática ayudar a mi empresa?

F10 Informática ofrece soluciones personalizadas que integran mantenimiento, ciberseguridad y continuidad del negocio, adaptadas a las necesidades específicas de cada cliente. Nuestro equipo de expertos analiza tu situación actual y diseña una estrategia a medida para proteger y potenciar tu negocio.

¿Cuánto cuesta un servicio de mantenimiento IT?

El coste varía según las necesidades específicas de cada empresa, el número de equipos y la complejidad de los sistemas. Lo importante no es el precio inicial, sino el retorno de la inversión en términos de productividad y reducción de riesgos.

Conclusión: protege tu negocio hoy para crecer mañana

El mantenimiento IT y la ciberseguridad no son gastos, sino inversiones en la estabilidad y el futuro de tu empresa. En F10 Informática, estamos comprometidos con ayudarte a construir una infraestructura tecnológica sólida, segura y eficiente.

No esperes a que ocurra un incidente para tomar cartas en el asunto. Contacta con nosotros hoy mismo para analizar tu situación actual y diseñar la estrategia de mantenimiento y seguridad que mejor se adapte a tu negocio.

Continuidad operativa: por qué tu empresa no puede depender de una única persona para recuperarse

Continuidad operativa: por qué tu empresa no puede depender de una única persona para recuperarse

La imagen tradicional de la informática empresarial suele centrarse en servidores, cables y software. Sin embargo, el factor más frágil en cualquier organización rara vez es tecnológico: es humano. Muchas pymes operan bajo la ilusión de seguridad que genera la posesión de herramientas informáticas, sin percatarse de que su verdadera vulnerabilidad reside en la concentración del conocimiento y la gestión manual de procesos críticos.

Cuando una incidencia afecta a la facturación, los pedidos o el acceso a documentos esenciales, no basta con tener un equipo técnico disponible. Lo determinante es saber quién actúa, cómo se accede a la información recuperada y qué pasos exactos se siguen para restablecer la normalidad. Si esa respuesta reside en la mente de una sola persona, la continuidad del negocio está comprometida desde el primer momento.

Este artículo no trata sobre comprar hardware más potente ni sobre contratar licencias adicionales. Se centra en un problema estructural que suele pasar desapercibido hasta que es demasiado tarde: la dependencia operativa. Analizaremos cómo detectar estas señales de alerta, por qué las copias de seguridad solas son insuficientes y qué criterios prácticos debe aplicar cualquier responsable para blindar su empresa ante imprevistos.

La trampa de la copia de seguridad como única protección

Existe una creencia extendida en el mundo empresarial que equipara tener copias de seguridad con estar protegido. Esta confusión es peligrosa porque ignora la diferencia entre almacenar datos y poder recuperarlos cuando se necesita. Una empresa puede disponer de terabytes de información respaldada, pero si no sabe cómo restaurarlos, o si los soportes están guardados en el mismo armario que los servidores principales, la protección es ilusoria.

El problema real surge cuando ocurre una incidencia crítica y se descubre que recuperar la actividad no resulta tan sencillo como hacer clic en un botón. Sin un plan documentado de recuperación, sin pruebas periódicas de restauración y sin procedimientos claros ante incidentes graves, la empresa se enfrenta al caos. La información puede estar ahí, pero el acceso a ella está bloqueado por la falta de conocimiento estructurado.

Además, muchas organizaciones desconocen cuánto tiempo tardarían realmente en volver a operar tras un fallo mayor. Esta incertidumbre no es un detalle menor; es un riesgo financiero directo. Si la recuperación depende únicamente de una persona que puede estar enferma, ausente o simplemente saturada, el negocio se detiene. La copia de seguridad es solo una pieza del rompecabezas; la continuidad requiere un sistema completo.

Señales de alerta: cuándo tu empresa es frágil

Identificar la fragilidad operativa no requiere auditorías costosas ni herramientas complejas. Basta con observar algunos comportamientos habituales que suelen ser indicadores claros de vulnerabilidad. Si en tu organización nadie ha documentado cómo se recuperan los sistemas ante un fallo grave, es probable que existan lagunas críticas en la planificación.

Otra señal evidente es la ausencia de pruebas de restauración. Tener copias no sirve de nada si nunca se ha verificado que funcionan correctamente en un entorno real. Muchas empresas descubren, demasiado tarde, que sus respaldos están corruptos, son incompatibles con las versiones actuales o simplemente no contienen la información más reciente.

También es preocupante cuando la gestión de incidencias y la recuperación dependen exclusivamente de una sola persona. Esta concentración de conocimiento crea un punto único de fallo. Si esa persona no está disponible, el proceso se paraliza. La continuidad operativa exige que los procedimientos sean accesibles, documentados y ejecutables por más de un miembro del equipo o por proveedores externos preparados.

El coste oculto de la inacción en procesos críticos

Muchas empresas confían en que las cosas seguirán funcionando como siempre, sin cuestionar si sus procesos actuales son realmente resilientes. Esta postura genera una fragilidad estructural que se manifiesta cuando ocurre un incidente. No solo se detiene la actividad, sino que se compromete la integridad de los datos y la reputación de la marca ante clientes y proveedores.

El crecimiento de la infraestructura sin revisar la estrategia de recuperación es una causa frecuente de problemas. A medida que la empresa aumenta su volumen de datos y complejidad operativa, las soluciones improvisadas del pasado dejan de ser válidas. Lo que funcionaba para diez equipos puede no ser suficiente para cincuenta, y lo que era manejable manualmente se vuelve incontrolable.

La falta de identificación de los servicios críticos para el negocio agrava esta situación. No todos los sistemas tienen la misma prioridad. Algunos procesos pueden esperar horas sin impacto grave, mientras que otros detienen la facturación o la atención al cliente en minutos. Sin una clasificación clara, es imposible diseñar una estrategia de recuperación efectiva.

Checklist de evaluación rápida

  • ¿Existe un plan documentado de recuperación ante desastres?
  • ¿Se han realizado pruebas de restauración en los últimos doce meses?
  • ¿Las copias de seguridad se almacenan físicamente separadas de los servidores?
  • ¿Conoce más de una persona los pasos para recuperar los sistemas críticos?
  • ¿Se ha estimado el tiempo real necesario para volver a operar tras un fallo grave?

Cómo F10 estructura la revisión inicial de continuidad

F10 Informática aborda la continuidad del negocio desde una perspectiva práctica y orientada al análisis previo. Antes de diseñar cualquier estrategia, es fundamental comprender qué servicios son realmente críticos para el funcionamiento diario de la empresa. No se trata de proteger todo por igual, sino de identificar dónde reside el mayor riesgo operativo.

El proceso comienza con un análisis detallado de la infraestructura actual y los flujos de trabajo. Se evalúa cuánto tiempo puede permanecer parada la empresa sin impacto grave en su actividad principal. Esta información es clave para definir los objetivos de recuperación y priorizar las acciones correctivas.

F10 también se centra en reducir la dependencia del conocimiento tácito. Mediante la documentación de procedimientos, la validación de configuraciones y la aplicación de actualizaciones controladas, se reduce la dependencia de una sola persona durante la recuperación. El objetivo es crear un sistema robusto donde cualquier miembro autorizado pueda actuar con confianza.

Decisiones operativas para el responsable de TI

Si reconoces alguna de las señales de alerta mencionadas, el siguiente paso no consiste en comprar nuevas herramientas, sino en revisar la estructura de tu gestión actual. Comienza por documentar los procedimientos que hoy se manejan de forma informal. Si no están escritos, es probable que no sean replicables.

Verifica la integridad de tus copias de seguridad mediante pruebas reales de restauración. No confíes en informes automáticos; recupera archivos específicos y comprueba que son accesibles y completos. Esta verificación periódica es la única forma de garantizar que tu inversión en almacenamiento tiene un valor real.

Finalmente, evalúa si tu equipo interno está preparado para actuar sin depender de una figura centralizada. La diversificación del conocimiento no solo mejora la resiliencia, sino que también facilita la formación de nuevos empleados y reduce la presión sobre el personal clave. Una empresa sólida es aquella que puede operar con normalidad incluso cuando faltan piezas inesperadas.

Conclusión: la continuidad como inversión estratégica

Garantizar la continuidad operativa no es un gasto técnico, sino una decisión estratégica que protege el futuro de la empresa. La dependencia de una única persona o la confianza ciega en copias de seguridad sin verificar son riesgos evitables que pueden costar mucho más que una revisión inicial.

F10 Informática acompaña a las empresas en este proceso mediante un análisis objetivo y personalizado. No se trata de imponer soluciones, sino de comprender el negocio para determinar cómo protegerlo de forma efectiva. Si tu empresa opera bajo la ilusión de seguridad, es momento de verificar si esa protección es real.

La mejor inversión en tecnología es aquella que garantiza que el negocio siga funcionando cuando las cosas salen mal. No esperes a que ocurra el incidente para darte cuenta de que faltaba un plan. La revisión inicial es el primer paso hacia una operación más sólida y predecible.

SED ERP para distribución: procesos y evidencia real · Octubre 2026

La distribución exige precisión: cómo SED ERP transforma procesos operativos

En el sector de la distribución, la eficiencia no es un lujo, es una condición de supervivencia. Sin embargo, muchas empresas que trabajan correctamente hoy enfrentan un desafío silencioso pero constante: la progresiva reducción de productividad.

No se trata necesariamente de un error grave, sino de la acumulación de fricciones operativas. Con el paso del tiempo, aparecen síntomas que desgastan la capacidad de respuesta de la organización. Procesos manuales que deberían estar automatizados, duplicidad de información entre departamentos y la aparición de hojas Excel paralelas que nadie se atreve a cerrar.

Estas situaciones no ocurren de la noche a la mañana. Suelen ser el resultado natural del crecimiento empresarial cuando los procesos no se revisan durante años o cuando se utiliza software diseñado para otros objetivos que ya no encaja con la realidad actual.

El problema oculto: dispersión y falta de trazabilidad

La gestión de distribución implica una cadena crítica: desde la recepción de mercancía, pasando por el almacenamiento y el picking, hasta la planificación de rutas y la facturación final. Cuando esta cadena se rompe por falta de integración, los costes ocultos aumentan.

F10 Informática ha documentado en múltiples implantaciones reales que las señales de alerta más habituales incluyen:

  • Varias personas introduciendo la misma información en sistemas distintos.
  • Existencia de diferentes versiones del mismo documento comercial o logístico.
  • Cada departamento utilizando herramientas independientes que no se comunican.
  • La dirección tardando en obtener información económica fiable sobre el estado de las operaciones.
  • Tareas repetitivas realizadas diariamente sin valor añadido real.
  • Dependencia excesiva de personas concretas para localizar información básica.

Estos síntomas indican que la empresa ha perdido el control centralizado de su actividad. La información está dispersa, lo que genera errores administrativos y una pérdida de tiempo significativa en búsqueda de datos.

Soluciones basadas en evidencia: SED ERP como plataforma evolutiva

Ante este escenario, la respuesta no es buscar el software más económico del mercado, sino aquella solución que pueda acompañar a la empresa en su evolución. SED ERP, desarrollado por F10 Informática, se posiciona bajo esta filosofía.

No se concibe como un producto estático, sino como una plataforma preparada para crecer junto con el negocio. Su capacidad de personalización y adaptación permite abordar los problemas específicos de la distribución, como la falta de trazabilidad o la dificultad para integrar departamentos.

Los beneficios principales que se derivan de esta aproximación incluyen:

  • Centralización de la información: Toda la empresa trabaja sobre una única fuente de verdad.
  • Mejora de la productividad: Reducción de tiempos en tareas operativas al eliminar pasos innecesarios.
  • Automatización de procesos: Flujos de trabajo que se ejecutan sin intervención manual constante.
  • Mayor control del negocio: Visibilidad en tiempo real del estado de pedidos, stock y entregas.
  • Reducción de errores: Minimización de la entrada manual de datos y las transcripciones erróneas.

Es fundamental entender que la productividad no es una característica intrínseca del software, sino el resultado obtenido por la empresa tras mejorar sus procesos mediante una implantación adecuada.

Movilidad en tiempo real: SED Web para la distribución

La distribución moderna exige que la información fluya donde realmente se realiza el trabajo: en el almacén, en la ruta de reparto o con el comercial en visita. Aquí es donde la movilidad se vuelve crítica.

SED Web extiende las capacidades de SED ERP fuera de la oficina. Su finalidad no es sustituir al sistema de gestión, sino complementarlo, acercando los procesos de negocio al lugar donde ocurren.

Para una empresa distribuidora, esto se traduce en capacidades concretas:

  • Gestión de pedidos y hojas de carga: Los conductores pueden gestionar la documentación desde el dispositivo móvil.
  • Inventarios y expediciones: Operarios pueden registrar movimientos de stock directamente, evitando el papel.
  • Registro inmediato de incidencias: Cualquier anomalía se registra al momento, integrándose en el sistema central.

Este enfoque elimina la duplicidad de datos y los retrasos en la introducción de información. La movilidad debe adaptarse a los procesos de cada empresa; no todas las distribuidoras necesitan los mismos flujos móviles, por lo que la implantación se centra en aportar valor donde realmente existe necesidad de desplazamiento.

Checklist: Señales para evaluar tu gestión actual

Antes de considerar una evolución tecnológica, es útil realizar un diagnóstico honesto. F10 Informática recomienda verificar los siguientes puntos:

  1. Flujo de información: ¿La información viaja fluidamente entre ventas, almacén y administración?
  2. Tareas manuales: ¿Cuántas horas semanales se dedican a transcribir datos de un sistema a otro?
  3. Trazabilidad: ¿Es posible rastrear un pedido desde su origen hasta la entrega final sin consultar papeles físicos?
  4. Escalabilidad: Si el volumen de pedidos crece un 20%, colapsará el proceso actual o se adaptará automáticamente?
  5. Acceso a datos: ¿La dirección tiene acceso a información económica y operativa en tiempo real?

Si la respuesta a varias de estas preguntas es negativa, es probable que la empresa esté sufriendo los efectos de una gestión fragmentada.

El acompañamiento de F10 Informática

La tecnología por sí sola no resuelve problemas estructurales. El valor añadido de F10 Informática reside en el conocimiento del negocio y el acompañamiento durante todo el proceso.

Cada implantación comienza con un análisis profundo de la organización, los departamentos y las oportunidades de automatización. No se impone una solución estándar, sino que se adapta al funcionamiento del cliente.

Esta filosofía garantiza que la tecnología sirva al negocio, y no al revés. La personalización aporta valor real cuando está alineada con las necesidades operativas específicas de la distribución.

Preguntas frecuentes sobre SED ERP en distribución

¿SED ERP es adecuado para pymes distribuidoras?

Sí. Al ser una plataforma flexible y personalizable, se adapta tanto a pequeñas empresas como a aquellas con procesos más complejos, evitando la rigidez de los ERPs estándar.

¿Qué diferencia hay entre SED ERP y un software de gestión tradicional?

Mientras que muchos softwares son productos cerrados, SED ERP es una plataforma evolutiva diseñada para crecer con la empresa. Además, F10 Informática ofrece un servicio de consultoría previa para asegurar que la solución se ajusta a los procesos reales.

¿Cómo afecta la movilidad a la facturación?

La integración entre SED Web y SED ERP permite que la información recogida en campo (firmas, incidencias, entregas) fluya automáticamente hacia la generación de documentos y facturas, reduciendo el tiempo de cobro y los errores administrativos.

Hacia una distribución más eficiente

La gestión de la distribución es un reto constante que requiere herramientas capaces de adaptarse al cambio. SED ERP, con su enfoque centrado en la personalización y la integración, ofrece un camino para eliminar las ineficiencias que frenan el crecimiento.

Si tu empresa distribuidora enfrenta desafíos de productividad, dispersión de datos o falta de trazabilidad, es momento de analizar cómo una plataforma evolutiva puede transformar tus procesos.

Conoce cómo integrar la gestión empresarial con SED ERP y descubre el potencial de una solución diseñada para tu negocio.

Antes de aceptar una reparación informática: qué alcance necesitas dejar claro

Antes de aceptar una reparación informática: qué alcance necesitas dejar claro

En el entorno empresarial actual, la tecnología es el motor que impulsa la operativa diaria. Sin embargo, cuando un sistema falla o un equipo presenta un rendimiento deficiente, la reacción inmediata suele ser buscar una solución rápida para restablecer la normalidad. En este proceso, la transparencia técnica se convierte en un activo estratégico fundamental. Un presupuesto que no diferencia claramente entre diagnóstico, piezas y cambios autorizados dificulta enormemente la capacidad de comparar opciones y tomar decisiones informadas.

La gestión de incidencias técnicas no debe verse como un trámite aislado, sino como una oportunidad para evaluar la salud general de la infraestructura. Al exigir claridad en el alcance de las intervenciones, los responsables empresariales no solo protegen su inversión económica, sino que también fomentan una cultura de mantenimiento proactivo. Esta aproximación permite distinguir entre soluciones paliativas y mejoras estructurales, asegurando que cada intervención contribuya a la continuidad del negocio.

El objetivo de este análisis es proporcionar criterios prácticos para evaluar las propuestas técnicas recibidas. Se trata de entender qué implica realmente una reparación, cómo se estructuran los costes asociados y qué preguntas clave deben formularse antes de autorizar cualquier actuación. La claridad en estos aspectos reduce la incertidumbre y fortalece la relación con el proveedor de servicios tecnológicos.

Separar diagnóstico, reparación y mejora solicitada

El primer paso para una gestión técnica eficiente es comprender que no todo lo que se presenta en un presupuesto tiene la misma naturaleza. Un diagnóstico es una fase de análisis donde se identifican las causas raíz de un problema. No implica necesariamente una intervención correctiva inmediata, sino que busca mapear el estado actual del sistema. Por otro lado, la reparación es la ejecución de acciones concretas para resolver la incidencia detectada. Finalmente, la mejora solicitada puede referirse a optimizaciones o actualizaciones que van más allá de la simple resolución del fallo.

Confundir estos conceptos puede llevar a malentendidos costosos. Es posible que un proveedor incluya el diagnóstico dentro del coste total de la reparación, lo cual es habitual, pero también podría presentarlo como un servicio adicional si se decide no proceder con la intervención. Para evitar esto, es esencial solicitar un desglose donde se especifique claramente qué se está pagando y por qué. Esta separación permite al decisor evaluar si el problema requiere una solución puntual o si apunta a una necesidad más amplia de actualización tecnológica.

Además, entender esta distinción ayuda a priorizar las acciones. Si el diagnóstico revela que el hardware está obsoleto, la reparación podría ser un gasto recurrente sin retorno real. En cambio, si el problema es de software o configuración, una intervención correctiva podría ser suficiente y económica. La clave reside en no aceptar presupuestos globales sin entender la composición interna de cada partida.

Identificar qué conceptos están incluidos y cuáles necesitan confirmación

Un presupuesto técnico detallado debe actuar como un mapa de ruta para la intervención. Es crucial identificar qué conceptos están explícitamente incluidos en la oferta inicial y cuáles quedan pendientes de confirmación. Esto incluye no solo las piezas físicas, sino también las horas técnicas, los desplazamientos y cualquier software o licencia necesaria para completar el trabajo. La ambigüedad en estos puntos es una fuente común de fricción entre empresas y proveedores.

Al revisar la propuesta, se deben buscar referencias a componentes genéricos como “reparación de placa base” o “solución de problemas de red” sin especificar el alcance exacto. Estas descripciones vagas pueden ocultar intervenciones complejas que requieren conocimientos especializados o herramientas específicas. Es recomendable pedir aclaraciones sobre cada punto que no sea completamente transparente. Si un concepto parece demasiado amplio, es probable que haya riesgos asociados que no se han comunicado.

La transparencia en los conceptos incluidos también facilita la comparación entre diferentes proveedores. Al estandarizar la estructura del presupuesto, es posible evaluar no solo el precio final, sino también la calidad y el alcance de los servicios ofrecidos. Esta práctica fomenta una competencia basada en el valor real aportado al negocio, en lugar de en precios bajos que pueden ocultar limitaciones técnicas significativas.

Acordar quién autoriza cambios antes de ejecutarlos

La dinámica de las reparaciones informáticas es inherentemente variable. Es común que, durante la intervención, se detecten problemas adicionales no previstos inicialmente. En este escenario, establecer un protocolo claro de autorización es vital para mantener el control sobre el proyecto y los costes. Sin un acuerdo previo sobre quién tiene la potestad para autorizar cambios adicionales, existe el riesgo de que se ejecuten acciones no deseadas o innecesarias.

Este protocolo debe definir los umbrales de coste a partir de los cuales se requiere una nueva autorización. Por ejemplo, cualquier gasto superior a un porcentaje determinado del presupuesto original debería ser validado por la dirección antes de proceder. Además, es importante establecer los canales de comunicación para estas autorizaciones, asegurando que haya un registro escrito de cada aprobación. Esto protege tanto a la empresa como al proveedor, evitando disputas posteriores sobre lo acordado.

La flexibilidad en la gestión técnica no debe traducirse en falta de control. Al definir claramente las reglas del juego desde el inicio, se permite a los técnicos actuar con agilidad dentro de los límites establecidos, pero siempre manteniendo la supervisión adecuada. Esta aproximación equilibra la necesidad de rapidez en la resolución de incidencias con la responsabilidad financiera y operativa de la empresa.

Pedir un resultado verificable y registrar las limitaciones

Una reparación no termina cuando se entrega el equipo, sino cuando se verifica que el problema ha sido resuelto y que el sistema funciona según lo esperado. Es fundamental exigir un resultado verificable, que incluya pruebas de funcionamiento y validación por parte del usuario final. Esto asegura que la intervención haya cumplido su objetivo y que no queden pendientes ocultos.

Asimismo, es importante registrar las limitaciones detectadas durante el proceso. Si se identifican componentes que están cerca de fallar o configuraciones que podrían optimizarse en el futuro, estas observaciones deben quedar documentadas. Este registro sirve como base para la planificación tecnológica a medio y largo plazo, permitiendo anticipar necesidades futuras y evitar sorpresas indeseadas.

La documentación detallada de las intervenciones también contribuye a la mejora continua del servicio. Al analizar los resultados y las limitaciones registradas, es posible refinar los procesos de mantenimiento y reparación, adaptándolos mejor a las necesidades específicas de la empresa. Esta práctica transforma cada incidencia en una oportunidad de aprendizaje y optimización.

Conclusión: claridad técnica como base de la confianza

La gestión efectiva de las incidencias técnicas requiere más que simplemente reparar lo roto; implica comprender el alcance real de las intervenciones y tomar decisiones informadas. Al separar claramente el diagnóstico de la reparación, identificar los conceptos incluidos en el presupuesto y establecer protocolos de autorización, las empresas pueden mantener el control sobre sus proyectos tecnológicos.

Vulnerabilidades críticas en PHP: por qué es importante mantener actualizados los servidores Linux

La seguridad de los servidores es fundamental para proteger las aplicaciones, los datos y la continuidad de la actividad empresarial. Las últimas vulnerabilidades detectadas en PHP vuelven a poner de manifiesto la importancia de mantener actualizados los sistemas operativos y revisar periódicamente la infraestructura informática.

El 21 de octubre de 2026 se publicaron avisos de seguridad relacionados con dos vulnerabilidades críticas de PHP, identificadas como CVE-2026-109618 y CVE-2026-109619. Estos fallos podrían permitir la ejecución remota de código en sistemas afectados, con el consiguiente riesgo para la seguridad de los servidores.

Puedes consultar los detalles en el aviso oficial de seguridad de Ubuntu.

¿Cómo pueden afectar estas vulnerabilidades a una empresa?

PHP es una tecnología utilizada en numerosas aplicaciones web y servicios que funcionan en servidores. Cuando una instalación utiliza versiones afectadas sin las correcciones correspondientes, puede quedar expuesta a ataques que comprometan la seguridad del sistema.

En un entorno empresarial, un incidente de este tipo puede poner en riesgo la disponibilidad de los servicios, la integridad de la información y la continuidad del trabajo.

Por eso, no basta con que un servidor funcione correctamente: también es necesario comprobar que dispone de las actualizaciones de seguridad adecuadas y que su sistema operativo continúa recibiendo soporte.

¿Qué conviene revisar en los servidores Linux?

Ante una alerta de seguridad, es importante evaluar cada instalación antes de decidir qué intervención necesita.

1. Comprobar las versiones instaladas

Es necesario identificar la versión de Ubuntu, los paquetes de PHP instalados y si existen actualizaciones de seguridad pendientes.

2. Aplicar las correcciones necesarias

Cuando el sistema operativo y los paquetes cuentan con soporte, puede ser suficiente con instalar las actualizaciones correspondientes y verificar que se han aplicado correctamente.

3. Evaluar los sistemas antiguos

Si el servidor utiliza un sistema operativo sin soporte o una instalación que no permite mantener los componentes actualizados, puede ser necesario planificar una actualización más amplia o una migración a una versión compatible.

En algunos casos, la solución puede requerir una nueva instalación de Ubuntu LTS y la configuración y migración de los servicios existentes. Esta decisión debe tomarse tras analizar la compatibilidad, las dependencias y las necesidades de cada instalación.

Los firewalls también necesitan mantenimiento de seguridad

La protección de una empresa no depende únicamente de los servidores. Los firewalls son otra pieza esencial de la infraestructura informática y también pueden presentar vulnerabilidades en determinadas versiones de firmware.

Por ello, recomendamos revisar periódicamente los dispositivos Fortinet FortiGate, comprobar las versiones instaladas y aplicar las actualizaciones que correspondan según las recomendaciones del fabricante.

Puedes consultar los avisos oficiales de seguridad de Fortinet.

Un firewall correctamente configurado y actualizado ayuda a reducir la exposición a amenazas, pero no sustituye la necesidad de mantener seguros los servidores y las aplicaciones.

¿Quién debe encargarse de estas actualizaciones?

Es importante distinguir entre el mantenimiento del software de gestión y el mantenimiento de la infraestructura informática.

El mantenimiento funcional del ERP no implica necesariamente que estén incluidas las actualizaciones de seguridad de Ubuntu, los servidores Linux o los firewalls. Estas actuaciones dependen de los servicios contratados.

Por eso, conviene comprobar qué elementos cubre cada contrato y quién es responsable de supervisar las actualizaciones, revisar las alertas de seguridad y planificar las intervenciones necesarias.

La prevención es clave para proteger tu empresa

Las vulnerabilidades de seguridad aparecen de forma continua. Contar con un procedimiento de revisión y actualización permite detectar riesgos, reducir la exposición a amenazas y evitar que los sistemas queden desatendidos.

En F10 Informática ayudamos a las empresas a mantener su infraestructura informática en condiciones adecuadas de seguridad, desde los servidores y sistemas operativos hasta los dispositivos de protección perimetral.

¿Necesitas revisar la seguridad de tu servidor de movilidad o de tu firewall Fortinet?

Contacta con nuestro equipo técnico para evaluar tu instalación y determinar las actuaciones necesarias.

F10 Informática, a tu lado para mantener tu infraestructura informática segura y preparada para el futuro.

📞 Teléfono: 986 37 42 54
✉️ Correo electrónico: sat@f10informatica.com
🌐 Más información: www.f10informatica.es

La necesidad de actualización o migración debe determinarse tras comprobar las versiones instaladas, su estado de soporte y la compatibilidad de los servicios.

Gestión de pedidos en distribución: el riesgo de la información dispersa y cómo centralizarla

Gestión de pedidos en distribución: el riesgo de la dispersión de datos

En el sector de la distribución, un pedido no es solo una línea en una hoja de cálculo. Es el punto de partida de una cadena logística compleja que involucra a ventas, almacén, transporte y administración. Sin embargo, para muchas empresas, este proceso se ve interrumpido por una realidad silenciosa pero costosa: la información está dispersa.

Cuando un pedido entra por un canal, se modifica en otro y se confirma en un tercero, la empresa pierde el rastro de la versión correcta. Esta fragmentación no es solo un problema administrativo; es un riesgo operativo que afecta directamente a la satisfacción del cliente y a la rentabilidad del negocio.

El coste oculto de la información dispersa

Muchas empresas distribuidoras funcionan correctamente en el día a día, pero con el paso del tiempo aparecen síntomas que reducen drásticamente su productividad. Entre ellos destacan los procesos manuales, la duplicidad de información y la falta de integración entre departamentos.

Es común encontrar situaciones donde varias personas introducen la misma información en sistemas diferentes, o donde existen múltiples versiones del mismo documento. Esto genera una pérdida de tiempo significativa en tareas repetitivas y aumenta la probabilidad de errores administrativos que pueden derivar en envíos incorrectos o facturas erróneas.

La causa habitual no es la falta de esfuerzo del equipo, sino el uso de herramientas diseñadas para otros objetivos o la dependencia de hojas Excel paralelas que nadie actualiza en tiempo real. Como resultado, la dirección tarda en obtener información económica fiable y los responsables operativos toman decisiones basadas en datos desactualizados.

La necesidad de una única fuente de verdad

Para resolver estos problemas, no basta con digitalizar procesos manuales; es necesario centralizar la gestión. La solución pasa por contar con una plataforma que permita que toda la empresa trabaje sobre un único registro.

En F10 Informática, entendemos que cada empresa tiene su propia forma de trabajar. Por ello, SED ERP no se concibe como un programa estándar cerrado, sino como una plataforma preparada para evolucionar junto al negocio. Su filosofía se basa en la personalización y la integración, permitiendo incorporar nuevas funcionalidades conforme cambian las necesidades.

Al centralizar la información, se logra:

  • Mejora de la productividad: Automatización de tareas repetitivas y reducción de errores.
  • Mayor control del negocio: Visibilidad en tiempo real de pedidos, stock y expediciones.
  • Trazabilidad completa: Registro de todas las acciones y cambios realizados.

Si tu empresa busca optimizar sus procesos internos, es fundamental entender cómo la integración de la gestión empresarial con SED ERP puede transformar la operativa diaria.

Movilidad: llevar el ERP al lugar donde ocurre el hecho

La centralización no termina en las oficinas. En distribución, gran parte de la acción ocurre fuera: en la ruta del comercial, en la carga del camión o en la recepción del almacén.

Aquí es donde SED Web juega un papel crucial. No es una aplicación aislada, sino la extensión móvil de SED ERP. Su objetivo es acercar los procesos de negocio al lugar donde realmente se realizan, permitiendo que la información se registre en el momento en que ocurre.

Sin movilidad integrada, es frecuente que los comerciales o conductores trabajen con papel o notas mentales, introduciendo los datos en la oficina horas después. Este retraso provoca:

  • Duplicidad de trabajo al tener que reingresar datos.
  • Errores por transcripción manual.
  • Falta de información en tiempo real para el resto de la empresa.

Con SED Web, se elimina esta fricción. Los usuarios pueden gestionar pedidos, consultar stock o registrar incidencias desde cualquier ubicación, manteniendo la integridad de los datos y mejorando la productividad general.

Cómo F10 Informática aborda la implantación

Antes de proponer una solución, nuestro equipo analiza la organización, los procesos actuales, el flujo de información y las tareas repetitivas. Nuestro objetivo no es vender software, sino mejorar la productividad real de la empresa.

La implantación se centra en aportar valor donde realmente existe movilidad o dispersión de datos. No todas las empresas necesitan los mismos procesos móviles; por ello, adaptamos la solución para que sea útil y eficiente.

Checklist: Señales de que necesitas centralizar tu gestión

¿Reconoces alguna de estas situaciones en tu empresa?

  1. Duplicidad de datos: Varios departamentos manejan listas diferentes del mismo cliente o producto.
  2. Dependencia del papel: Los albaranes o pedidos se anotan a mano y se introducen después.
  3. Retrasos en la información: La dirección no sabe el estado real de los pedidos hasta el final del día.
  4. Errores frecuentes: Envíos incorrectos o facturas con errores por mala transcripción.
  5. Falta de integración: Las herramientas comerciales no hablan con las de almacén o contabilidad.

Si respondes afirmativamente a varias de estas preguntas, es probable que tu empresa esté perdiendo rentabilidad de forma invisible. Para más detalles sobre cómo evitar estos errores, puedes consultar nuestra guía sobre errores en la gestión de pedidos.

Un pedido, una versión: el compromiso con la calidad

La campaña “SED · Un pedido, una versión” nace para abordar esta problemática específica. En un entorno donde un pedido puede cambiar por WhatsApp, modificarse por correo y escribirse de nuevo en el sistema, la clave está en garantizar que todos trabajen sobre la última versión.

F10 Informática ofrece el acompañamiento necesario para lograr esta coherencia. No se trata solo de tecnología, sino de conocimiento del negocio y de una filosofía de servicio basada en el largo plazo.

Al elegir SED ERP, no solo adquieres una herramienta; estableces un socio tecnológico que evoluciona contigo. Desde la centralización de datos hasta la movilidad en campo, cada pieza del ecosistema está diseñada para eliminar fricciones y potenciar el crecimiento sostenible.

Pasos siguientes

Si tu empresa sufre por la dispersión de información o los procesos manuales en la gestión de pedidos, es momento de actuar. Analizar tus procesos es el primer paso para recuperar el control y mejorar la productividad.

Habla con un especialista de F10 Informática y descubre cómo llevar SED ERP fuera de la oficina y centralizar tu gestión empresarial.

Gestión de distribución en Galicia: el impacto de la movilidad y los procesos manuales

Gestión de distribución en Galicia: el impacto de la movilidad y los procesos manuales

En el sector de la distribución, la capacidad de respuesta no es una ventaja competitiva; es un requisito básico de supervivencia. Sin embargo, muchas empresas en Galicia operan bajo una realidad distinta: una desconexión progresiva entre lo que ocurre en el almacén, lo que sucede en la carretera y lo que se registra en la oficina.

Este artículo analiza los procesos reales de gestión con SED ERP. Nos centramos en la evidencia operativa para entender cómo una plataforma adaptativa aborda los retos de trazabilidad, movilidad y control sin imponer estructuras rígidas.

1. El problema: cuando el crecimiento rompe la estructura

Muchas empresas distribuidoras funcionan correctamente durante sus primeros años. Sin embargo, con el paso del tiempo aparecen síntomas que reducen drásticamente la productividad. No se trata de un fallo puntual, sino de una acumulación de fricciones operativas.

Los problemas suelen manifestarse cuando:

  • Varias personas introducen la misma información en sistemas distintos.
  • Existen diferentes versiones del mismo documento comercial o logístico.
  • Cada departamento utiliza herramientas independientes que no se comunican.
  • La dirección tarda en obtener información económica fiable para tomar decisiones.

Estas situaciones no aparecen de la noche a la mañana. Son el resultado natural de un crecimiento empresarial donde los procesos no han sido revisados o donde el software utilizado no estaba diseñado para escalar con la complejidad del negocio.

2. La empresa: F10 Informática y su enfoque

F10 Informática se posiciona como socio tecnológico de empresas que buscan evolución continua. No compite por ser el ERP más económico, sino por ofrecer personalización, conocimiento del negocio y acompañamiento a largo plazo.

La filosofía de implantación de F10 parte de un principio claro: cada empresa es única. Por ello, antes de proponer cualquier solución, se analiza la organización, los procesos, los departamentos y el flujo de información existente. El objetivo no es adaptar la empresa al software, sino que la plataforma se adapte a la forma de trabajar de la empresa.

Esta aproximación es crucial en distribución, donde las particularidades logísticas varían enormemente entre un distribuidor de alimentación y uno de componentes industriales.

3. El decisor: Gerencia y Responsables de Operaciones

El responsable de operaciones o la gerencia de una empresa distribuidora enfrenta un dilema constante: mantener el control sin frenar la agilidad del equipo en campo. La necesidad no es solo tener datos, sino tenerlos en el momento preciso.

Las señales habituales que indican la necesidad de intervención son:

  • Pedidos realizados en papel que se introducen posteriormente en oficina.
  • Albaranes que llegan horas o días después de haberse producido.
  • Comerciales sin acceso a información actualizada sobre stock o precios.
  • Responsables que desconocen la situación real de las entregas en tiempo real.

La dependencia del papel y los procesos manuales no solo genera retrasos, sino que provoca errores de transcripción y duplicidad de trabajo. La información desactualizada lleva a decisiones basadas en una realidad que ya ha cambiado.

4. La necesidad: Trazabilidad, Almacén y Movilidad

Para resolver estas ineficiencias, la solución debe abordar tres pilares fundamentales:

Trazabilidad y Control de Almacén

La gestión del inventario requiere precisión. SED ERP permite centralizar la información y mejorar el control del stock. La trazabilidad no es solo un requisito legal en muchos sectores, sino una herramienta operativa para evitar roturas de stock o excesos innecesarios.

Movilidad en Tiempo Real

La oficina ya no es el único lugar donde se toma información. SED Web extiende SED ERP fuera de la oficina, permitiendo que los usuarios trabajen desde cualquier ubicación utilizando la misma información integrada con el ERP.

Su finalidad consiste en acercar los procesos de negocio al lugar donde realmente se realizan. Esto resuelve situaciones como:

  • Utilización de papel para hojas de carga o pedidos.
  • Falta de información en tiempo real para operarios y técnicos.
  • Dependencia de volver a la oficina para registrar incidencias.

SED Web no pretende sustituir al ERP; lo complementa. Su valor reside en permitir que la información se registre en el momento en que ocurre, eliminando la fase intermedia de transcripción manual.

Integración de Procesos

La automatización de procesos comerciales y logísticos reduce la carga administrativa. Al eliminar tareas repetitivas, se libera tiempo para actividades de mayor valor añadido. La integración asegura que lo que ocurre en el almacén se refleje inmediatamente en la gestión comercial y financiera.

5. La solución: SED ERP como plataforma evolutiva

SED ERP no es un producto cerrado. Es una plataforma preparada para crecer junto con el negocio. Esto permite incorporar nuevas funcionalidades conforme cambian las necesidades de la empresa distribuidora.

Los beneficios principales que se comunican son:

  • Centralización de la información en una única base de datos.
  • Mejora de la productividad al reducir errores y duplicidades.
  • Automatización de procesos rutinarios.
  • Mayor control del negocio con información en tiempo real.
  • Escalabilidad para adaptarse a nuevos retos sin rupturas tecnológicas.

La implantación se centra en aportar valor donde realmente existe movilidad y complejidad. No todas las empresas necesitan los mismos procesos móviles, por lo que la personalización es clave para maximizar el retorno de la inversión tecnológica.

6. Proceso de Implantación: De la Evidencia a la Acción

F10 Informática sigue un proceso estructurado para garantizar el éxito del proyecto:

  1. Análisis de Procesos: Se estudia cómo trabaja la empresa actualmente, identificando cuellos de botella y oportunidades de mejora.
  2. Diseño de Solución: Se adapta SED ERP a los flujos de trabajo reales, evitando imponer estructuras estandarizadas que no encajen.
  3. Implementación de Movilidad: Se despliega SED Web para las áreas que requieren trabajo en campo, asegurando la integración total con el ERP.
  4. Formación y Acompañamiento: Se capacita al equipo para utilizar las herramientas de forma eficiente, fomentando la adopción tecnológica.
  5. Evolución Continua: Se revisan los resultados y se ajustan los procesos a medida que el negocio crece o cambia.

Este enfoque garantiza que la tecnología sea un facilitador, no una barrera. La evidencia acumulada en múltiples implantaciones demuestra que la adaptación personalizada es la vía más segura para mejorar la productividad empresarial.

7. Conclusión: Control sin fricción

La gestión de distribución con SED ERP se basa en la evidencia real de lo que funciona y lo que no. No se trata de imponer una tecnología, sino de resolver problemas concretos: la dispersión de datos, los retrasos en la información y la falta de control operativo.

Al integrar movilidad, trazabilidad y automatización en una plataforma única y adaptable, las empresas distribuidoras pueden recuperar el control de sus procesos sin perder agilidad. La clave está en elegir un socio tecnológico que entienda el negocio y ofrezca acompañamiento a largo plazo.

Si tu empresa enfrenta desafíos similares, es momento de analizar tus procesos con una perspectiva basada en la realidad operativa.

Mantenimiento informático preventivo para empresas

Mantenimiento informático preventivo para empresas

Las empresas enfrentan constantemente desafíos relacionados con la gestión de sus infraestructuras tecnológicas. Uno de los problemas más críticos es la falta de planificación en el mantenimiento informático, lo que puede derivar en costes innecesarios, interrupciones operativas y pérdidas de productividad. El mantenimiento informático preventivo se convierte, por tanto, en una herramienta esencial para mitigar estos riesgos. Este artículo explora cómo el mantenimiento preventivo puede optimizar los recursos tecnológicos y reducir los gastos asociados a incidentes no planificados.

El impacto operativo de la falta de mantenimiento preventivo

La ausencia de un plan estructurado de mantenimiento informático puede generar consecuencias operativas significativas. En entornos empresariales, las fallas técnicas no previstas afectan directamente a los procesos de producción, la atención al cliente y la gestión de datos. Por ejemplo, un servidor que no recibe actualizaciones periódicas puede fallar en momentos críticos, lo que interrumpe la operación y obliga a la empresa a invertir en soluciones de emergencia. Estos costes no solo incluyen la reparación de la infraestructura, sino también la pérdida de tiempo y la reducción de la eficiencia operativa.

Además, la falta de mantenimiento preventivo puede llevar a la acumulación de problemas técnicos que, en su conjunto, comprometen la estabilidad de la red y la seguridad de los datos. La acumulación de parches no aplicados o la obsolescencia de equipos pueden exponer a la empresa a riesgos de seguridad, como vulnerabilidades que permiten accesos no autorizados. Estos escenarios no solo generan costes directos, sino también daños reputacionales que pueden afectar la confianza de los clientes y socios.

Para mitigar estos riesgos, es fundamental implementar un mantenimiento informático preventivo que aborde tanto las necesidades técnicas como las operativas. Este enfoque permite identificar y resolver problemas antes de que se conviertan en incidentes críticos, optimizando así los recursos disponibles y reduciendo los costes asociados a soluciones de emergencia.

El mantenimiento informático preventivo es una estrategia clave para evitar interrupciones operativas

Identificación de riesgos en la infraestructura tecnológica

La identificación de riesgos en la infraestructura tecnológica es el primer paso para diseñar un plan de mantenimiento preventivo efectivo. Este proceso implica una evaluación detallada de los componentes críticos de la red, los servidores, los sistemas de almacenamiento y los dispositivos de seguridad. La falta de esta evaluación puede llevar a la ignorancia de vulnerabilidades que, en su momento, pueden comprometer la continuidad operativa.

Por ejemplo, un sistema de gestión de datos que no recibe actualizaciones de seguridad puede ser vulnerable a ataques de tipo ransomware, lo que resulta en la pérdida de información crítica. La identificación de estos riesgos permite priorizar las acciones de mantenimiento, asegurando que los recursos se asignen a los puntos más críticos. Este enfoque no solo reduce la probabilidad de incidentes, sino que también optimiza el uso de los recursos técnicos disponibles.

Además, la identificación de riesgos debe considerar factores organizativos, como la capacidad de los equipos para responder a incidentes y la disponibilidad de herramientas de monitoreo. La falta de estas capacidades puede exponer a la empresa a riesgos operativos que, en su conjunto, afectan la estabilidad de la infraestructura tecnológica. Por ello, es fundamental integrar la identificación de riesgos en el plan de mantenimiento preventivo, asegurando que se aborden tanto aspectos técnicos como organizativos.

Implementación de estrategias de mantenimiento preventivo

La implementación de estrategias de mantenimiento preventivo requiere un enfoque estructurado que aborde tanto la planificación como la ejecución de las actividades técnicas. Este proceso implica la definición de protocolos de mantenimiento, la asignación de responsabilidades y la coordinación entre los equipos técnicos y operativos. La falta de esta planificación puede llevar a la improvisación en la gestión de la infraestructura, lo que incrementa los riesgos operativos.

Por ejemplo, un plan de mantenimiento que no incluya la actualización periódica de los sistemas puede resultar en la acumulación de parches no aplicados, lo que exponen a la empresa a vulnerabilidades. La implementación de estrategias de mantenimiento preventivo debe incluir la definición de horarios para las actualizaciones, la asignación de responsables por cada componente crítico y la verificación de la efectividad de las acciones realizadas. Este enfoque no solo asegura la continuidad operativa, sino que también reduce la dependencia de soluciones de emergencia.

Además, la implementación de estrategias de mantenimiento preventivo debe considerar la integración con herramientas de monitoreo y gestión de incidentes. La falta de estas herramientas puede limitar la capacidad de detectar problemas antes de que se conviertan en incidentes críticos. Por ello, es fundamental que el plan de mantenimiento preventivo incluya la utilización de herramientas que permitan el seguimiento de la infraestructura y la identificación de posibles riesgos.

Integración del mantenimiento preventivo con procesos operativos

La integración del mantenimiento preventivo con los procesos operativos es esencial para ayuda a reforzar la continuidad de la infraestructura tecnológica. Este proceso implica la alineación de las actividades de mantenimiento con los objetivos estratégicos de la empresa, asegurando que los recursos técnicos se asignen de manera eficiente. La falta de esta integración puede llevar a la fragmentación de los esfuerzos de mantenimiento, lo que incrementa los riesgos operativos.

Por ejemplo, un plan de mantenimiento que no considere la necesidad de actualizaciones en los sistemas de producción puede resultar en la interrupción de la operación. La integración del mantenimiento preventivo con los procesos operativos permite identificar puntos críticos donde las actualizaciones son necesarias, asegurando que los recursos técnicos se asignen de manera efectiva. Este enfoque no solo reduce los costes asociados a incidentes, sino que también optimiza la eficiencia operativa.

Además, la integración del mantenimiento preventivo con los procesos operativos debe considerar la capacitación de los equipos responsables. La falta de esta capacitación puede limitar la capacidad de los técnicos para identificar y resolver problemas antes de que se conviertan en incidentes críticos. Por ello, es fundamental que el plan de mantenimiento preventivo incluya la formación continua de los equipos, asegurando que estén preparados para abordar cualquier situación de riesgo.

Monitoreo y mantenimiento continuo de la infraestructura

El monitoreo y el mantenimiento continuo de la infraestructura tecnológica son aspectos clave para ayuda a reforzar la continuidad operativa. Este proceso implica la supervisión constante de los componentes críticos de la red, los servidores y los sistemas de seguridad, asegurando que cualquier problema se detecte antes de que se convierta en un incidente crítico. La falta de este monitoreo puede llevar a la acumulación de problemas técnicos que, en su conjunto, comprometen la estabilidad de la infraestructura.

Por ejemplo, un sistema de monitoreo que no detecte la acumulación de parches no aplicados puede resultar en la exposición de la empresa a vulnerabilidades. El monitoreo continuo permite identificar estos problemas antes de que se conviertan en incidentes, asegurando que los recursos técnicos se asignen de manera efectiva. Este enfoque no solo reduce los costes asociados a soluciones de emergencia, sino que también optimiza la eficiencia operativa.

Además, el monitoreo y el mantenimiento continuo deben considerar la integración con herramientas de análisis de datos. La falta de estas herramientas puede limitar la capacidad de identificar patrones y tendencias que, en su conjunto, afectan la estabilidad de la infraestructura. Por ello, es fundamental que el plan de mantenimiento preventivo incluya la utilización de herramientas que permitan el análisis de datos, asegurando que los recursos técnicos se asignen de manera efectiva.

Costo-beneficio del mantenimiento informático preventivo

El análisis del costo-beneficio del mantenimiento informático preventivo es esencial para justificar su implementación en el entorno empresarial. Este análisis implica la evaluación de los costes asociados a la planificación y ejecución del mantenimiento, así como los beneficios obtenidos al reducir los riesgos operativos y los costes de soluciones de emergencia. La falta de este análisis puede llevar a la subestimación de la importancia del mantenimiento preventivo, lo que incrementa los riesgos operativos.

Por ejemplo, una empresa que no realice un análisis de costo-beneficio puede decidir no invertir en mantenimiento preventivo, lo que resulta en la acumulación de problemas técnicos que, en su conjunto, comprometen la estabilidad de la infraestructura. El análisis del costo-beneficio permite identificar los puntos donde la inversión en mantenimiento preventivo genera mayores beneficios, asegurando que los recursos técnicos se asignen de manera efectiva. Este enfoque no solo reduce los costes asociados a incidentes, sino que también optimiza la eficiencia operativa.

Además, el análisis del costo-beneficio debe considerar la integración con herramientas de análisis de datos. La falta de estas herramientas puede limitar la capacidad de identificar patrones y tendencias que, en su conjunto, afectan la estabilidad de la infraestructura. Por ello, es fundamental que el plan de mantenimiento preventivo incluya la utilización de herramientas que permitan el análisis de datos, asegurando que los recursos técnicos se asignen de manera efectiva.

Compliance normativo y seguridad en el mantenimiento preventivo

El cumplimiento normativo y la seguridad son aspectos críticos en el mantenimiento informático preventivo. Este proceso implica la adopción de prácticas que ayuden a mantener la conformidad con las regulaciones vigentes, así como la protección de los datos y la infraestructura tecnológica. La falta de este cumplimiento puede llevar a la exposición de la empresa a sanciones legales y riesgos operativos.

Por ejemplo, una empresa que no cumpla con las normativas de protección de datos puede enfrentar sanciones por la exposición de información sensible. El cumplimiento normativo asegura que los procesos de mantenimiento se alineen con las regulaciones vigentes, reduciendo los riesgos legales y operativos. Este enfoque no solo ayuda a reforzar la continuidad operativa, sino que también optimiza la eficiencia operativa.

Además, el cumplimiento normativo debe considerar la integración con herramientas de análisis de datos. La falta de estas herramientas puede limitar la capacidad de identificar patrones y tendencias que, en su conjunto, afectan la estabilidad de la infraestructura. Por ello, es fundamental que el plan de mantenimiento preventivo incluya la utilización de herramientas que permitan el análisis de datos, asegurando que los recursos técnicos se asignen de manera efectiva.

Mejora continua del mantenimiento informático preventivo

La mejora continua del mantenimiento informático preventivo es esencial para ayuda a reforzar su efectividad a largo plazo. Este proceso implica la revisión periódica de las estrategias implementadas, la adaptación a nuevas amenazas y la optimización de los recursos técnicos. La falta de esta mejora continua puede llevar a la obsolescencia de las estrategias de mantenimiento, lo que incrementa los riesgos operativos.

Por ejemplo, una empresa que no revise periódicamente sus estrategias de mantenimiento puede enfrentar la acumulación de problemas técnicos que, en su conjunto, comprometen la estabilidad de la infraestructura. La mejora continua permite identificar puntos de mejora y ajustar las estrategias de mantenimiento, asegurando que los recursos técnicos se asignen de manera efectiva. Este enfoque no solo reduce los costes asociados a incidentes, sino que también optimiza la eficiencia operativa.

Además, la mejora continua debe considerar la integración con herramientas de análisis de datos. La falta de estas herramientas puede limitar la capacidad de identificar patrones y tendencias que, en su conjunto, afectan la estabilidad de la infraestructura. Por ello, es fundamental que el plan de mantenimiento preventivo incluya la utilización de herramientas que permitan el análisis de datos, asegurando que los recursos técnicos se asignen de manera efectiva.

Conclusión y próximos pasos

El mantenimiento informático preventivo es una estrategia esencial para evitar costes innecesarios y ayuda a reforzar la continuidad operativa en las empresas. Este enfoque permite identificar y resolver problemas antes de que se conviertan en incidentes críticos, optimizando así los recursos técnicos disponibles. La implementación de estrategias de mantenimiento preventivo requiere un enfoque estructurado que aborde tanto la planificación como la ejecución de las actividades técnicas, asegurando que los recursos se asignen de manera efectiva.

El mantenimiento informático preventivo es una solución integral para reducir riesgos operativos

La integración del mantenimiento preventivo con los procesos operativos es esencial para ayuda a reforzar la estabilidad de la infraestructura tecnológica. Este proceso implica la alineación de las actividades de mantenimiento con los objetivos estratégicos de la empresa, asegurando que los recursos técnicos se asignen de manera eficiente. La falta de esta integración puede llevar a la fragmentación de los esfuerzos de mantenimiento, lo que incrementa los riesgos operativos.

El mantenimiento informático preventivo es una herramienta clave para optimizar la eficiencia operativa

Optimización y soporte IT especializado para empresas en Galicia

La infraestructura tecnológica de una empresa no se limita a ordenadores, servidores y conexiones. También incluye la forma en que se atienden las incidencias, se controlan los cambios, se protegen los datos y se mantiene la continuidad del trabajo. Cuando estas tareas se gestionan de forma aislada o solamente se actúa después de un fallo, el equipo pierde tiempo, aumenta la incertidumbre y resulta más difícil conocer el estado real de los sistemas.

Un servicio de soporte IT especializado permite ordenar esa operativa y convertirla en un proceso medible. Para una empresa en Galicia, la proximidad puede facilitar determinadas intervenciones, pero el valor principal está en disponer de procedimientos, prioridades y seguimiento. El objetivo no consiste en añadir herramientas sin criterio, sino en reducir interrupciones y adaptar la infraestructura a las necesidades reales de la organización.

Qué significa optimizar la infraestructura IT

Optimizar no equivale necesariamente a sustituir todos los equipos. El primer paso es conocer qué recursos existen, qué función cumple cada uno y qué dependencias pueden afectar al trabajo. Este inventario debe incluir puestos, servidores, red, aplicaciones, licencias, copias de seguridad, accesos y servicios externos. Sin esa visión conjunta, una mejora puntual puede desplazar el problema a otra parte del sistema.

El análisis también debe relacionar la tecnología con los procesos de la empresa. Un equipo lento puede ser un problema local, mientras que una aplicación mal configurada puede afectar simultáneamente a varios departamentos. Diferenciar ambos casos ayuda a priorizar las actuaciones y a evitar inversiones que no resuelven la causa. La optimización persigue que cada componente aporte capacidad, estabilidad y seguridad de una forma proporcionada.

Del soporte reactivo a una gestión preventiva

El soporte reactivo comienza cuando una persona comunica que algo ha dejado de funcionar. Esa atención seguirá siendo necesaria, pero no debería constituir toda la estrategia IT. Una gestión preventiva incorpora revisiones, monitorización, mantenimiento planificado y análisis de incidencias repetidas. Con ello es posible detectar señales de degradación antes de que se conviertan en una interrupción relevante.

La prevención debe apoyarse en información verificable. Conviene registrar qué ocurrió, qué sistema resultó afectado, cuánto tiempo duró la incidencia y qué medida se aplicó. Si varios avisos comparten una misma causa, el servicio puede proponer una corrección estructural en lugar de repetir soluciones temporales. Esta trazabilidad permite que la empresa entienda dónde se concentra el riesgo y qué mejoras tienen mayor impacto operativo.

Prioridades y tiempos de respuesta definidos

No todas las solicitudes tienen la misma urgencia. La indisponibilidad de una aplicación central requiere un tratamiento distinto al de una consulta individual que permite continuar trabajando. Clasificar las incidencias por impacto y urgencia ayuda a asignar recursos de forma coherente. También permite comunicar expectativas realistas a las personas afectadas y evita que una petición menor desplace un problema crítico.

Un modelo de soporte ordenado define canales de entrada, niveles de prioridad, responsables y criterios de escalado. De este modo, la información necesaria acompaña a cada solicitud y no queda dispersa entre llamadas, correos y mensajes. La empresa conserva una historia útil de sus incidencias y el equipo técnico puede trabajar con más contexto. El resultado es un servicio más comprensible y una toma de decisiones menos dependiente de impresiones aisladas.

Red, servidores y puestos como un único sistema

La experiencia de una persona usuaria depende de varios elementos que actúan al mismo tiempo. Un puesto puede tener recursos suficientes y, aun así, funcionar mal por una red saturada, una resolución de nombres deficiente o un servicio remoto inestable. Analizar solamente el dispositivo visible puede conducir a diagnósticos incompletos. Por eso conviene observar el recorrido completo que realiza la información.

La revisión coordinada comprende conectividad, segmentación, almacenamiento, capacidad de los servidores, actualizaciones y configuración de los puestos. También debe considerar el crecimiento previsto y las aplicaciones que sostienen la actividad. Esta perspectiva facilita detectar cuellos de botella, dependencias únicas y configuraciones que dificultan el mantenimiento. Las mejoras pueden entonces organizarse por fases sin interrumpir innecesariamente el trabajo diario.

Seguridad y continuidad integradas en el soporte

La seguridad no debería aparecer como una tarea separada que se revisa una vez al año. Las altas y bajas de usuarios, los permisos, las actualizaciones y las copias forman parte de la actividad habitual del soporte. Cada cambio puede reducir o aumentar la exposición de la empresa. Integrar estos controles en los procedimientos cotidianos disminuye la posibilidad de que una configuración temporal permanezca abierta durante demasiado tiempo.

La continuidad exige además comprobar que las copias pueden recuperarse y que se conocen las dependencias de los servicios esenciales. Guardar datos sin realizar pruebas de restauración aporta una seguridad incompleta. Conviene documentar responsables, orden de recuperación y alternativas de trabajo ante una interrupción. Para profundizar en este ámbito puede consultarse el servicio de ciberseguridad para empresas.

Soporte remoto y asistencia presencial en Galicia

Muchas incidencias pueden diagnosticarse y resolverse de forma remota, lo que reduce tiempos de espera y evita desplazamientos que no aportan valor. Otras tareas requieren presencia física, especialmente cuando intervienen cableado, electrónica de red, sustitución de equipos o verificaciones sobre la instalación. Un servicio equilibrado utiliza cada modalidad según la naturaleza del problema.

Para empresas con sedes en Galicia, disponer de una estructura de atención que contemple ambos escenarios facilita planificar intervenciones y coordinar a las personas implicadas. La proximidad no sustituye a la documentación ni a la monitorización, pero puede complementar el soporte cuando el diagnóstico indica que la actuación presencial es necesaria. El criterio debe ser técnico y quedar reflejado en el seguimiento de la incidencia.

Indicadores útiles para evaluar el servicio

Medir únicamente el número de avisos cerrados ofrece una visión limitada. Resulta más útil observar el tiempo de primera atención, el tiempo de resolución, la recurrencia, el impacto y las causas más frecuentes. También conviene distinguir entre incidencias, solicitudes de cambio y tareas preventivas. Estos datos permiten comparar periodos y comprobar si las mejoras reducen realmente la carga operativa.

Los indicadores deben interpretarse con contexto. Un aumento temporal de solicitudes puede deberse a una campaña de actualización o a una mejor adopción del canal de soporte. Del mismo modo, cerrar rápidamente muchos avisos no garantiza que se haya eliminado su causa. La revisión periódica entre la empresa y el proveedor permite ajustar prioridades y convertir los datos en un plan de mejora razonable.

Cómo abordar un plan de mejora IT

Un plan práctico puede comenzar con un diagnóstico de situación y una clasificación de riesgos. Después se identifican acciones inmediatas, mejoras de medio plazo y decisiones que requieren presupuesto o coordinación con terceros. Cada actuación debe indicar objetivo, responsable, comprobación y posible impacto. Así se evita acumular recomendaciones genéricas sin una secuencia de ejecución.

La implantación por fases ayuda a validar los cambios y a preservar la continuidad. Primero pueden resolverse configuraciones inseguras o puntos únicos de fallo; después, abordar rendimiento, estandarización y evolución tecnológica. La consultoría informática puede aportar una evaluación previa cuando la empresa necesita ordenar varias decisiones relacionadas y establecer prioridades.

Conclusión y próximos pasos

La optimización IT combina conocimiento técnico, organización y seguimiento. Un soporte especializado aporta más valor cuando no se limita a responder avisos, sino que utiliza la información de las incidencias para prevenir fallos, reforzar la seguridad y orientar las mejoras. La empresa mantiene el control porque conoce el estado de sus sistemas, las prioridades acordadas y la evidencia de cada actuación.

Antes de contratar o rediseñar el servicio conviene revisar el inventario, los procesos críticos, el historial de incidencias y las necesidades de cada sede. F10 Informática puede ayudar a analizar ese punto de partida y definir un alcance adaptado a la organización. Si deseas plantear tu situación, puedes utilizar la página de contacto de F10 Informática para solicitar una revisión inicial.

Trazabilidad y control de almacén con SED ERP

Trazabilidad y control de almacén con SED ERP

La gestión de almacén es un componente crítico en la operación de cualquier empresa, especialmente en sectores donde la precisión y la eficiencia son factores determinantes. La trazabilidad y el control de almacén no solo ayuda a reforzarn la disponibilidad de inventarios, sino que también permiten identificar puntos de mejora en procesos logísticos, reducir errores operativos y optimizar recursos. En este contexto, el uso de un sistema ERP como SED ERP se convierte en una herramienta indispensable para transformar la gestión de almacén en un proceso automatizado, transparente y escalable. Este artículo explora cómo SED ERP puede ser clave para optimizar la trazabilidad y el control de almacén, analizando desafíos técnicos, estrategias de integración y recomendaciones prácticas.

Desafíos técnicos en la gestión de almacén tradicional

La gestión manual de almacén, aunque común en empresas pequeñas, presenta múltiples limitaciones. La falta de registro en tiempo real de movimientos de inventario, la dependencia de hojas de cálculo o sistemas informáticos obsoletos, y la dificultad para rastrear productos en distintos puntos de la cadena de suministro son algunos de los problemas más frecuentes. Estos desafíos no solo generan inexactitudes en la disponibilidad de inventarios, sino que también aumentan el riesgo de errores en la asignación de recursos, lo que puede afectar la cadena de suministro y la satisfacción del cliente.

Un caso típico es la falta de visibilidad en el inventario. Sin un sistema que permita rastrear la ubicación exacta de cada producto, las empresas pueden enfrentar situaciones como la sobreestimación de existencias o la falta de artículos críticos en el momento adecuado. Estos errores no solo generan costes operativos, sino que también pueden afectar la reputación de la marca si se traducen en incumplimientos de plazos o entregas inadecuadas.

La integración de sistemas es otro desafío. Muchas empresas utilizan múltiples herramientas para gestionar almacén, desde software de contabilidad hasta sistemas de gestión de compras. Esta fragmentación dificulta la obtención de datos consolidados, lo que complica la toma de decisiones. SED ERP aborda este problema al centralizar la gestión de almacén en un único entorno, permitiendo la sincronización de datos entre departamentos y la generación de informes en tiempo real.

Integración de SED ERP en la gestión de almacén

La integración de SED ERP en la gestión de almacén implica no solo la implementación de un sistema, sino también la adaptación de procesos internos para aprovechar al máximo su funcionalidad. SED ERP ofrece herramientas como la gestión de inventarios por lotes, la trazabilidad de productos a través de códigos de barras, y la automatización de movimientos de almacén. Estos elementos permiten reducir la dependencia de procesos manuales y aumentar la precisión en la gestión de inventarios.

Un aspecto clave es la automatización de movimientos de almacén. Con SED ERP, cada entrada y salida de inventario se registra automáticamente, lo que elimina la posibilidad de errores humanos. Además, el sistema permite la generación de informes detallados sobre el estado de los inventarios, lo que facilita la identificación de patrones de consumo y la planificación de compras. Esta automatización no solo mejora la eficiencia operativa, sino que también reduce el tiempo necesario para gestionar almacén, permitiendo que los recursos se enfocan en actividades estratégicas.

La integración de SED ERP también facilita la gestión de almacén en múltiples ubicaciones. Para empresas con operaciones en distintas regiones, el sistema permite la centralización de datos, lo que simplifica la gestión de inventarios y la asignación de recursos. Esta funcionalidad es especialmente útil en sectores como la distribución, donde la disponibilidad de productos en cada punto de venta es crucial para la satisfacción del cliente.

Optimización de la trazabilidad mediante SED ERP

La trazabilidad es un componente esencial en la gestión de almacén, especialmente en sectores donde la conformidad normativa o la seguridad de los productos es prioritaria. SED ERP permite la trazabilidad de productos a través de códigos de barras, etiquetas RFID o sistemas de seguimiento en tiempo real. Esta funcionalidad no solo ayuda a reforzar la disponibilidad de inventarios, sino que también facilita la identificación de puntos críticos en la cadena de suministro.

Un ejemplo de cómo SED ERP optimiza la trazabilidad es el seguimiento de productos en distintos puntos de la cadena de suministro. Con el sistema, cada producto puede ser rastreado desde su origen hasta su destino final, lo que permite identificar posibles cuellos de botella o errores en el proceso logístico. Esta visibilidad es especialmente útil en sectores como la farmacéutica, donde la trazabilidad es obligatoria para cumplir con normativas de seguridad.

Además, SED ERP permite la generación de informes detallados sobre la trazabilidad de productos. Estos informes pueden incluir datos como la ubicación exacta de cada producto, el historial de movimientos, y la fecha de caducidad. Esta información no solo ayuda en la gestión operativa, sino que también es útil para la auditoría interna o la cumplimiento de normativas externas.

Automatización de procesos en la gestión de almacén

La automatización de procesos es una de las ventajas más destacadas de SED ERP en la gestión de almacén. Al integrar el sistema en la operación diaria, las empresas pueden reducir la dependencia de procesos manuales y aumentar la eficiencia operativa. La automatización no solo mejora la precisión en la gestión de inventarios, sino que también reduce el tiempo necesario para realizar tareas repetitivas.

Un ejemplo de automatización es la gestión de inventarios por lotes. Con SED ERP, cada lote de productos puede ser gestionado de forma individual, lo que permite la identificación de productos con fechas de caducidad específicas o la asignación de recursos según la demanda. Esta funcionalidad es especialmente útil en sectores como la alimentación, donde la gestión de lotes es crucial para ayuda a reforzar la seguridad de los productos.

La automatización también facilita la gestión de almacén en múltiples ubicaciones. Para empresas con operaciones en distintas regiones, SED ERP permite la centralización de datos, lo que simplifica la gestión de inventarios y la asignación de recursos. Esta funcionalidad es especialmente útil en sectores como la distribución, donde la disponibilidad de productos en cada punto de venta es crucial para la satisfacción del cliente.

Recomendaciones para la implementación de SED ERP

La implementación de SED ERP en la gestión de almacén requiere una planificación cuidadosa para asegurar que el sistema se adapte a las necesidades específicas de la empresa. Una de las recomendaciones clave es realizar una auditoría interna de los procesos actuales para identificar áreas de mejora. Esta auditoría debe incluir la evaluación de la eficiencia operativa, la precisión en la gestión de inventarios, y la visibilidad en la cadena de suministro.

Además, es fundamental ayuda a reforzar la capacitación del personal en el uso del sistema. La adopción de SED ERP no solo implica la implementación de un software, sino también la adaptación de los procesos de trabajo. La capacitación debe incluir no solo la funcionalidad del sistema, sino también la integración de SED ERP en los procesos diarios de la empresa. Esto asegura que el sistema se utilice al máximo y que los beneficios se traduzcan en mejoras reales.

Otra recomendación es la integración de SED ERP con otros sistemas existentes. La centralización de datos es clave para optimizar la gestión de almacén, por lo que es importante asegurar que el sistema se integre con herramientas como el software de contabilidad, los sistemas de gestión de compras, y los sistemas de ventas. Esta integración no solo mejora la eficiencia operativa, sino que también facilita la toma de decisiones basada en datos consolidados.

Impacto en la eficiencia operativa

La implementación de SED ERP en la gestión de almacén tiene un impacto directo en la eficiencia operativa de la empresa. Al automatizar procesos y centralizar la gestión de inventarios, las empresas pueden reducir costes operativos, mejorar la precisión en la gestión de inventarios, y aumentar la visibilidad en la cadena de suministro. Estos beneficios no solo mejoran la eficiencia interna, sino que también contribuyen a la satisfacción del cliente.

Un ejemplo de cómo SED ERP mejora la eficiencia operativa es la reducción de errores en la gestión de inventarios. Con el sistema, cada movimiento de inventario se registra automáticamente, lo que elimina la posibilidad de errores humanos. Esta precisión permite que las empresas eviten la sobreestimación de existencias o la falta de artículos críticos, lo que reduce costes operativos y mejora la disponibilidad de productos.

Además, SED ERP permite la optimización de recursos en la gestión de almacén. Al centralizar la gestión de inventarios, las empresas pueden identificar patrones de consumo y planificar compras de forma más eficiente. Esta optimización no solo reduce costes, sino que también mejora la capacidad de respuesta ante cambios en la demanda, lo que es crucial en sectores dinámicos como la distribución o la logística.

Mejora de la visibilidad en la cadena de suministro

La visibilidad en la cadena de suministro es un aspecto crítico en la gestión de almacén, especialmente en empresas que operan en múltiples ubicaciones o que tienen clientes en distintos puntos geográficos. SED ERP permite la centralización de datos, lo que facilita la identificación de cuellos de botella, la optimización de rutas de distribución, y la mejora de la coordinación entre departamentos.

Un ejemplo de cómo SED ERP mejora la visibilidad en la cadena de suministro es el seguimiento de productos en distintos puntos de la cadena. Con el sistema, cada producto puede ser rastreado desde su origen hasta su destino final, lo que permite identificar posibles cuellos de botella o errores en el proceso logístico. Esta visibilidad es especialmente útil en sectores como la farmacéutica, donde la trazabilidad es obligatoria para cumplir con normativas de seguridad.

Además, S de ERP permite la generación de informes detallados sobre la visibilidad en la cadena de suministro. Estos informes pueden incluir datos como la ubicación exacta de cada producto, el historial de movimientos, y la fecha de caducidad. Esta información no solo ayuda en la gestión operativa, sino que también es útil para la auditoría interna o la cumplimiento de normativas externas.

Criterios para medir la calidad del dato de almacén

\n

La implantación de un sistema de gestión no termina cuando los movimientos empiezan a registrarse. La empresa necesita comprobar si la información representa de forma fiable lo que sucede en recepción, ubicación, preparación y expedición. Para ello conviene definir revisiones sobre diferencias de inventario, operaciones pendientes, documentos incompletos y correcciones manuales. Estos indicadores no deben utilizarse como cifras aisladas, sino como señales que permitan localizar un proceso que necesita revisión.

\n

La calidad también depende de que usuarios, artículos, almacenes y unidades de medida mantengan criterios coherentes. Un dato puede estar técnicamente registrado y, sin embargo, resultar poco útil si cada departamento aplica una denominación diferente o si no existe una responsabilidad clara sobre su mantenimiento. La revisión periódica de maestros y permisos ayuda a reducir estas inconsistencias y permite que los informes reflejen el funcionamiento operativo con mayor precisión.

\n

Antes de ampliar automatizaciones, resulta conveniente verificar que los circuitos básicos son estables y comprensibles para las personas que los utilizan. Las incidencias repetidas deben analizarse desde su origen: configuración, formación, secuencia de trabajo o integración con otros procesos. Esta evaluación convierte la trazabilidad en una herramienta de control y no solamente en un historial de movimientos. El objetivo consiste en disponer de información verificable para decidir, corregir y evolucionar el almacén de forma planificada.

\n

Conclusión y próximos pasos

La optimización de la trazabilidad y el control de almacén con SED ERP es un proceso que requiere una planificación cuidadosa y una adaptación de los procesos internos. La implementación del sistema no solo mejora la eficiencia operativa, sino que también reduce errores, aumenta la visibilidad en la cadena de suministro, y permite una gestión más precisa de inventarios. Para aprovechar al máximo SED ERP, es fundamental realizar una auditoría interna, ayuda a reforzar la capacitación del personal, y asegurar la integración con otros sistemas existentes.

En el futuro, la evolución de SED ERP seguirá permitiendo la automatización de procesos, la mejora de la visibilidad en la cadena de suministro, y la optimización de recursos. La adopción de un sistema como SED ERP no solo transforma la gestión de almacén, sino que también contribuye a la competitividad de la empresa en un entorno cada vez más dinámico y exigente.

SED ERP: Solución integral para la gestión de almacén

La implementación de SED ERP no solo mejora la eficiencia operativa, sino que también reduce errores, aumenta la visibilidad en la cadena de suministro, y permite una gestión más precisa de inventarios. Para aprovechar al máximo SED ERP, es fundamental realizar una auditoría interna, ayuda a reforzar la capacitación del personal, y asegurar la integración con otros sistemas existentes.

SED ERP: Solución integral para la gestión de almacén

En el futuro, la evolución de SED ERP seguirá permitiendo la automatización de procesos, la mejora de la visibilidad en la cadena de suministro, y la optimización de recursos. La adopción de un sistema como SED ERP no solo transforma la gestión de almacén, sino que también contribuye a la competitividad de la empresa en un entorno cada vez más dinámico y exigente.

SED ERP: Solución integral para la gestión de almacén

Integración de la gestión empresarial con SED ERP

Integración de la gestión empresarial con SED ERP

La integración de la gestión empresarial con SED ERP representa una oportunidad transformadora para las organizaciones que buscan mejorar su eficiencia operativa y tomar decisiones basadas en datos. Este enfoque permite alinear los procesos internos, desde la contabilidad hasta la logística, en un único sistema que facilita la automatización y la transparencia. Sin embargo, la implementación de esta solución requiere un análisis detallado de los desafíos técnicos, organizativos y de cambio de cultura que implica. En este artículo, exploraremos cómo abordar estos retos y aprovechar al máximo las capacidades de SED ERP para optimizar la gestión empresarial.

El impacto de la fragmentación en la gestión empresarial

La falta de integración entre los sistemas de una empresa puede generar ineficiencias significativas. Por ejemplo, cuando los departamentos de contabilidad, logística y ventas utilizan herramientas distintas, surge la necesidad de repetir información, lo que incrementa el riesgo de errores y reduce la productividad. Esta fragmentación también dificulta la toma de decisiones, ya que los datos no están disponibles en tiempo real. La solución pasa por unificar estos procesos en un entorno centralizado, como SED ERP, que permite la sincronización de datos y la automatización de tareas repetitivas. Sin embargo, la transición requiere un análisis de los procesos actuales y una planificación cuidadosa para evitar interrupciones.

La implementación de SED ERP implica no solo la migración de datos, sino también la adaptación de los flujos de trabajo. Por ejemplo, en una empresa que maneja múltiples almacenes, la integración con SED ERP permite la centralización de inventarios, lo que reduce los costes de gestión y mejora la visibilidad de los stocks. Este tipo de optimización es clave para empresas que operan en entornos dinámicos, donde la rapidez de respuesta es un factor crítico.

Los desafíos técnicos de la integración de sistemas

La integración de la gestión empresarial con SED ERP no es un proceso sencillo. Los sistemas existentes suelen tener arquitecturas diferentes, lo que complica la conexión con el nuevo entorno. Por ejemplo, una empresa que utiliza un sistema de facturación legacy puede enfrentar dificultades para sincronizar sus datos con SED ERP, especialmente si el sistema antiguo no ofrece una API compatible. Este desafío requiere un análisis detallado de los sistemas actuales y la identificación de puntos de integración que permitan la transferencia de datos sin pérdida de información.

Además, la seguridad de los datos es un aspecto crítico. La integración de múltiples sistemas puede exponer la infraestructura a riesgos de ciberataques si no se implementan medidas adecuadas. Por ejemplo, la conexión entre SED ERP y un sistema de gestión de clientes externo debe incluir protocolos de encriptación y autenticación robustos. Estas medidas no solo protegen los datos, sino que también cumplen con las normativas de privacidad vigentes, como el RGPD.

La solución pasa por una evaluación técnica de los sistemas existentes y la definición de un plan de migración que minimice los riesgos. Este proceso debe incluir pruebas piloto para identificar posibles problemas antes de la implementación total. La colaboración entre los equipos técnicos y los responsables de los procesos es esencial para ayuda a reforzar que la integración no afecte la operación diaria.

El rol de la movilidad en la gestión empresarial integrada

La movilidad es un componente clave en la integración de la gestión empresarial con SED ERP. La capacidad de acceder a los datos desde dispositivos móviles permite a los responsables de los procesos tomar decisiones en tiempo real. Por ejemplo, un gerente de logística puede supervisar el estado de los inventarios desde su teléfono, lo que mejora la eficiencia operativa. Sin embargo, la implementación de la movilidad requiere una arquitectura de red robusta y la configuración de aplicaciones móviles que se integren perfectamente con S.ED ERP.

La movilidad también facilita la colaboración entre departamentos. Por ejemplo, los equipos de ventas y logística pueden compartir información en tiempo real sobre los pedidos, lo que reduce la necesidad de reuniones y mejora la coordinación. Este tipo de integración es especialmente útil en empresas que operan en múltiples ubicaciones o que tienen clientes en distintas zonas geográficas. La movilidad no solo optimiza los procesos, sino que también mejora la experiencia del usuario final.

El impacto en la toma de decisiones estratégicas

La integración de la gestión empresarial con SED ERP transforma la forma en que las empresas toman decisiones. Con datos centralizados, los responsables de la dirección pueden acceder a información en tiempo real sobre el rendimiento de los procesos, lo que permite ajustes proactivos. Por ejemplo, si un análisis de los datos revela que un almacén tiene un exceso de inventario, los gerentes pueden tomar medidas para redistribuir los stocks antes de que se generen costes innecesarios.

Además, la automatización de reportes y análisis reduce la carga de trabajo de los equipos de análisis, permitiéndoles enfocarse en tareas más estratégicas. La capacidad de generar informes personalizados y en tiempo real es un valor añadido que SED ERP ofrece, lo que ayuda a las empresas a identificar tendencias y oportunidades de mejora. Este enfoque no solo optimiza la gestión operativa, sino que también apoya la toma de decisiones a largo plazo.

Los desafíos de la adopción cultural en la integración

La integración de la gestión empresarial con SED ERP no solo implica cambios técnicos, sino también una transformación cultural dentro de la organización. Los empleados pueden resistirse a la adopción de nuevos procesos si no se les brinda una formación adecuada. Por ejemplo, un equipo de contabilidad que ha trabajado con un sistema legacy puede enfrentar dificultades al adaptarse a las nuevas herramientas de SED ERP. Esta resistencia puede generar errores en la entrada de datos y reducir la eficiencia.

Para superar este desafío, es fundamental implementar un plan de formación que incluya capacitación práctica y apoyo continuo. La participación activa de los empleados en el proceso de integración es clave para ayuda a reforzar su aceptación. Además, la comunicación clara sobre los beneficios de la integración, como la reducción de errores y la mejora de la eficiencia, ayuda a alinear los objetivos de la empresa con las expectativas de los empleados.

El papel de la auditoría en la gestión integrada

La auditoría es un aspecto esencial en la gestión empresarial integrada con SED ERP. Con datos centralizados, es más fácil identificar irregularidades y asegurar la precisión de los registros. Por ejemplo, una auditoría de los procesos de facturación puede revelar discrepancias entre los registros de ventas y los de contabilidad, lo que permite corregir errores antes de que afecten la reputación de la empresa.

La auditoría también es clave para cumplir con las normativas de privacidad y protección de datos. SED ERP permite la trazabilidad de los datos, lo que facilita la auditoría interna y externa. Esta capacidad no solo ayuda a reforzar la conformidad con las leyes vigentes, sino que también mejora la confianza de los clientes y socios comerciales. La implementación de un sistema de auditoría integrado es un paso fundamental para asegurar la integridad de los procesos y la transparencia de la gestión.

La importancia de la escalabilidad en la integración

La integración de la gestión empresarial con SED ERP debe considerar la escalabilidad de la solución. Las empresas suelen enfrentar crecimiento en sus operaciones, lo que exige que el sistema pueda adaptarse a nuevas necesidades sin interrumpir la operación. Por ejemplo, una empresa que inicia con un pequeño volumen de transacciones puede necesitar expandir su sistema para manejar un mayor número de pedidos o clientes.

La escalabilidad también implica la capacidad de integrar nuevos módulos o funcionalidades sin afectar la estabilidad del sistema. SED ERP está diseñado para permitir esta flexibilidad, lo que permite a las empresas evolucionar sin recurrir a soluciones externas. Esta característica es especialmente relevante en entornos competitivos, donde la adaptación rápida a cambios del mercado es un factor diferenciador.

El impacto en la eficiencia operativa

La integración de la gestión empresarial con SED ERP tiene un impacto directo en la eficiencia operativa. Al centralizar los procesos, se reduce el tiempo necesario para completar tareas repetitivas, lo que permite a los empleados enfocarse en actividades más estratégicas. Por ejemplo, la automatización de la facturación reduce la necesidad de intervención manual, lo que minimiza los errores y acelera el proceso de envío.

Además, la integración mejora la visibilidad de los procesos, lo que facilita la identificación de cuellos de botella. Por ejemplo, si un análisis de los datos revela que un almacén tiene un exceso de inventario, los gerentes pueden tomar medidas para redistribuir los stocks antes de que se generen costes innecesarios. Esta capacidad de optimización no solo mejora la eficiencia, sino que también reduce los costes operativos.

Conclusión y próximos pasos

La integración de la gestión empresarial con SED ERP es un proceso que requiere un enfoque integral, abarcando aspectos técnicos, organizativos y culturales. La solución no solo optimiza los procesos internos, sino que también mejora la capacidad de la empresa para tomar decisiones informadas. Sin embargo, el éxito de esta integración depende de una planificación cuidadosa, una formación adecuada y una adaptación proactiva a los cambios.

Para maximizar los beneficios de SED ERP, es fundamental realizar una evaluación detallada de los procesos actuales y definir un plan de implementación que minimice los riesgos. La colaboración entre los equipos técnicos y los responsables de los procesos es clave para ayuda a reforzar que la integración no afecte la operación diaria. Además, la formación continua de los empleados asegura una adopción exitosa de la solución.

En la conclusión, el enfoque en la integración de la gestión empresarial con SED ERP no solo mejora la eficiencia operativa, sino que también fortalece la capacidad de la empresa para adaptarse a los desafíos del mercado. La implementación de esta solución requiere un compromiso con la transformación digital y una visión estratégica que priorice la optimización de los procesos. Para más información sobre cómo SED ERP puede transformar la gestión empresarial, consulte nuestra solución integral.

Ciberseguridad para empresas: protege tu información con soluciones personalizadas

La transformación digital ha convertido la información en el activo más valioso de cualquier organización. Sin embargo, esa misma dependencia tecnológica expone a las empresas a amenazas que pueden afectar directamente a su operativa, reputación y cumplimiento normativo. En este contexto, la ciberseguridad deja de ser una opción técnica para convertirse en un pilar estratégico de la gestión empresarial. Proteger datos críticos, garantizar la continuidad operativa y mantener la confianza de clientes y proveedores requiere un enfoque estructurado, medible y adaptado a la realidad de cada negocio.

En F10 Informática diseñamos soluciones personalizadas que integran la seguridad en el corazón de la operativa diaria. Nuestro trabajo parte del diagnóstico, se materializa en controles técnicos y organizativos, y se sostiene mediante una revisión constante. A continuación, detallamos los pasos esenciales para construir un ecosistema digital resiliente.

Análisis de riesgos y adaptación a tu organización

La primera fase consiste en identificar qué activos son críticos, quiénes tienen acceso a ellos y cuáles son las posibles vías de compromiso. Un análisis de riesgos riguroso permite priorizar inversiones y evitar la dispersión de recursos. No existe un modelo único: lo que funciona para una pyme del sector servicios puede ser insuficiente o excesivo para una industria manufacturera o un despacho profesional.

La adaptación a las necesidades específicas de cada organización implica mapear flujos de trabajo, evaluar la exposición externa y definir niveles de tolerancia al riesgo. Este proceso se complementa con servicios de consultoría informática que alinean la seguridad con los objetivos comerciales, garantizando que las medidas implementadas no frenen la productividad, sino que la salvaguarden.

Gestión de accesos y protección de datos críticos

La gestión de accesos es el mecanismo principal para limitar la exposición interna y externa. Cuando un usuario o sistema tiene permisos más amplios de los necesarios, cualquier compromiso se propaga con mayor facilidad. Por ello, es fundamental aplicar el principio de mínimo privilegio, revisar periódicamente las cuentas inactivas y segmentar redes según la sensibilidad de la información.

Principios básicos de control de acceso

  • Clasificación de datos: identificar qué información es pública, interna, confidencial o regulada.
  • Autenticación robusta: exigir credenciales únicas y, cuando sea posible, verificar en dos pasos.
  • Auditoría de permisos: revisar trimestralmente quién accede a qué recursos y por qué motivo.
  • Separación de funciones: evitar que un mismo perfil administre y valide transacciones críticas.

La protección de datos críticos no se limita al cifrado en tránsito o en reposo. Requiere también políticas claras de retención, destrucción segura y registro de accesos que faciliten la trazabilidad ante cualquier consulta regulatoria.

Actualizaciones y parches: la base de la prevención

Los sistemas operativos, aplicaciones empresariales y dispositivos periféricos reciben actualizaciones periódicas que corrigen vulnerabilidades conocidas. Saltarse estos ciclos expone a la organización a exploits públicos que ya cuentan con herramientas de explotación automatizada. La gestión de parches debe ser sistemática, documentada y probada en entornos controlados antes de desplegarse en producción.

Además de los sistemas tradicionales, es necesario incluir en el calendario de mantenimiento firmware de routers, switches, cámaras IP y equipos de teletrabajo. Una estrategia de actualización bien planificada reduce significativamente la superficie de ataque sin requerir inversiones extraordinarias.

Copias de seguridad y continuidad operativa

La disponibilidad de la información es tan importante como su confidencialidad. Un incidente de ransomware, un fallo hardware o un error humano pueden interrumpir operaciones durante días si no existen respaldos validados. La continuidad operativa depende de contar con copias de seguridad inmutables, verificadas periódicamente y almacenadas en ubicaciones separadas del entorno principal.

Estrategias para entornos locales y en la nube

  • Regla 3-2-1: mantener tres copias, en dos medios diferentes, con una fuera del sitio original.
  • Pruebas de restauración: ejecutar simulacros trimestrales para confirmar que los datos se recuperan correctamente y en el tiempo esperado.
  • Soluciones específicas para Microsoft 365: respaldar correos, calendarios, chats y archivos compartidos, ya que las plataformas SaaS no garantizan la retención histórica completa por defecto.

Ofrecemos soluciones de copia de seguridad para Microsoft 365, tanto en entornos locales como en la nube, diseñadas para integrarse con la infraestructura existente y adaptarse a los volúmenes y políticas de retención de cada cliente.

Concienciación del usuario como primera línea de defensa

Tecnología por sí sola no garantiza la seguridad. El factor humano sigue siendo el eslabón más vulnerable ante técnicas de ingeniería social, phishing dirigido o uso indebido de dispositivos personales. La concienciación no se logra con una charla anual, sino mediante un programa continuo que combine simulacros controlados, microformaciones y comunicación clara sobre protocolos aceptables.

Los responsables deben fomentar una cultura donde reportar un correo sospechoso o un comportamiento inusual sea una práctica normalizada, no un fallo. La monitorización de comportamientos anómalos en la red complementa esta formación, permitiendo detectar desviaciones antes de que escalen.

Monitorización proactiva y respuesta ante incidentes

La detección temprana reduce el impacto real de cualquier incidente. La monitorización implica recopilar logs de autenticación, tráfico de red, actividad de procesos y cambios en configuraciones críticas, correlacionándolos para identificar patrones sospechosos. No se trata de acumular datos, sino de filtrar el ruido y centrarse en señales que indiquen un compromiso potencial.

Ante un incidente confirmado, la respuesta debe seguir un plan predefinido que incluya contención inmediata, preservación de evidencias, comunicación interna estructurada y recuperación ordenada. La eficacia depende de la claridad de roles, la disponibilidad de contactos clave y la práctica regular de escenarios reales.

Revisión continua y evolución de la estrategia

Los riesgos evolucionan con la tecnología, las normativas y el comportamiento del mercado. Una estrategia de ciberseguridad estática pierde eficacia en cuestión de meses. La revisión continua permite ajustar controles, incorporar nuevas herramientas, actualizar políticas y validar que los objetivos de protección siguen alineados con la realidad operativa.

Este ciclo de mejora se apoya en indicadores medibles, auditorías internas o externas, y el seguimiento de cambios regulatorios aplicables al sector. Para profundizar en buenas prácticas y novedades del ámbito, puedes consultar nuestro blog sobre ciberseguridad, donde compartimos análisis técnicos y recomendaciones orientadas a la gestión empresarial.

Conclusión

Proteger la información de una empresa no es un proyecto puntual, sino un proceso continuo que combina diagnóstico técnico, controles organizativos, formación del equipo y adaptación constante. Cuando las medidas se diseñan a medida, se integran en los flujos de trabajo existentes y se revisan periódicamente, la seguridad deja de ser un obstáculo para convertirse en un habilitador de confianza y estabilidad operativa.

Si buscas fortalecer la protección de tu negocio con un enfoque práctico, riguroso y alineado a tus objetivos, contacta con nosotros. Nuestro equipo evaluará tu situación actual, propondrá un plan de acción priorizado y acompañará a tu organización en cada fase de implementación.

Errores comunes al implementar SED ERP en pymes y cómo evitarlos eficazmente

Guía práctica para responsables de pymes sobre los fallos más frecuentes en la implantación de un ERP y estrategias reales para mitigarlos sin riesgos.

Automatizar ERP: Solución para Pymes con CRM Integrado

Cómo conectar ventas, presupuestos, pedidos y facturación mediante un CRM integrado en el ERP, evitando duplicidades y pérdida de información.

Cuáles son los 3 tipos de ciberseguridad: comparativa para PYMES

Descubre los tres pilares de la ciberseguridad: red, aplicaciones e información. Una guía esencial para que las PYMES entiendan cómo proteger sus activos críticos y optimizar su resiliencia digital.

Cómo encontrar un experto en ciberseguridad en Galicia: criterios de selección técnica

Descubre cómo elegir un consultor en ciberseguridad para tu empresa en Galicia. Evaluamos criterios técnicos esenciales, desde la arquitectura de red hasta la gestión de backups y el cumplimiento normativo.

Cuánto cuesta una consultoría de ciberseguridad en Galicia

Analizamos en profundidad los factores técnicos que determinan cuánto cuesta una consultoría de ciberseguridad en Galicia, desde la infraestructura hasta el cumplimiento normativo.

Qué servicios ofrece una empresa de ciberseguridad: Checklist F10

Conoce los servicios de ciberseguridad para empresas imprescindibles para blindar tu infraestructura. Desde auditorías y gestión de vulnerabilidades hasta planes de continuidad y formación técnica.

Comparativa: cuánto cuesta un servicio de ciberseguridad en Galicia

Descubre cómo calcular el coste real de los servicios de ciberseguridad para empresas. Analizamos factores como la auditoría, monitorización y formación necesaria para proteger tu negocio.

Errores en servicios ciberseguridad Vigo: cómo proteger pymes

Descubre los errores técnicos más frecuentes en la infraestructura digital de las pymes y cómo los servicios de ciberseguridad para empresas ayudan a blindar tu negocio contra amenazas.

Checklist: cuáles son los 4 pilares de la ciberseguridad en Galicia

Conoce los 4 pilares de la ciberseguridad para proteger tu empresa frente a incidentes digitales. Aprende cómo garantizar la integridad, acceso y disponibilidad de tus datos.

Análisis técnico sobre cuáles son 5 riesgos de ciberseguridad en empresas gallegas

Analizamos los principales riesgos de ciberseguridad para empresas en Galicia, desde brechas de acceso hasta la obsolescencia técnica. Claves para proteger la continuidad operativa.

Cuáles son los 4 tipos de ataques cibernéticos: ejemplos en Galicia

Descubre los 4 tipos de ataques cibernéticos que afectan a las empresas en Galicia. Analizamos cómo proteger tu infraestructura con servicios de ciberseguridad para empresas frente a malware, ingeniería social, ataques DoS y exfiltración de datos.

Paso a paso: qué debe hacer la empresa si sufre un ciberataque

Descubre el protocolo de actuación ante un ciberataque: desde el aislamiento de sistemas y análisis forense hasta la recuperación de datos mediante servicios de ciberseguridad para empresas.

Errores críticos en ciberseguridad para pymes que debes evitar

Analizamos los fallos de seguridad más comunes en pymes, desde la mala gestión de privilegios hasta la falta de backups, ofreciendo soluciones proactivas con nuestros servicios de ciberseguridad para empresas.

Checklist: auditoría de ciberseguridad para empresas en Galicia

Descubre cómo una auditoría de ciberseguridad para empresas es clave para proteger tus activos digitales. Analizamos redes, accesos y software para evitar intrusiones y garantizar la continuidad de tu negocio gallego.

Errores comunes en la monitorización de ciberseguridad empresarial

Descubre los fallos críticos en la monitorización de ciberseguridad empresarial que comprometen tu infraestructura. Analizamos errores de registro, alertas y gestión de riesgos.

Errores comunes en la protección frente a phishing en empresas

Analizamos los errores críticos de ciberseguridad para empresas en la lucha contra el phishing, desde configuraciones de dominios hasta la gestión de permisos y protocolos de verificación.

Estrategias para mitigar errores críticos en seguridad informática en empresas con varias sedes

Descubre cómo mitigar los riesgos críticos de seguridad informática en empresas con varias sedes. Aprende a unificar políticas y fortalecer tu red mediante servicios de ciberseguridad para empresas especializados.

Cuáles son los 3 tipos de ciberseguridad: comparativa en Galicia

Descubre los 3 pilares de la ciberseguridad: infraestructura, red y aplicaciones. Analizamos cómo implementar una estrategia de protección integral mediante servicios de ciberseguridad para empresas en Galicia.

Cómo encontrar un experto en ciberseguridad en Galicia

Guía completa para seleccionar servicios de ciberseguridad para empresas. Aprende a evaluar perfiles técnicos, auditorías de red, gestión de accesos y planes de respuesta ante incidentes.

Comparativa: cuánto cuesta una consultoría de ciberseguridad

Descubre qué factores técnicos determinan el coste de una auditoría y cómo la ciberseguridad para empresas protege tu infraestructura frente a vulnerabilidades críticas y riesgos digitales.

Checklist: qué servicios ofrece una empresa de ciberseguridad en Galicia

Descubre qué servicios de ciberseguridad para empresas son imprescindibles en Galicia. Analizamos claves como la gestión de identidades, auditorías y continuidad.

Comparativa: cuánto cuesta un servicio de ciberseguridad en Galicia

Descubre qué factores determinan el precio de los servicios de ciberseguridad para empresas. Analizamos desde la infraestructura hasta el mantenimiento preventivo necesario para proteger tu negocio eficazmente.

Errores en servicios ciberseguridad Vigo: riesgos para empresas

Descubre los errores más comunes en la gestión de la seguridad digital. Analizamos cómo mejorar la protección de tu empresa evitando brechas críticas en sistemas y datos.

Errores críticos en servicios de ciberseguridad para empresas

Descubre los errores técnicos más comunes en la protección digital y aprende cómo implementar servicios de ciberseguridad para empresas que blinden tu infraestructura contra amenazas avanzadas.

Errores críticos en servicios de ciberseguridad para empresas

Analizamos los errores técnicos más comunes en la protección digital corporativa. Optimiza tus servicios de ciberseguridad para empresas para garantizar la continuidad del negocio y evitar brechas.

Lo más caro de un ciberataque no es el ataque

Lo más caro de un ciberataque no es el ataque

Cuando se habla de ciberseguridad casi siempre pensamos en hackers.

Imaginamos pantallas bloqueadas, correos fraudulentos o ataques dirigidos a grandes empresas.

Y sí, esos riesgos existen.

Pero en el día a día de muchas organizaciones, el coste más importante de un incidente de seguridad no suele ser el ataque en sí.

Lo que realmente cuesta dinero llega después.

Lo más caro de un ciberataque no es el ataque

El verdadero impacto aparece cuando la empresa se detiene

Cuando ocurre un incidente informático, el problema rara vez termina en el momento del ataque.

Empiezan a aparecer consecuencias que afectan directamente al funcionamiento de la empresa.

Por ejemplo:

  • Equipos que dejan de estar disponibles.
  • Empleados que no pueden trabajar.
  • Clientes esperando respuestas.
  • Procesos detenidos.
  • Recuperaciones que llevan tiempo.
  • Información inaccesible.

Y mientras tanto, el negocio sigue necesitando funcionar.

El coste que muchas veces no se calcula

Cuando una empresa analiza el coste de una incidencia informática suele pensar en reparar equipos o resolver el problema técnico.

Pero normalmente existen otros costes menos visibles.

Productividad perdida

Cada hora que un empleado no puede trabajar es tiempo que la empresa deja de aprovechar.

Retrasos en clientes

Pedidos que no salen.

Respuestas que no llegan.

Procesos que se paralizan.

Recuperación de la normalidad

Incluso cuando el problema se resuelve, volver al ritmo habitual puede llevar días.

Pérdida de confianza

En algunos casos el impacto también afecta a la percepción del cliente.

La pregunta ha cambiado

Durante años muchas empresas se hacían esta pregunta:

“¿Nos puede pasar?”

Hoy esa pregunta ya no es la más importante.

La realidad es que cualquier empresa utiliza tecnología, trabaja con datos y depende de sistemas digitales.

La pregunta útil es otra:

“¿Estamos preparados si pasa?”

Prepararse no significa complicarse

Cuando hablamos de prevención no significa implantar soluciones complejas o hacer grandes inversiones.

Muchas veces las medidas que más ayudan son también las más sencillas:

✔️ Tener copias de seguridad automatizadas
✔️ Mantener los sistemas actualizados
✔️ Revisar accesos y contraseñas
✔️ Formar a los empleados
✔️ Supervisar el estado de los sistemas
✔️ Tener un plan de recuperación

Pequeñas acciones que reducen enormemente el impacto cuando aparece un problema.

La prevención suele costar mucho menos que una parada

Es habitual posponer decisiones relacionadas con seguridad porque “nunca ha pasado nada”.

Pero cuando una empresa deja de operar durante horas o días, el coste suele ser mucho mayor que el de haber implantado medidas preventivas.

La ciberseguridad no consiste solo en evitar ataques.

También consiste en reducir el tiempo de recuperación y mantener el negocio funcionando.

Porque proteger una empresa no es únicamente impedir que algo ocurra.

Es estar preparado para continuar si ocurre.

En F10 Informática ayudamos a las empresas a mejorar su seguridad informática, proteger sus sistemas y reducir riesgos mediante soluciones adaptadas a cada entorno.

El archivo que nadie encuentra

El archivo que nadie encuentra: el coste oculto de tener la información desorganizada

Hay una pregunta que se repite más veces de las que parece en muchas empresas:

“¿Quién tiene la última versión?”

Y normalmente después llegan unos minutos de búsqueda.

Alguien abre una carpeta.

Otro busca en el correo.

Otra persona dice que tiene una copia en el escritorio.

Y alguien termina diciendo:

“Espera, creo que la tengo en otro ordenador.”

Puede parecer una situación normal.

Pero cuando esto ocurre todos los días, el impacto sobre la productividad de la empresa es mucho mayor de lo que parece.

El problema no es perder un archivo

Perder un documento puntual no suele ser el verdadero problema.

El problema aparece cuando encontrar información empieza a formar parte del trabajo diario.

Buscar archivos.

Confirmar versiones.

Revisar correos.

Preguntar a compañeros.

Mover documentos entre carpetas.

Son pequeñas acciones que consumen tiempo constantemente.

Y ese tiempo se acumula.

Señales de que la información está desorganizada

Existen algunas situaciones muy habituales que indican que una empresa necesita revisar cómo gestiona su documentación:

  • Existen varias versiones del mismo archivo.
  • Los documentos se envían constantemente por correo electrónico.
  • Cada departamento guarda información en lugares diferentes.
  • Solo determinadas personas saben dónde encontrar ciertos documentos.
  • Se utilizan carpetas compartidas difíciles de mantener.
  • Se pierde tiempo buscando información todos los días.

Cuando estas situaciones se normalizan, la empresa deja de verlo como un problema.

Pero sigue teniendo un coste.

El coste oculto de buscar información

Perder cinco minutos varias veces al día parece poco.

Pero si una persona pierde 20 minutos diarios buscando documentos:

  • Son más de 7 horas al mes.
  • Más de 80 horas al año.

Ahora imagina ese mismo escenario multiplicado por varios empleados.

La pérdida de productividad puede ser mucho mayor que la inversión necesaria para organizar correctamente la información.

Más herramientas no siempre solucionan el problema

Una reacción habitual es añadir más aplicaciones.

Más carpetas.

Más sistemas.

Más plataformas.

Pero normalmente ocurre lo contrario.

Cuantas más herramientas aparecen sin una estrategia clara, más difícil resulta localizar la información.

El objetivo no es tener más programas.

Es conseguir que la información esté disponible cuando se necesita.

Centralizar para trabajar mejor

Las empresas que mejor gestionan su información suelen compartir algunas características:

  • Documentación centralizada.
  • Control de versiones.
  • Acceso organizado.
  • Menos dependencia del correo electrónico.
  • Procesos claros.

Esto permite trabajar más rápido, reducir errores y evitar que el conocimiento dependa de personas concretas.

La productividad también empieza por encontrar lo que necesitas

Muchas empresas buscan mejorar procesos complejos cuando todavía tienen un problema más básico:

No encontrar la información cuando hace falta.

La tecnología no solo sirve para automatizar.

También sirve para simplificar el trabajo diario.

Y muchas veces una mejora pequeña tiene un impacto mucho mayor del esperado.

Haz una prueba sencilla.

Pregúntale a tu equipo:

¿Cuánto tiempo perdemos buscando información cada semana?

La respuesta puede sorprenderte.

En F10 Informática ayudamos a las empresas a organizar su información, mejorar sus procesos y trabajar de forma más eficiente mediante soluciones adaptadas a cada necesidad.

¿Qué tarea os hace perder más tiempo?

La pregunta que hacemos en todas las reuniones: ¿qué tarea os hace perder más tiempo?

Cuando visitamos una empresa solemos empezar con una pregunta muy sencilla.

No preguntamos primero por servidores.
No preguntamos por ordenadores.
No preguntamos por programas.

Preguntamos:

“¿Qué proceso os hace perder más tiempo cada día?”

Y aunque la respuesta cambia según cada empresa, casi siempre encontramos el mismo patrón.

Existe una tarea repetitiva que consume más tiempo del necesario.

Y normalmente ahí es donde la tecnología aporta más valor.

El problema no siempre es trabajar mucho

En muchas empresas se trabaja rápido, el equipo está implicado y los procesos funcionan razonablemente bien.

Pero aun así el día parece no llegar.

Se acumulan tareas, aparecen retrasos y siempre queda trabajo pendiente.

Muchas veces el problema no es la carga de trabajo.

El problema es la cantidad de tiempo que se pierde en tareas que podrían hacerse de forma más sencilla.

Las respuestas más habituales

Cuando hacemos esta pregunta aparecen respuestas muy parecidas.

📦 Gestión de stock

Empresas que siguen revisando inventarios manualmente o utilizando varios sistemas que no se comunican entre sí.

Consecuencia:

  • Duplicidad de trabajo.
  • Errores.
  • Tiempo perdido buscando información.

📧 Gestión del correo electrónico

Bandejas de entrada saturadas.

Correos reenviados varias veces.

Información importante perdida entre cientos de mensajes.

Consecuencia:

  • Retrasos.
  • Falta de seguimiento.
  • Dependencia del correo como herramienta principal de trabajo.

📄 Facturación y administración

Procesos repetitivos.

Introducción manual de datos.

Revisión constante de documentos.

Consecuencia:

  • Errores administrativos.
  • Horas dedicadas a tareas de poco valor.

📊 Elaboración de informes

Datos repartidos entre diferentes sistemas.

Exportaciones manuales.

Actualización constante de hojas de cálculo.

Consecuencia:

  • Decisiones lentas.
  • Información desactualizada.

📞 Atención al cliente

Responder siempre las mismas preguntas.

Buscar información en distintos lugares.

Falta de visibilidad sobre pedidos o incidencias.

Consecuencia:

  • Menor productividad.
  • Experiencia de cliente menos eficiente.

El tiempo perdido casi nunca se nota… hasta que se suma

Perder unos minutos en una tarea parece algo pequeño.

Pero cuando una acción se repite cada día, durante meses y por varias personas, el impacto puede ser enorme.

Cinco minutos aquí.

Diez minutos allá.

Una consulta.

Una llamada.

Una búsqueda.

Al final aparecen horas de trabajo que podrían dedicarse a actividades con más valor para la empresa.

La tecnología no consiste en tener más herramientas

Uno de los errores más habituales es pensar que digitalizar significa añadir más aplicaciones.

Pero normalmente ocurre justo lo contrario.

La mejora aparece cuando:

  • Se reducen pasos.
  • Se elimina trabajo manual.
  • La información está centralizada.
  • Los procesos se automatizan.

El objetivo no es trabajar más.

Es conseguir hacer mejor el trabajo.

Empieza por identificar el mayor cuello de botella

No hace falta cambiar toda la empresa de golpe.

Muchas veces el mayor impacto llega resolviendo un único problema.

Pregúntate:

  • ¿Qué tarea repetimos todos los días?
  • ¿Dónde se pierde más tiempo?
  • ¿Qué proceso genera más errores?
  • ¿Qué actividad depende demasiado de personas concretas?

Ahí suele estar la oportunidad de mejora.

Una pregunta para terminar

Si mañana pudieras eliminar una sola tarea repetitiva de tu trabajo diario…

¿Cuál sería?

En F10 Informática ayudamos a las empresas a identificar procesos que consumen tiempo innecesariamente y a implantar soluciones tecnológicas que mejoran la productividad y simplifican el trabajo diario.

¿Microsoft 365 hace copias de seguridad de tus datos?

¿Microsoft 365 hace copias de seguridad de tus datos? Lo que muchas empresas desconocen

Muchas empresas han migrado su correo electrónico, documentos y herramientas de trabajo a Microsoft 365 convencidas de que toda su información está completamente protegida.

Y es normal pensarlo.

Al fin y al cabo, estamos hablando de una de las plataformas empresariales más utilizadas del mundo.

Sin embargo, existe una confusión muy habitual: Microsoft 365 protege la infraestructura y garantiza la disponibilidad del servicio, pero eso no significa que tus datos estén completamente protegidos frente a cualquier situación.

De hecho, cada vez más empresas complementan Microsoft 365 con sistemas de copia de seguridad específicos para evitar pérdidas de información.

Microsoft protege la plataforma, no todos los escenarios

Microsoft realiza un gran trabajo garantizando que sus servicios funcionen correctamente, manteniendo la disponibilidad de Exchange Online, OneDrive, SharePoint o Teams.

Pero existen situaciones que pueden provocar la pérdida de datos y que ninguna plataforma puede evitar por sí sola.

Por ejemplo:

  • Borrados accidentales de correos o documentos.
  • Eliminación de carpetas importantes.
  • Errores humanos.
  • Problemas de sincronización.
  • Ataques de ransomware.
  • Modificaciones no autorizadas.
  • Retención insuficiente de información.

En estos casos, recuperar la información puede resultar complicado o incluso imposible si no existe una copia de seguridad independiente.

El error más frecuente: pensar que nunca va a pasar

Uno de los problemas más habituales es que las empresas suelen preocuparse por la protección de sus datos después de sufrir una incidencia.

Mientras todo funciona correctamente, es fácil pensar que no existe ningún riesgo.

Sin embargo, basta con que un usuario elimine información importante o que un archivo se sobrescriba accidentalmente para generar un problema que puede afectar a la operativa diaria de la empresa.

La pregunta no es si alguien cometerá un error algún día.

La pregunta es cuándo ocurrirá.

¿Qué ocurre cuando se elimina un archivo?

Muchas personas creen que si un documento se elimina siempre podrá recuperarse.

En algunos casos es cierto.

Pero existen limitaciones relacionadas con los periodos de retención, las políticas de borrado y los tiempos de conservación.

Si la incidencia se detecta demasiado tarde, la recuperación puede resultar imposible.

Esto es especialmente crítico cuando hablamos de:

  • Documentación administrativa.
  • Contratos.
  • Facturas.
  • Correos electrónicos importantes.
  • Información comercial.
  • Documentación técnica.

El impacto del ransomware en Microsoft 365

Los ataques de ransomware ya no afectan únicamente a servidores o equipos locales.

Cada vez es más frecuente encontrar ataques que cifran o eliminan información almacenada en servicios cloud.

Si un archivo cifrado se sincroniza con OneDrive o SharePoint, los cambios también pueden propagarse a los sistemas en línea.

Por este motivo, disponer de una copia independiente permite recuperar versiones limpias de los datos sin depender únicamente de las herramientas de sincronización.

La importancia de una copia de seguridad independiente

La mejor práctica consiste en aplicar la conocida estrategia de seguridad:

Los datos importantes deben existir en más de una ubicación.

Un sistema de copia de seguridad específico para Microsoft 365 permite:

  • Proteger correos electrónicos.
  • Realizar copias de OneDrive.
  • Proteger SharePoint.
  • Salvaguardar información de Teams.
  • Recuperar datos rápidamente.
  • Mantener históricos durante largos periodos de tiempo.

Además, la recuperación suele ser mucho más sencilla y flexible.


Copias automáticas: la mejor opción

Al igual que ocurre con cualquier otro sistema de protección de datos, las copias de seguridad manuales presentan un problema evidente: dependen de las personas.

Y las personas pueden olvidarse.

Por eso las soluciones actuales realizan las copias de forma automática, programada y supervisada.

De esta forma se garantiza que la información esté protegida todos los días sin necesidad de intervención manual.

Proteger los datos es tan importante como acceder a ellos

La transformación digital ha permitido que las empresas trabajen desde cualquier lugar y accedan a su información de forma rápida y sencilla.

Pero esa comodidad debe ir acompañada de una estrategia adecuada de protección de datos.

Microsoft 365 es una herramienta extraordinaria para trabajar, colaborar y compartir información.

Sin embargo, confiar exclusivamente en la plataforma sin disponer de una copia de seguridad independiente puede generar riesgos innecesarios para cualquier organización.

Si tu empresa utiliza Microsoft 365, quizá sea un buen momento para preguntarse:

¿Podríamos recuperar toda nuestra información si mañana alguien la eliminara por error?

En F10 Informática ayudamos a las empresas a proteger su información mediante soluciones de copia de seguridad para Microsoft 365, tanto en entornos locales como en la nube.

Contáctanos

ERP opiniones

Consulta opiniones sobre ERP y descubre si merece la pena implementarlo en tu empresa.

Solicitar Demo ERP Publicidad Exterior – F10 Informática

Prueba un ERP con una demo y descubre cómo mejorar la gestión de tu empresa.

Ordenadores lentos. Solo tarda un poco más…

“Solo tarda un poco más.”

Es una frase que se escucha con frecuencia en muchas empresas cuando un ordenador empieza a quedarse lento.

Al principio parece algo sin importancia. Un programa tarda unos segundos más en abrirse, los correos electrónicos se cargan más despacio o los archivos tardan en responder. Son pequeños retrasos que los empleados terminan asumiendo como algo normal.

Sin embargo, cuando esos segundos se repiten decenas de veces al día, el impacto sobre la productividad puede ser mucho mayor de lo que parece.

Cuando unos minutos se convierten en horas

Imaginemos que un empleado pierde aproximadamente 10 minutos al día esperando a que carguen programas, documentos o aplicaciones.

Puede parecer poco tiempo.

Pero si hacemos los cálculos:

  • 10 minutos al día.
  • 50 minutos a la semana.
  • Casi 4 horas al mes.
  • Más de 45 horas al año.

Ahora imagina que no es un único trabajador el que sufre esos retrasos, sino varios empleados dentro de la empresa.

Lo que inicialmente parecía una pequeña molestia se convierte en decenas o incluso cientos de horas de trabajo perdidas cada año.

El problema no siempre está en las personas

Cuando una empresa detecta una bajada de productividad, muchas veces se analizan procesos, procedimientos o formas de trabajo.

Sin embargo, en numerosas ocasiones el verdadero problema está en la tecnología utilizada.

Equipos antiguos, discos duros mecánicos, falta de memoria RAM, sistemas operativos desactualizados o servidores sobrecargados pueden generar retrasos constantes que afectan al trabajo diario.

Los empleados no trabajan más despacio.

Simplemente están esperando a que la tecnología responda.

Señales de que los equipos necesitan una revisión

Existen algunos síntomas claros que indican que los equipos informáticos están afectando a la productividad:

  • Los programas tardan mucho en abrirse.
  • Los equipos se bloquean con frecuencia.
  • El arranque del ordenador es lento.
  • Los usuarios tienen que reiniciar varias veces al día.
  • Las aplicaciones empresariales funcionan con retraso.
  • Los accesos a archivos compartidos son lentos.

Cuando estas situaciones se vuelven habituales, es momento de analizar el estado de la infraestructura informática.

El coste real para la empresa

Muchas empresas retrasan la renovación de equipos para ahorrar costes.

Sin embargo, pocas veces se calcula cuánto dinero se pierde realmente debido a la falta de productividad.

Si varios empleados pierden tiempo todos los días por culpa de equipos lentos, el coste acumulado puede superar ampliamente la inversión necesaria para actualizar los sistemas.

Además, los retrasos afectan a otros aspectos importantes:

  • Atención al cliente.
  • Gestión administrativa.
  • Facturación.
  • Procesos internos.
  • Toma de decisiones.

La tecnología debe ayudar a trabajar más rápido y mejor, no convertirse en un obstáculo.

La importancia del mantenimiento informático

No siempre es necesario sustituir los equipos.

En muchas ocasiones una revisión técnica puede detectar problemas que afectan al rendimiento:

  • Discos duros deteriorados.
  • Falta de memoria.
  • Equipos sin mantenimiento.
  • Sistemas operativos obsoletos.
  • Aplicaciones mal configuradas.

Un mantenimiento preventivo adecuado permite prolongar la vida útil de los equipos y mejorar significativamente su rendimiento.

Invertir en productividad

La informática no debe verse únicamente como un gasto.

Cuando los sistemas funcionan correctamente, los empleados trabajan de forma más eficiente, los procesos son más ágiles y la empresa puede dedicar más tiempo a actividades que realmente aportan valor.

Por eso es importante revisar periódicamente el estado de los equipos y asegurarse de que la infraestructura tecnológica acompaña el crecimiento del negocio.

La próxima vez que escuches la frase “solo tarda un poco más”, quizá merezca la pena preguntarse cuánto tiempo está perdiendo realmente la empresa cada día.

En F10 Informática ayudamos a las empresas a optimizar su infraestructura tecnológica, mejorar el rendimiento de sus equipos y aumentar la productividad mediante soluciones adaptadas a cada necesidad.

Contáctanos

implantación de un ERP

Conoce el proceso de implantación de un ERP y cómo mejorar la gestión empresarial.